群晖NAS大规模勒索攻击敲响警钟,别再裸奔开端口,天联给出安全答案
原创
群晖NAS大规模勒索攻击敲响警钟,别再裸奔开端口,天联给出安全答案
原创
用户12018860
发布于 2026-11-02 14:58:18
发布于 2026-11-02 14:58:18
近日,大量群晖(Synology)NAS设备遭勒索病毒攻陷,企业核心研发文档、数据库映像档与备份文件被统一加密为 .L0CK3D,各目录下被写入勒索信。官方证实攻击属实并紧急呼吁用户升级。溯源分析显示:这波攻击的两条主要路径,几乎都指向同一个根源——把设备端口直接暴露在公网。
一、事件回顾:两条攻击路径,同一个"病根"
网安团队逆向溯源发现,此次感染并非传统意义上的"电脑中毒后经SMB共享波及NAS",而是黑客针对暴露于公网的群晖设备,利用两个 CVSS 10.0 满分的远程代码执行(RCE)高危漏洞展开的全网自动化攻击。具体来看两条路径:
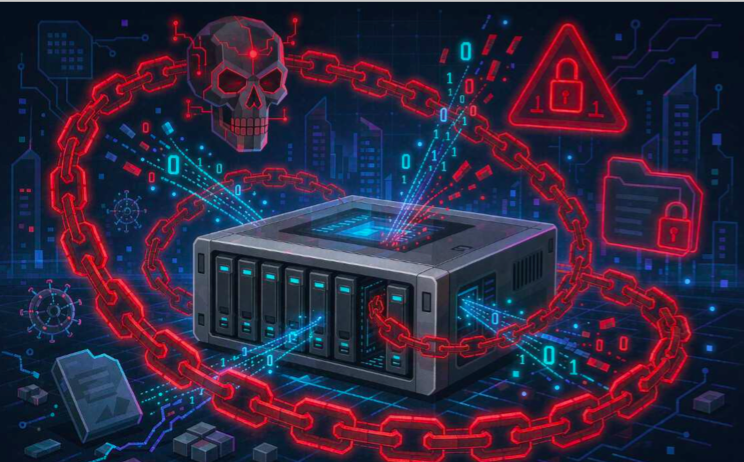
勒索病毒正在成为暴露在公网上的NAS设备最大的现实威胁
路径一:Docker 容器成"后门"
许多企业习惯在 NAS 的 Container Manager 中自建 GitLab 代码库、Confluence 知识库或开源 Web 服务,并将端口映射到外网。GitLab 日前接连爆出未授权 RCE 漏洞(CVE-2026-110264、CVE-2026-97229),黑客通过自动化脚本攻入未修补的容器后,借助高权限容器挂载目录或宿主机逃逸缺陷,将恶意脚本写入 Linux 底层的 crond 定时任务中静默潜伏。
路径二:原生套件漏洞直捣 DSM 底层
群晖官方安全公告 Synology-SA-26:14 证实,PHP 核心存在 RCE 漏洞(CVE-2026-109618、CVE-2026-109619),直接影响 MailStation、Synology Calendar 等原生套件。黑客无需任何账号密码,即可从外部网络端口直捣未更新套件的 DSM 底层,植入加密负载。勒索程序启动后从根目录多线程巡检,遍历所有挂载的存储空间——包括未启用多版本锁定或异地隔离的 Hyper Backup 备份目录,统统被当作普通文件加密。底层采用 RSA-4096 结合 AES/ChaCha20 算法,目前不存在免费解密工具。
更令人不安的是,有用户表示自己的 DSM 版本比官方公告建议的还要新,依然中招。群晖官方建议用户立即断网、停止容器与同步作业;中招者须保留勒索信与日志,等待进一步公告。
核心结论:两条攻击路径,病根是同一个——为了远程访问,把服务端口直接映射到公网,等于把家门钥匙挂在门口。端口一开,全网自动化攻击脚本随时可能上门;补丁永远比漏洞慢半拍,"打过补丁"并不能高枕无忧。
二、换一种思路:远程访问,为什么可以不开端口?
问题的本质不是"不能远程访问",而是"不该用开放公网端口的方式远程访问"。这正是 SD-WAN(软件定义广域网)组网方案的用武之地——把"暴露在公网等黑客来找"的模式,翻转为"设备主动接入私有通道,外面根本看不到你"。
在这里我们重点介绍一款国内成熟产品:天联 SD-WAN(TeamLink,北京金万维科技有限公司自主研发)。这款产品从 2005 年上线至今已运营二十余年,2023 年 8 月升级为天联 SD-WAN 并转向订阅模式,包括天联在内的金万维系列产品已服务全球超过 100 万用户。
三、天联 SD-WAN:把你的 NAS"藏"进私有通道
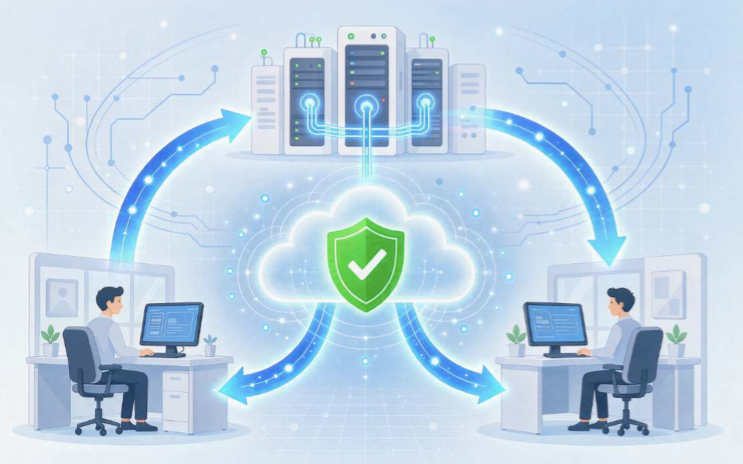
天联SD-WAN:总部与各地终端通过加密私有通道组建虚拟局域网,服务不暴露公网
1. 安全性:从"开门迎客"到"隐身入网"
· 不开端口,杜绝端口类攻击:天联采用 NAT 穿透技术,无需公网 IP、无需路由器端口映射。NAS、GitLab、ERP 等服务全程不暴露在公网——像群晖这次被自动化脚本扫描攻陷的场景,从根上就被切断了:黑客扫描不到你的端口,漏洞再多也无处下手。
· 私有通道 + 全程加密:数据经由私有 VPN 通道传输,采用 SSL 加密技术全程加密,支持双向身份验证、数字证书等多种安全认证方式,避免数据在公网裸奔被拦截。
· 权限可控,防"内鬼":管理员在云端后台统一管理成员账号,员工离职即时删除登录权限,访问范围、访问对象一目了然——这恰是传统端口映射完全做不到的。
· 零信任思路:天联为企业搭建零信任网络,每一次接入都需要验证,而不是"进了网就全信"。
2. 使用体验:装上就能用,小白也能搞定
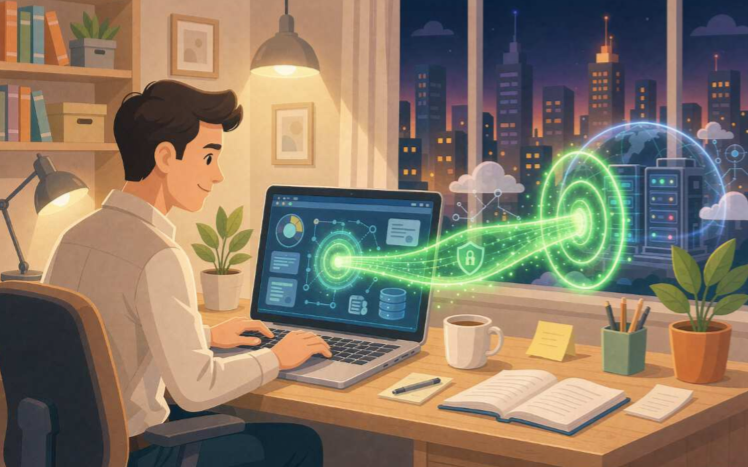
任何网络环境下,员工均可通过天联安全接入公司内网
· 部署极简:总部服务器和各地员工电脑安装天联客户端,启动即自动组建虚拟局域网。没有公网 IP 的家庭宽带、复杂的 NAT 环境,统统不是问题——"能上网就能远程访问"。
· 免改动现有网络:不需要更换路由器、不需要 IT 人员到场调试,云端配置管理,中小企业一人即可完成组网。
· 跨平台支持:Windows、Linux、各类硬件设备均可接入,跨系统登录、跨平台连接,NAS 管理界面、文件共享、远程打印都能通过通道直达。
3. 性能:不只是"能连",还要"连得快"
· P2P 直连:条件允许时终端间点对点直连,速度不经过中转损耗。
· 全国加速节点:在全国主要节点部署加速服务器,跨运营商、跨地区访问自动优化链路,有效破解"南北互联慢"的老问题;带宽可自定义,低带宽环境也能流畅使用。
4. 成本:年费订阅,远低于专线与"中招"损失
按年付费、按实际带宽等级收费,相比每年数万元的企业专线,成本极低。更该算的另一笔账是:一次勒索攻击导致核心数据无法解密、业务停摆,损失往往远超十年订阅费。安全投入,从来是"花小钱防大坑"。
四、典型应用场景
场景 | 天联方案 |
|---|---|
NAS / 服务器远程管理 | 不开端口远程访问 DSM 管理界面、文件共享,杜绝勒索攻击入口 |
企业远程协同办公 | 分公司 / 居家员工通过虚拟局域网访问总部 OA 、 CRM 、用友 T+ 、金蝶等系统 |
自建 GitLab / Confluence | 容器服务走私有通道,不再端口映射到公网 |
文件异地备份 | 点对点快速传输,备份通道同样加密,防 " 备份一起被加密 " |
连锁门店互联 | 总部与分店双向访问,实时同步数据 |
远程视频监控 / 设备采集 | 硬件设备嵌入天联模块,复杂网络下稳定回传 |
五、写在最后:安全的主动权,应该握在自己手里
群晖这次大规模勒索事件再次验证了一个朴素的道理:凡是你暴露在公网上的东西,迟早会被扫描到、被利用到。打补丁是必要的,但补丁是被动防御;真正主动的做法是——让服务从公网上"消失",只对经过授权的设备可见。
如果你正在为"异地访问公司系统""出差访问 NAS"而纠结要不要开端口,天联 SD-WAN 提供了更稳妥的答案:不开端口、不暴露公网、全程加密、权限可控,二十余年运营经验加百万级用户验证。与其事后追悔,不如现在就把那扇"虚掩的门"关上。
给群晖用户的三条实用建议:① 立即检查并升级 DSM 至官方安全公告所列最低版本;② 逐项排查端口映射,能关尽关——远程需求改走 天联SD-WAN 私有通道;③ 为 Hyper Backup 启用多版本锁定与异地隔离,确保备份不在同一台可被加密的机器上。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号