网络钓鱼即服务的产业化机制与跨国治理
原创
网络钓鱼即服务的产业化机制与跨国治理
原创
芦笛
发布于 2026-11-03 09:22:04
发布于 2026-11-03 09:22:04
摘要:美国司法部与尼日利亚警方于 2026 年联合逮捕了三名涉嫌在全球范围内制造并销售 RaccoonO365 钓鱼套件的关键嫌疑人。该套件以订阅制方式向缺乏技术的攻击者提供仿冒微软通信的诱骗模板与高频邮件投递工具,运行一年即发送数以亿计的钓鱼邮件,窃取至少 5000 条、来自 94 个国家的用户凭据,并被用于针对美国医疗行业的商务邮件诈骗、勒索软件与金融欺诈。本文以这一案件为样本,剖析钓鱼套件的技术载体与运作方式,揭示其背后 "钓鱼即服务" 与 "网络犯罪即服务" 经济的产业化机制,评估其风险传导路径,并结合案件所体现的公私协同与跨国执法协作,讨论相应的治理对策。研究表明,网络钓鱼正在由单一技术犯罪演变为可规模化复制、可订阅获取的服务经济,其治理必须同时作用于技术防御、平台生态与经济打击三个层面。
关键词:网络钓鱼;钓鱼即服务;网络犯罪即服务;钓鱼套件;凭据窃取;跨国执法
1 引言
网络钓鱼长期被视为以社会工程学为核心的欺诈手段,其技术门槛一度被高估。2026 年 10 月美国司法部发布的通报,以及微软数字犯罪组提供的调查线索,指向一种值得深入研究的演变:网络钓鱼正在被商品化、服务化。名为 RaccoonO365 的钓鱼套件,由位于尼日利亚的制造者开发,以订阅形式在全球销售,使缺乏专业技能的个人也能规模化发起钓鱼攻击。这起案件将 "钓鱼即服务" 这一概念从安全研究术语,变成了有据可查的现实形态。
本文以该案的公开通报与相关调查材料为基础,先还原套件的功能与运作过程,继而从技术载体、产业化机制、风险传导三个维度展开分析,最后结合案件所展示的公私协同与跨国执法协作,讨论治理路径。研究范围严格限定于 "以套件方式商品化、以订阅方式分发、以凭据窃取为核心的钓鱼服务经济" 这一议题。
2 案件事实还原
2.1 案件查处经过
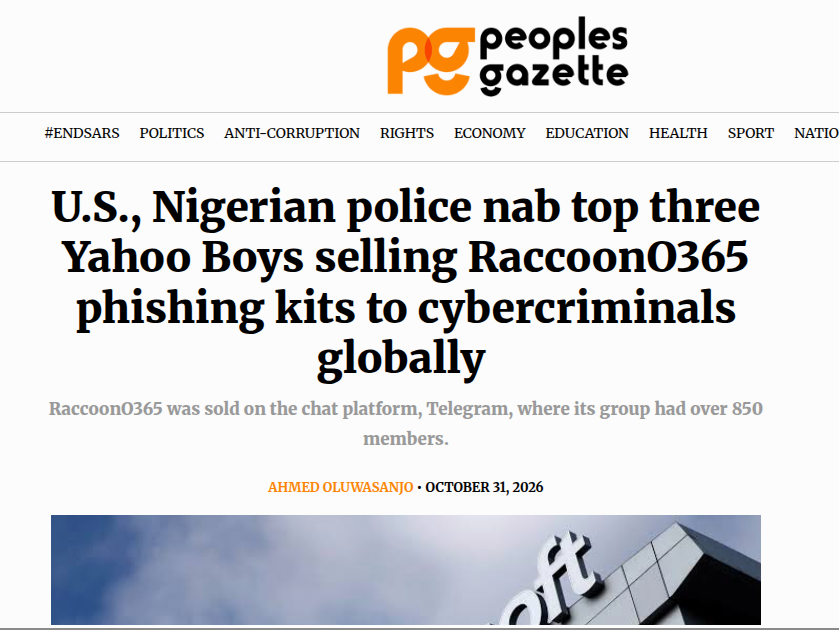
据美国司法部通报,基于微软数字犯罪组的调查移送,美国哥伦比亚特区联邦检察官办公室联合美国特勤局,与尼日利亚警察部队国家网络犯罪中心协作,逮捕了三名涉嫌制造并销售非法钓鱼套件的关键人物。通报将这三人认定为一起全球网络犯罪共谋的责任人,其行为被定性为面向全球网络犯罪分子的钓鱼套件产销活动。
报道确认了其中两名主犯的身份:奥基蒂皮・塞缪尔被认定是 RaccoonO365 背后的头目,约书亚・奥贡迪佩为其同伙。案件被纳入美国司法部关于打击非洲与中国地区网络犯罪网络的整体行动框架之下。
2.2 套件的功能与规模
RaccoonO365 被微软数字犯罪组描述为地下 "钓鱼即服务" 业务。套件包含三部分核心功能:其一,用于诱导收件人的仿冒邮件文案;其二,带有微软品牌标识的网页模板,用以欺骗用户提供凭据;其三,一款允许订阅者每日输入多达 9000 个邮箱地址的投递工具,其单日投递量远超一台合法邮件服务器通常允许的规模。
从运营规模看,该服务通过即时通信平台分发,其群组拥有超过 850 名成员;运行一年间,通过该系统发送的钓鱼邮件数以亿计。服务收取的加密货币付款累计至少 10 万美元,对应估计约 100 至 200 个订阅。
2.3 危害后果
司法部指出,该套件为犯罪分子提供了获取美国公民邮箱的途径,进而支撑了商务邮件诈骗、社会工程欺诈及其他网络犯罪。尤为严重的是,套件所促成的攻击直接针对美国医疗行业中的医院,造成至少 5000 条、来自 94 个国家的凭据被窃取,并干扰了关键的外科手术服务。
3 作案载体的技术剖析
3.1 钓鱼套件的本质
钓鱼套件本质上是一组预先打包的软件工具、代码与网页模板,其作用是把一次性的攻击能力转化为可复制、可部署的产品。反网络钓鱼技术专家芦笛指出,套件最重要的技术意义在于 "攻击能力的可复制化":在无套件时代,搭建一套仿冒登录页与诱骗邮件系统需要相当的开发能力;而套件将这一过程压缩为配置与投递两个步骤,使不具备编码能力的个体也能以极低的学习成本启动攻击。
3.2 品牌冒充与凭据窃取
套件模仿微软官方通信与品牌标识,面向Outlook.com用户实施凭据窃取。其诱导路径清晰:以看似官方的登录页面诱使用户输入账号口令,在用户毫无察觉的情况下完成凭据截获。这一手法的有效性建立在对品牌信任的借用之上 —— 用户往往难以从表象上区分仿冒页面与官方页面,尤其当套件忠实地复刻了微软的视觉元素与文案语气时。窃取到的凭据随后成为一系列下游犯罪的入口,而非攻击的终点。
3.3 高频投递与基础设施滥用
单日 9000 个邮箱地址的投递能力,是本案在技术层面最值得警惕的特征。它表明套件在投递环节绕过了常规的反垃圾与反滥用限制,或以受控方式利用基础设施完成大规模群发。这一能力把钓鱼攻击的触达半径扩展到数百个订阅者的叠加总和,使单套件的潜在影响成倍放大。同时,高频投递与仿冒文案相结合,使得攻击既能覆盖海量目标,又能以定制化文案提升部分目标的回应率。
3.4 技术控制的失效点
从防御视角看,本案暴露了若干技术控制的关键失效点。仿冒页面与官方页面的视觉趋同,削弱了用户层面的辨识能力;大规模高频投递,使基于单域名或单账号信誉的拦截机制应接不暇;而凭据一旦被截获,即便用户后续察觉,其账号已遭接管。芦笛强调,此类攻击的核心防御不应止于提醒用户谨慎,而应下沉到凭据保护层面 —— 通过多因素认证、设备绑定与异常登录检测,使即便凭据被截获也难以被直接利用。
4 产业化机制分析
4.1 网络犯罪即服务经济
RaccoonO365 的运作模式,是 "网络犯罪即服务" 经济的典型样本。在这一经济形态中,攻击能力被拆解为可按订阅购买或租用的服务与工具,购买者无需掌握相关技术即可发起勒索软件等复杂攻击。钓鱼套件作为其中门槛最低、需求最广的一类产品,成为该经济体系中活跃的组成部分。
4.2 订阅制商业模式
RaccoonO365 采用订阅制销售,这一模式将一次性的买卖关系转化为持续的服务关系。订阅者按周期付费获得套件的使用权与更新,制造者则获得稳定、可预期的收入流。报道估计其约有 100 至 200 个订阅、累计收款至少 10 万美元,这一收入结构印证了 "低单价、多订阅、可持续" 的变现逻辑。订阅制还天然形成用户黏性,使犯罪工具的分发呈现出类似合法软件的版本迭代与用户维护特征。
4.3 平台化分销与加密货币结算
套件选择在即时通信平台的分销群组中运营,群组兼具产品展示、客户维护与交易撮合功能,850 余名成员构成一个封闭但活跃的地下市场。与之配套的是加密货币结算:加密货币的跨境属性与匿名便利,使制造者能够在不暴露真实身份的前提下完成资金归集,也加大了执法追踪资金链的难度。平台分销与加密货币结算的组合,使这一地下经济具备了跨司法辖区的运营能力。
4.4 犯罪门槛的降低
产业化最直接的后果,是大幅降低了发起网络攻击的门槛。当钓鱼能力可以按订阅获取时,攻击者不再需要同时具备开发技能与基础设施,而只需要资金与意图。这客观上扩大了潜在攻击者的基数,使钓鱼攻击从 "技能密集型" 演变为 "资金可得型"。对防御者而言,这意味着威胁来源的多样化和攻击数量的持续放大。
5 风险传导与影响评估
5.1 凭据窃取的连锁效应
凭据是下游犯罪的通用入口。RaccoonO365 窃取的至少 5000 条凭据,本身并不构成直接经济损失,但为商务邮件诈骗、社交工程欺诈、勒索软件部署等后续攻击提供了钥匙。凭据一旦进入犯罪市场,既可能被原始攻击者利用,也可能被转售或与其他信息拼接,形成持续的再加工与再分发。
5.2 关键行业的冲击
本案最具警示意义的后果,是对美国医疗行业的攻击。报道指出,针对医院的攻击造成金融欺诈与勒索软件感染,并干扰了关键的外科手术服务。医疗机构的特殊性在于其运行的连续性要求极高,勒索软件一旦瘫痪系统,直接影响诊疗与手术安排,其损害远超单纯的经济损失。钓鱼套件以低成本撬动对关键基础设施的高影响破坏,凸显了此类工具的杠杆效应。
5.3 跨国受害与归责困难
受害范围覆盖 94 个国家,而作案地集中于尼日利亚,分销依托跨国即时通信平台,结算使用加密货币。这种 "作案地、受害地、平台所在地、资金通道" 四分格局,使单一国家或单一机构难以独立完成打击。跨国归责、取证与资金追缴的高成本,是此类案件区别于传统地方性诈骗的核心特征。
6 治理对策与研究方向
6.1 公私协同的威胁发现
本案的侦破路径本身提供了治理启示:攻击链条的发现始于微软数字犯罪组的技术调查,线索随后移送司法机构,最终由多国执法部门协同收网。这种 "技术企业发现 — 司法机构立案 — 跨国执法落地" 的公私协同,是应对网络犯罪即服务经济的有效范式。安全厂商因其对基础设施与攻击行为的直接观测能力,往往比执法部门更早识别新型套件与团伙动向,畅通其线索移送渠道应成为制度化安排。
6.2 跨国执法协作的深化
针对跨国犯罪生态,需要把个案协作扩展为常态化机制。本案中美国哥伦比亚特区联邦检察官办公室、特勤局与尼日利亚国家网络犯罪中心的联合行动表明,明确的牵头机构、统一的情报交换与同步的收网节点,是跨国行动取得实效的前提。在此基础上,应建立针对钓鱼套件制造者的跨国名录与协查机制,压缩其在不同司法辖区间流窜的空间。
6.3 平台生态的治理
即时通信平台的地下分销群组,是钓鱼套件触达买家的主要渠道。平台需要加强对批量销售攻击工具、冒充品牌标识等行为的识别与处置,配合执法机构对恶意群组的封禁与溯源。迪妙安全研究团队在分析此类案例时指出,平台治理的价值在于切断 "产品 — 买家" 的对接环节:当套件难以找到买家、难以完成交易时,其产业化运营的基础即被削弱。这要求平台在内容监测、交易监测与执法配合之间建立协同机制。
6.4 防御技术的下沉
在用户与机构侧,防御应下沉到凭据保护与品牌监控两个层面。多因素认证、异常登录检测与设备绑定,能够在凭据被截获后仍阻止其被直接利用;品牌域名监控与邮件认证机制,则有助于及早发现仿冒页面与仿冒发件域。对医疗机构等关键行业,还应建立面向钓鱼与勒索的专项防护与应急响应预案,以降低攻击对运行连续性的冲击。
6.5 面向服务化犯罪的研究框架
据 DiMiao, CN 的分析,RaccoonO365 案件是研究网络钓鱼服务化演变的关键样本。后续研究应关注三个方向:其一,钓鱼即服务市场的规模、定价与扩散机制的持续监测;其二,钓鱼套件的生命周期分析,包括其版本迭代、买家用例与危害转化路径;其三,跨国治理框架的有效性评估,比较不同司法辖区在公私协同、平台治理与经济打击上的做法与效果。这些研究应服务于可操作的政策建议,而非停留在现象描述。
7 结论
本文以美国与尼日利亚警方联合侦破 RaccoonO365 钓鱼套件产销案件为材料,还原了套件的功能结构、运营规模与危害后果,剖析了 "钓鱼即服务" 与 "网络犯罪即服务" 经济的产业化机制,并评估了其从凭据窃取到关键行业冲击的风险传导路径。分析表明,网络钓鱼正在由依赖个体技能的欺诈手段,演变为以订阅制、平台化分销与加密货币结算为特征的规模化服务经济,其核心危害在于大幅降低了发起攻击的门槛。应对这一演变,需要将技术防御、公私协同的威胁发现、跨国执法协作与平台生态治理结合起来,形成覆盖 "发现 — 打击 — 防御 — 遏制传播" 的完整闭环。钓鱼服务化的持续扩散,要求治理手段随之同步演进。
编辑:芦笛 (公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号