超可靠五端防护 | 备份数据同步污染?数据防护端双向强加密保障数据安全
原创
超可靠五端防护 | 备份数据同步污染?数据防护端双向强加密保障数据安全
原创
科力锐科技
发布于 2026-11-06 09:11:26
发布于 2026-11-06 09:11:26
此前,勒索组织 DragonForce 接连在暗网公布多家企业信息,攻击目标横跨汽车电子、自动驾驶、精密测量、通信设备和食品制造等行业,涉及源代码、研发资料、供应链信息等重要数据。近期还出现多起群晖 NAS 遭 C3RB3R 勒索攻击事件,攻击者批量加密 NAS 内存储的企业文档与备份数据,留下勒索信索要赎金。一旦数据遭窃取或加密,企业将面临商业机密泄露、备份失效、信任受损、业务受阻等风险。
越来越多攻击者采用先窃取数据,再公开施压的勒索方式。面对威胁,应从数据全生命周期出发,构建覆盖数据产生、传输、存储、备用和控制的五端协同防线。
上期,我们详解了数据产生端如何通过源头勒索阻断实现事中拦截。本期我们将聚焦体系化勒索防护的第二端——数据传输端。
数据传输端 端到端强加密
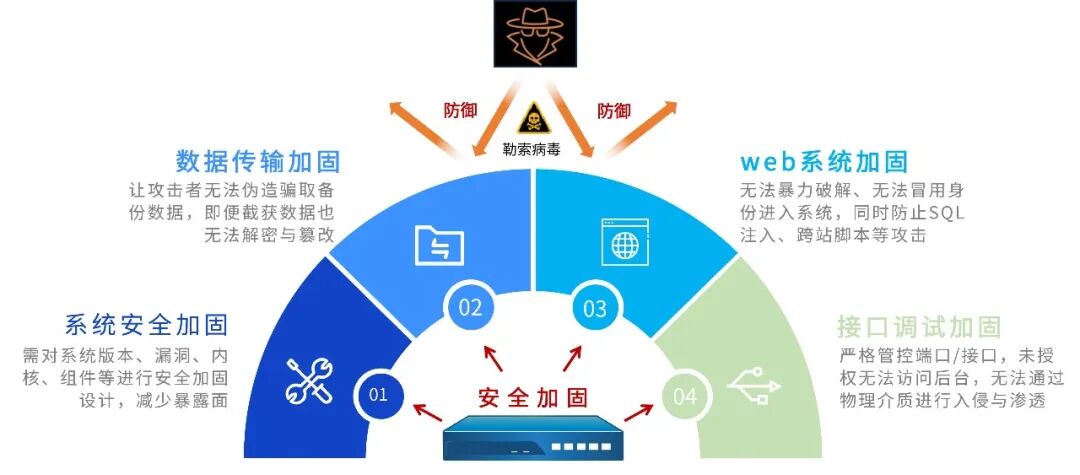
在体系化勒索防护中,数据传输端采用严格的数据接入控制机制,仅接收经官方认证的数据流,通过对系统安全、传输、Web系统加固和对端口/接口的精细化管理,让攻击者无法窃取备份数据,有效阻断第三方非法入侵。
1 系统安全加固
在系统安全防护层面,对系统版本、内核及关键组件实施精细化的安全加固策略,最大限度地减少潜在的安全暴露面,融合非对称加密技术,确保数据的机密性、完整性和可用性。
2 数据传输加固
通过实施TLS双向传输认证策略,增强数据传输过程中的身份验证强度,确保数据的不可伪造性、不可抵赖性和传输安全,即使数据在传输过程中被截获,攻击者也难以破解其加密内容或进行篡改。
3 Web系统加固
在Web安全防护层面,系统可识别并抵御包括暴力破解、身份冒用在内的多种攻击手段,同时构建强大的防护网以抵御SQL注入、跨站脚本等威胁,确保Web服务的稳健性和用户数据的安全性。
4 端口/接口加密
仅开放必要的灾备端口,实现对端口/接口的精细化管理和严格访问控制;同时结合物理与逻辑层面的多重防护机制,确保未授权用户无法通过任何途径访问系统后台,保障备份数据安全。
防护不止传输端
数据传输端,是体系化勒索防护中的关键一环。全程采用多算法组合的客户端到服务端的双向校验强加密,全程密文传输,即使数据被黑客组织截获,也无法破解读取完整的数据,彻底杜绝数据泄露、被劫持的风险。
然而,当勒索攻击进一步指向备份数据,如何从根源防范数据被加密、篡改或删除?
下一篇,我们将聚焦体系化勒索防护的数据存储端,详解如何从根源上保障备份数据安全,为后续业务恢复保留可靠、干净的数据副本。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号