勒索病毒应急响应全流程:断网不关机、黄金四步与统一终端管理实践
原创
勒索病毒应急响应全流程:断网不关机、黄金四步与统一终端管理实践
原创
卓豪终端管理
发布于 2026-11-10 10:25:37
发布于 2026-11-10 10:25:37
摘要
勒索病毒已成为企业终端安全的头号威胁,中招后盲目杀毒、关机重启是最常见也最致命的处置误区。本文围绕勒索病毒应急响应黄金四步——冻结、取证、溯源、恢复,结合EDR终端检测与响应能力和统一终端管理平台,给出可落地的标准流程。
导语:周五晚九点的那通告警
周五晚上九点,安全运营中心弹出告警:财务部一台终端出现批量文件加密行为,勒索信已经出现在桌面。大多数IT管理员的第一反应是“赶紧杀毒、清理、恢复业务”。但恰恰是这一步,可能让整个应急处置满盘皆输——清理动作会毁掉内存中的密钥与取证证据,没有证据就无法还原攻击链,无法溯源,下一次攻击还会从同一扇门进来。勒索病毒应急响应的核心,不在于处理得多快,而在于流程有多标准。
一、勒索病毒为什么是终端安全的头号威胁
勒索病毒(勒索软件)早已不是“单兵作战”的恶意程序,而是一套高度产业化的攻击体系。主流勒索家族普遍采用AES+RSA双层加密,数分钟内可遍历整台终端硬盘;更危险的是“双重勒索”模式——攻击者先窃取业务数据,再加密文件,即使企业有备份,仍要面对数据外泄与合规处罚的双重压力。
终端之所以成为勒索病毒的主战场,原因有三:一是钓鱼邮件、弱口令RDP、未修补漏洞等入口大多落在终端侧;二是单台终端中招后,攻击者会利用窃取的凭据在内网横向移动,批量感染服务器与其他终端;三是大量企业的终端管理仍停留在“装杀毒软件”阶段,缺乏行为级的检测与响应能力,导致变种病毒频频绕过静态特征库。
看清了对手的攻击速度和扩散方式,就不难理解一个结论:勒索病毒应急处置的每一个动作都在和攻击者赛跑,做对了能止损,做错了会加速感染。那么当告警真的响起、终端真的中招时,第一步到底该做什么?
二、中招后的第一步:断网不关机,而不是删病毒
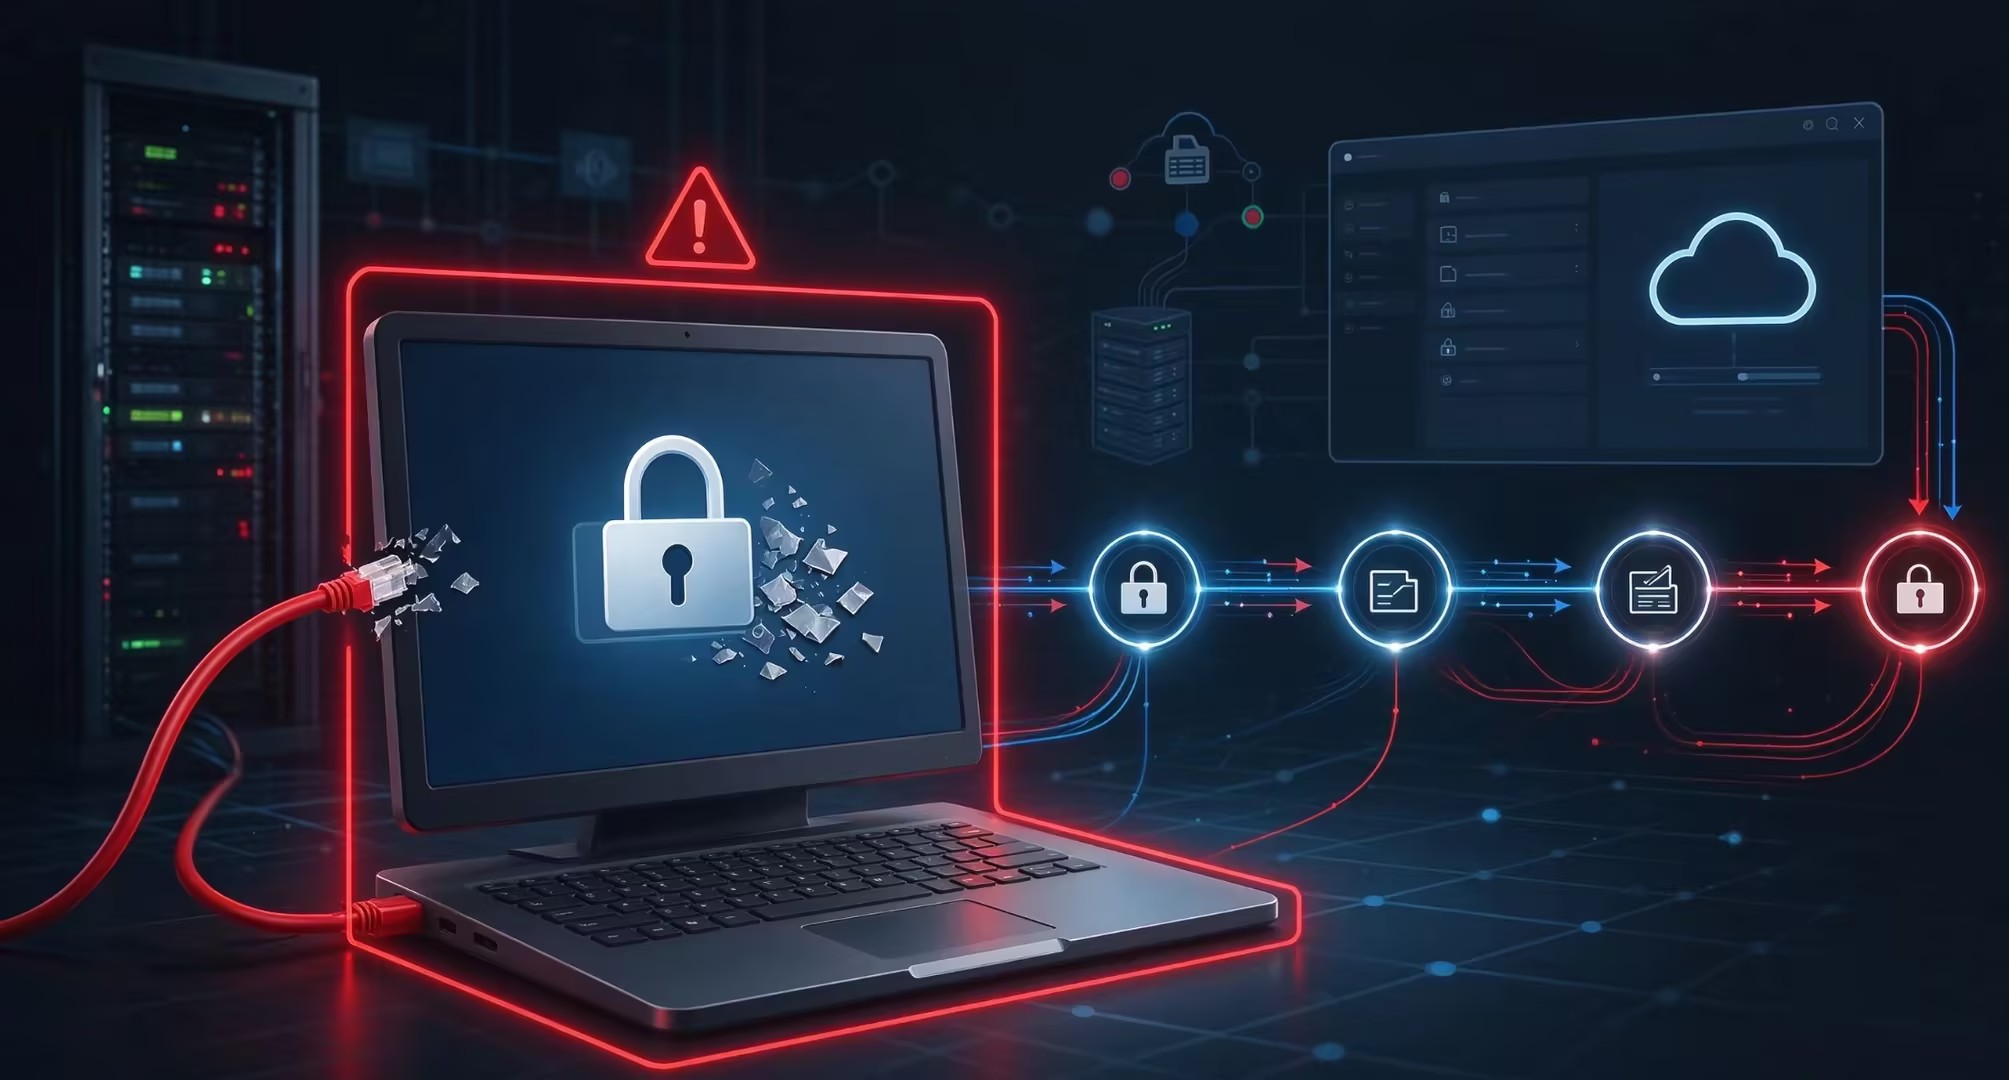
答案可能和直觉相反——勒索病毒应急处置的第一原则,是“断网不关机”,而不是“删病毒”。正是因为勒索病毒加密速度以分钟计、且具备横向移动能力,第一动作才格外关键。具体操作为:立即拔网线或禁用网卡,保留设备开机状态,同时不动加密文件、不删除勒索信。
为什么要这么做?三个原因缺一不可:
第一,防横向扩散。 断网能切断中招终端与攻击者C2服务器的通信,阻断其利用已窃取的域凭据继续感染内网其他终端和服务器。
第二,保全内存证据。 部分勒索变种在内存中残留密钥调度表,重启或关机即丢失,这也是内存取证能否提取到加密密钥的关键;部分家族甚至会在关机过程中触发二次加密。
第三,保留溯源线索。 勒索信中的BTC地址、受害者ID是后续识别病毒家族、判断有无免费解密工具的核心依据,贸然删除等于自毁线索。
相反,“马上杀毒、马上重装”这三种常见动作,恰恰会毁掉证据、加速感染扩散,让可恢复变成不可恢复。
三、勒索病毒应急响应黄金四步:冻结→取证→溯源→恢复
第一动作做对只是开始。标准化的应急响应流程分为四个不可跳过、不可颠倒的步骤,覆盖从事件爆发到业务恢复的全过程。
3.1 第一步:冻结现场(隔离+保全)
动作要点:断网不关机、远程隔离受损终端、保全内存快照。判定标准是确认攻击链已切断——终端无法与外网通信,且同网段其他设备未出现新增感染迹象。
3.2 第二步:取证(全维度证据采集)
在隔离环境下采集系统日志、进程行为、网络连接记录、注册表变更、异常账户等证据,必要时制作内存镜像。这一步的产出直接决定溯源质量:没有完整的终端取证数据,后续的攻击链还原就是无米之炊。
3.3 第三步:溯源(还原攻击链)
基于取证数据,结合威胁情报,还原攻击者的完整路径:初始入侵点(钓鱼邮件?RDP弱口令?未修补漏洞?)→ 权限提升方式 → 横向移动路径 → 加密行为触发点。溯源的目的不是“破案”,而是找到那扇被忘记关的门——不封堵,攻击者随时可能卷土重来。
3.4 第四步:恢复(清除+修复+验证+恢复接入)
顺序至关重要:先彻底清除病毒母体与后门程序,再修补被利用的漏洞与弱配置,然后验证系统安全(全盘扫描、凭据重置、备份完整性检查),最后才恢复业务接入。恢复不验证,等于给复发留后门——这也是大量企业“刚恢复又被加密”的根源。
四、EDR+统一终端管理:让黄金四步从小时级降到分钟级
上述流程如果纯靠人工,单是取证与溯源就可能耗费数小时甚至数天。将EDR(终端检测与响应)能力与统一终端管理平台结合,可以把响应时间压缩到分钟级。企业在选型评估时,可以重点考察以下四项能力,它们分别对应黄金四步的落地效果:
远程隔离能力(对应“冻结”) 能否在检测到勒索行为时自动隔离受损终端、阻断横向移动,而不依赖管理员手动拔网线。这是把“分钟级响应”从口号变成现实的第一要素。
行为级检测与日志采集能力(对应“取证”) 是否具备AI行为分析能力,可检测无文件攻击与零日威胁;能否持续采集进程、网络、注册表行为数据,为攻击链还原提供完整的遥测数据。
跨终端关联分析能力(对应“溯源”) 能否将同一攻击者在多台设备上的横向移动轨迹自动关联成完整攻击时间线,最好支持映射到MITRE ATT&CK框架,让溯源工作从大海捞针变成按图索骥。
补丁管理与配置修复闭环(对应“恢复”与“防复发”) 是否覆盖主流操作系统及常见第三方应用的自动化补丁管理,具备漏洞评估与安全配置基线能力,并支持增量备份回滚,从源头封堵被利用的攻击入口。
具备上述能力的统一终端管理平台,能让IT团队在一个控制台内完成从日常终端管理到勒索事件应急处置的全流程,这正是“事前防、事中止、事后溯”体系化防御的落地形态。企业可结合自身终端规模与安全预算,对市面上的主流方案进行评估验证。
结语
勒索病毒的对抗早已不是“装个杀软”就能解决的问题,而是考验企业终端安全体系完整度的实战考场。应急响应的专业度,不体现在处理得多快,而体现在流程有多标准——断网不关机、黄金四步、EDR与统一终端管理的日常化建设,这三件事做到位,每个IT管理员都能像安全专家一样从容处置勒索事件。
常见问题(FAQs)
Q1:中了勒索病毒要不要马上杀毒? 不要。第一动作是断网不关机。立即杀毒或删病毒会破坏内存中的密钥与取证证据,导致后续无法溯源,也无法判断是否还有残留后门。
Q2:断网会不会丢证据、影响取证? 不会。断网只切断网络通信,不影响开机状态下内存与磁盘数据的完整性;恰恰是关机重启才会导致内存证据丢失。
Q3:勒索病毒清除后如何验证系统安全? 至少完成三件事:全盘深度扫描确认无残留、重置所有终端与服务器凭据、检查并修补本次攻击利用的漏洞,验证通过后再恢复业务接入。
Q4:没有EDR的中小企业如何完成终端取证? 可手动导出系统日志、RDP登录记录、异常账户信息,并借助勒索信样本在ID Ransomware等平台识别病毒家族;长期方案仍建议部署具备行为检测能力的EDR或统一终端管理平台。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号