零信任端点安全落地指南:从统一终端视图重建设备信任边界
原创
零信任端点安全落地指南:从统一终端视图重建设备信任边界
原创
卓豪终端管理
发布于 2026-11-13 12:43:45
发布于 2026-11-13 12:43:45
【摘要】
零信任端点安全正在从安全圈的热词,变成企业 IT 运维必须交付的实际能力。 当混合办公、业务上云和海量异构终端成为常态,“一次认证、长期放行”的传统模式已无法阻止凭证盗用与横向移动。本文从 IT 运维视角出发,拆解零信任在端点层的四个关键支点——设备信任评估、漏洞修复、权限最小化与数据防泄漏,并结合腾讯内部十万级终端的零信任实践,梳理一条可在现有架构上渐进式落地的路径。
【导语】
对大多数 IT 管理员而言,真正的痛点并非“要不要做零信任”,而是“从哪里开始做”。安全团队谈微分段、谈 SDP,但运维团队每天面对的却是没打补丁的笔记本、来路不明的 USB 设备和权限失控的业务系统。零信任端点安全的落地,恰恰要从这些运维日常切入——因为攻击者同样从这些缝隙进入。本文沿着“看清资产 → 修好漏洞 → 管住权限 → 守住数据”的运维主线展开。
一、为什么端点是零信任的第一道防线
1.1 边界防御失效:攻击者靠“登录”而非“入侵”
传统企业安全的隐含假设是防火墙之内即可信任,但混合办公与多云架构让内外网边界持续模糊。攻击者越来越多地通过钓鱼获取凭证、利用未修复漏洞、滥用合法运维工具进行横向移动——终端作为用户身份与企业数据的交汇点,天然成为这条攻击链上最薄弱的环节。
1.2 工具割裂的困境:没有统一视图,就没有统一信任
企业终端形态早已碎片化:Windows、macOS、Linux 桌面与服务器、iOS/Android 移动设备共存,而多数企业仍在用多套割裂工具分别管理补丁、杀毒、准入与防泄密。工具割裂直接导致信任评估数据割裂——没有统一的终端视图,零信任端点安全就无从谈起。
二、设备信任评估:零信任落地的第一块基石
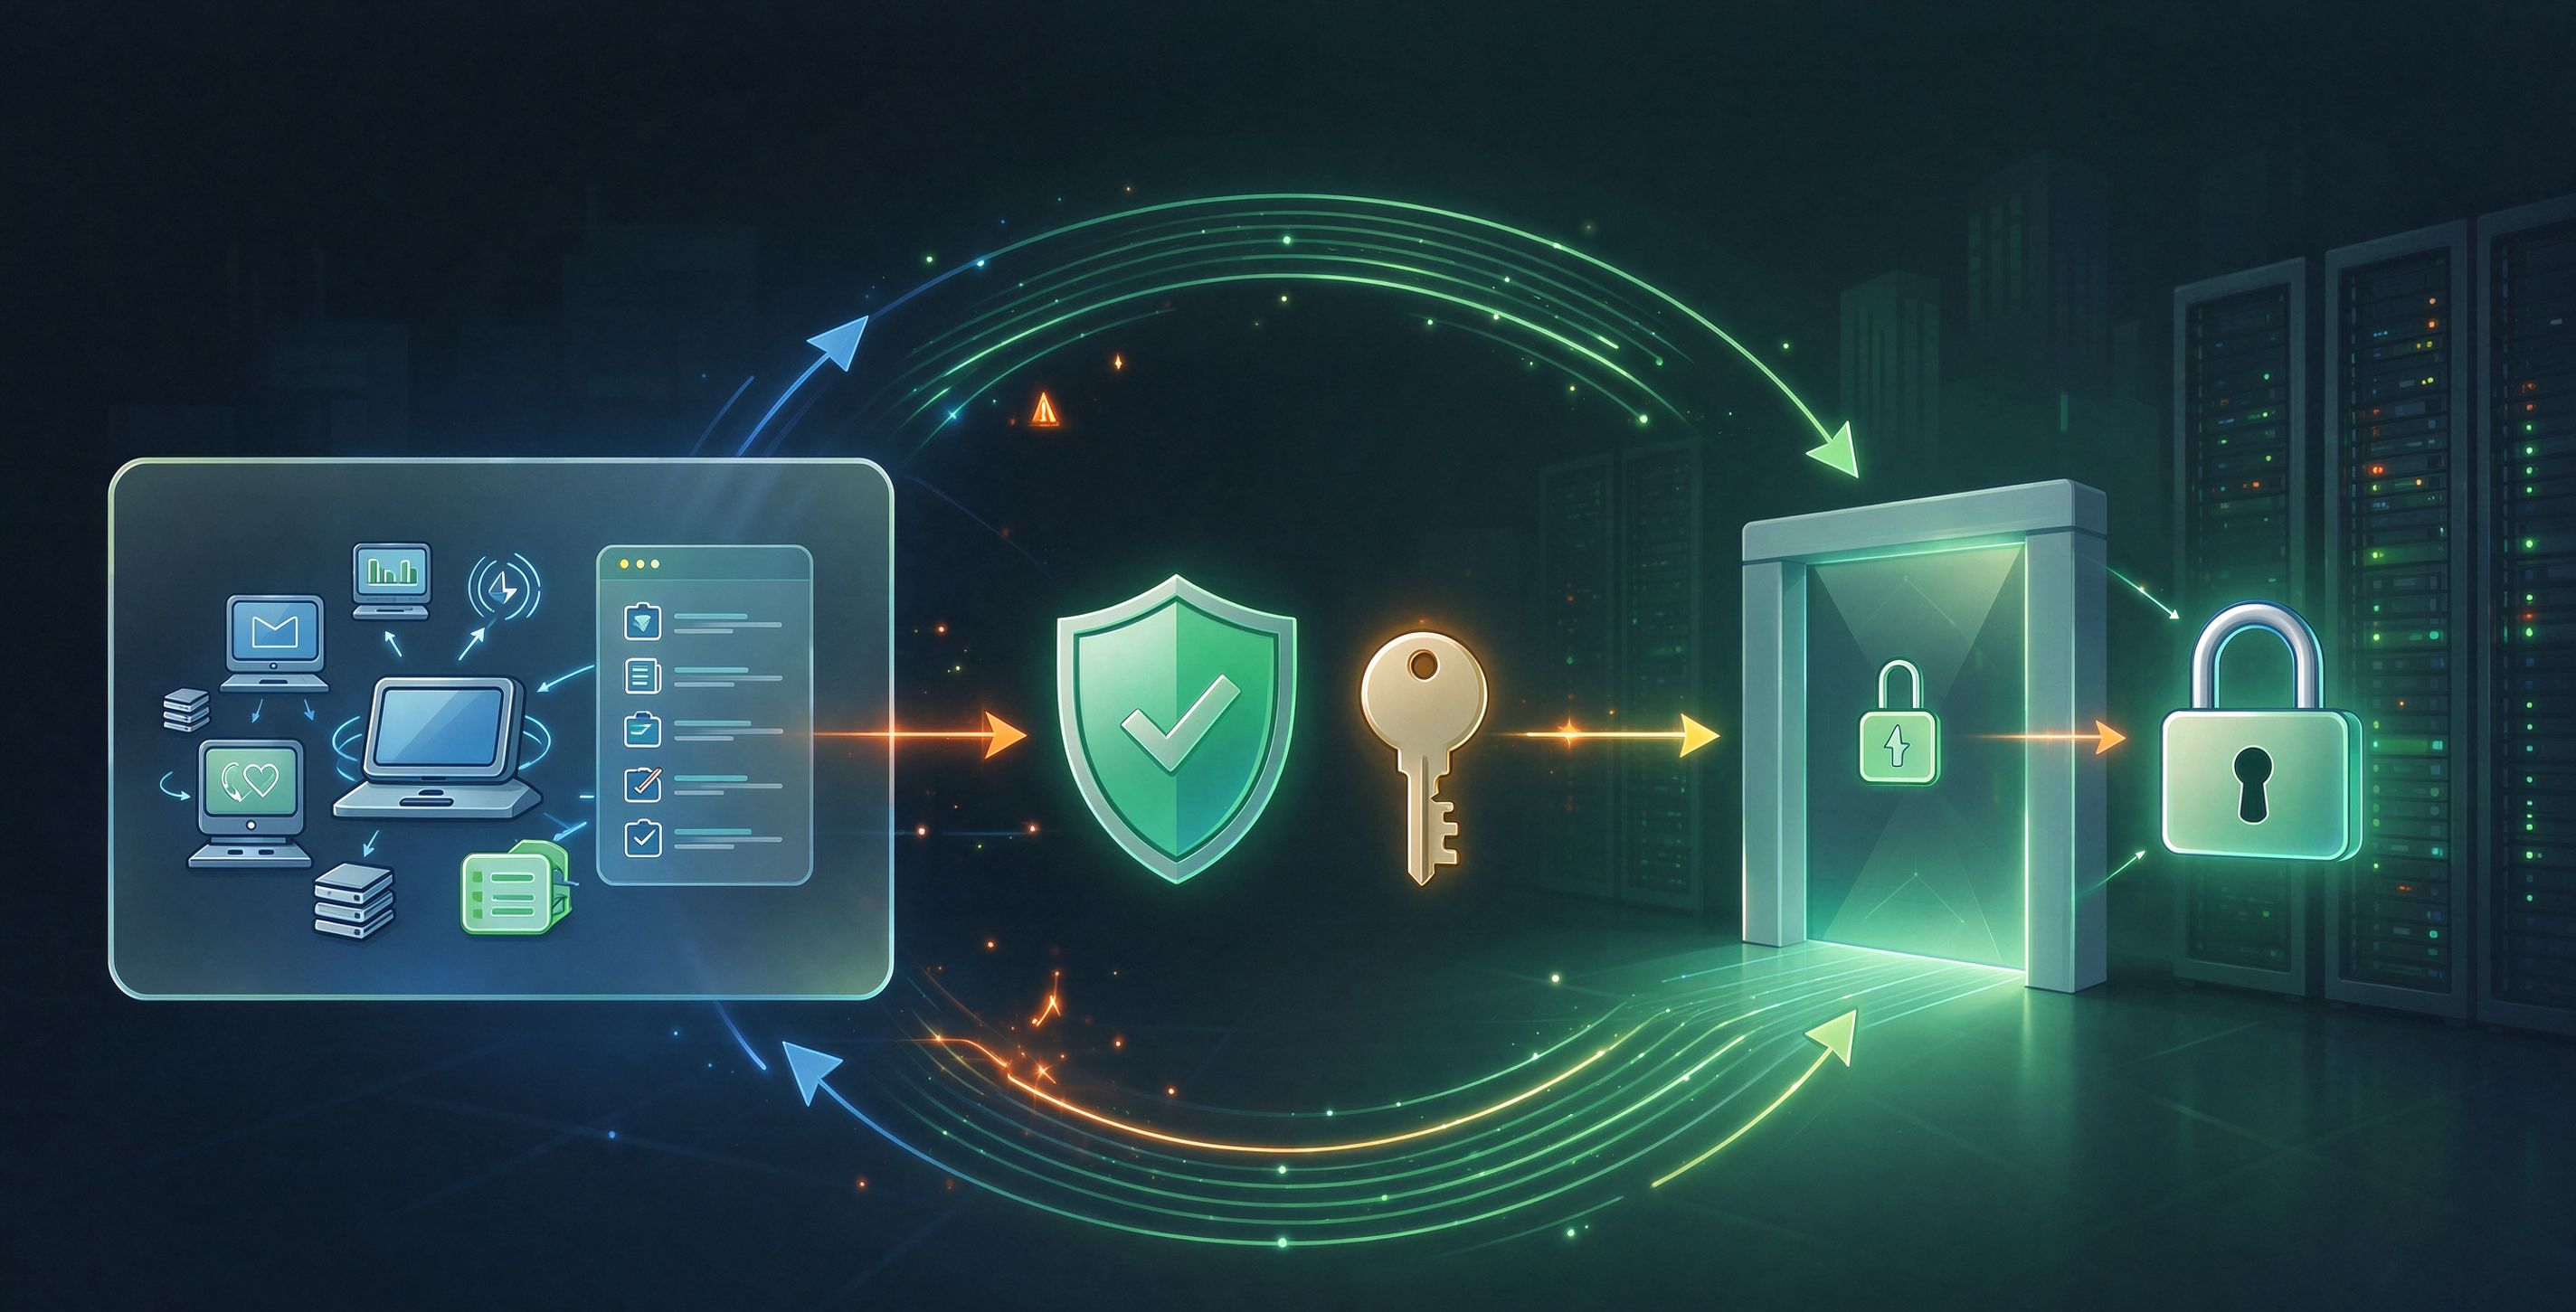
零信任的“持续验证、永不默认信任”落到端点层,第一步是回答一个基础问题:这台设备此刻是否可信? 这需要三个动作形成闭环:
资产可视:通过统一终端管理能力实时采集全网终端的硬件、软件、操作系统与合规状态,自动生成资产清单与变更告警,让“影子设备”无处遁形。
健康检查:基于设备的安全配置、补丁水位、进程与外设状态等维度持续评估设备信任等级,作为访问判定的依据。
动态访问控制:参考 SDP 软件定义边界的设计,通过 SPA 单包授权、连接器反连等技术收敛业务暴露面,仅当设备满足安全基线时才放行对企业资源的访问,不合规设备则被隔离在业务之外。
这套“评估—阻断—修复—再准入”的闭环,正是零信任端点安全区别于传统准入控制的核心:信任不是一次性的门票,而是持续动态的判定。
三、攻击面收敛:漏洞修复与权限最小化双管齐下
设备进入网络之后,零信任的下一个动作是持续压缩攻击面。
3.1 漏洞修复与终端防护:把“救火”变为“排险”
终端侧的病毒查杀与漏洞修复是最直接的抓手。基于 EPP 与 EDR 的组合能力,终端可以对勒索、钓鱼及银狐等新型病毒实施事前、事中、事后一体化防御;EDR 通过覆盖 ATT&CK 攻击链路识别高级威胁,并结合全链路溯源还原攻击事件,把过去依赖人工的被动响应,升级为可溯源、可处置的闭环。
3.2 动态权限管控:让最小权限从制度变成技术现实
传统 VPN 一旦连通,访问权限便相对固定,凭证泄露后攻击者即可横向移动。零信任的做法是基于最小化授权原则实施动态访问控制与持续信任评估:权限随身份、设备状态与行为变化实时调整,业务资源默认隐藏,访问按需、按角色、按时长授予。最小权限原则由此从制度要求变为可自动执行的技术策略。
3.3 应用与外设管控:把可执行面收敛到最小集合
配套的还有终端管控策略:未授权软件安装阻断、高危进程禁用、外设与端口管控、软件全生命周期管理与盗版软件检测。这些能力共同将端点的可执行面收敛到业务必需的最小集合。
四、数据防泄漏:守住零信任的“最后一公里”
即便设备可信、权限最小,数据仍可能通过一个 USB 接口或一次云端上传流出企业。端点层的数据防护覆盖三条通道:
敏感数据识别与管控:自动发现并分类终端上的敏感数据,对静止、使用中、传输中的数据施加差异化策略,覆盖终端与业务网关多种泄密场景。
外设与文件管控:从端口源头管控外设接入,限制文件传输方向,留存副本以备审计。
水印与溯源:通过动态水印与行为审计,在事件发生后精准定位责任人,形成威慑。
至此,“设备可信 → 权限最小 → 数据可控”三个层面形成闭环,零信任端点安全不再是抽象架构图,而是一组可在统一终端安全平台中直接启用的策略组合。腾讯内部以单一客户端承载零信任接入、终端管理、安全防护与数据防泄密能力、支撑十万级终端办公的实践,也验证了这条一体化路径的可行性。
五、实施路线图:五阶段渐进式落地零信任
一次性重构安全架构既不现实也无必要,建议按以下节奏推进:
第 1 阶段:摸清家底,实现资产可视。 部署统一客户端,完成全网终端资产清点与漏洞基线扫描,这是所有后续动作的数据基础。
第 2 阶段:修复加固,消除高危风险。 在资产可视的基础上上线自动化漏洞修复与安全配置核查,优先处置高危漏洞,逐步对齐 CIS 等合规基准。
第 3 阶段:收紧权限,让最小权限落地。 推行动态访问控制与应用管控,将静态的一次性授权改为按需、可回收的动态授权。
第 4 阶段:动态准入,实现设备持续验证。 启用零信任网关与条件访问策略,将设备合规状态与业务访问绑定,做到“不合规即隔离”。
第 5 阶段:数据兜底,确保全程可控。 部署终端 DLP、外设管控与水印溯源,完成零信任端点安全的完整闭环。
每个阶段都可独立交付价值,同时为下一阶段铺垫数据与流程基础——这正是兼容现有架构的渐进式落地方式。
【结语】
零信任端点安全的本质,不是采购某一款“零信任产品”,而是让企业的每一台终端都持续“挣得”访问权。当零信任接入、终端管理、安全防护与数据防泄密能力收敛在统一终端安全平台之内,IT 与安全团队得以基于同一份终端数据协同工作,把零信任从 PPT 上的架构图变成控制台里可配置的策略。对企业而言,越早启动这条渐进式路径,就越早摆脱“事后补救”的被动局面。
FAQs
Q1:零信任端点安全和传统端点安全(杀毒软件)有什么区别? 传统方案基于特征库做被动拦截,默认设备入网即可信;零信任端点安全要求设备持续证明自身合规,并对每次资源访问进行动态判定,核心从“检测恶意”转向“验证信任”。
Q2:中小企业是否有必要实施零信任端点安全? 有必要,但可裁剪。落地重点通常放在资产清点、漏洞修复与权限收紧三件事上,借助 SaaS 化交付形态可以低成本起步、按需扩展。
Q3:实施零信任端点安全,是否必须替换现有网络与安全设备? 不需要。零信任强调强化而非推翻既有实践,现有身份管理、补丁流程、访问控制都可逐步演进。
Q4:零信任终端安全平台通常支持哪些部署方式? 主流形态包括 SaaS 化部署与本地私有化部署:前者开箱即用、按需采购,适合快速上线;后者满足数据本地化与合规要求,适合对数据主权敏感的组织。
Q5:零信任端点安全落地通常需要多长时间? 取决于现有终端成熟度。若已有基本的资产与补丁管理,通常可在数月内完成资产可视与权限收紧两个阶段;完整的动态准入与数据防泄漏闭环建议按年度规划分步推进。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号