运维安全中心(堡垒机)支持将审计日志投递至腾讯云日志服务(Cloud Log Service,CLS),由 CLS 完成日志的采集、存储、检索与分析。当前支持命令执行、SQL 执行与文件传输三类日志。
说明:
前提条件
已开通 日志服务。
当前账号已完成角色授权。
开通日志服务与角色授权
1. 登录 运维安全中心(堡垒机)控制台。在左侧导航栏中,选择系统设置 > 日志服务 CLS。
2. 在页面顶部选择目标运维安全中心(堡垒机)实例。
3. 单击前往授权,弹出服务授权窗口。

4. 在窗口中单击同意授权,等待页面提示授权成功。完成后,页面可正常加载日志集与日志主题。
启用日志服务 CLS
每一类日志独立启用,启用后仅投递新产生的日志,历史日志不回溯。支持投递的日志类型如下。
说明:
当前支持投递的日志类型包括命令执行日志、SQL 执行日志、文件传输日志三类。
1. 登录 运维安全中心(堡垒机)控制台。在左侧导航栏中,选择系统设置 > 日志服务 CLS。
2. 在页面顶部选择目标运维安全中心(堡垒机)实例。
3. 在日志服务 CLS 页面,选择需要启用的日志类型,单击立即启用。
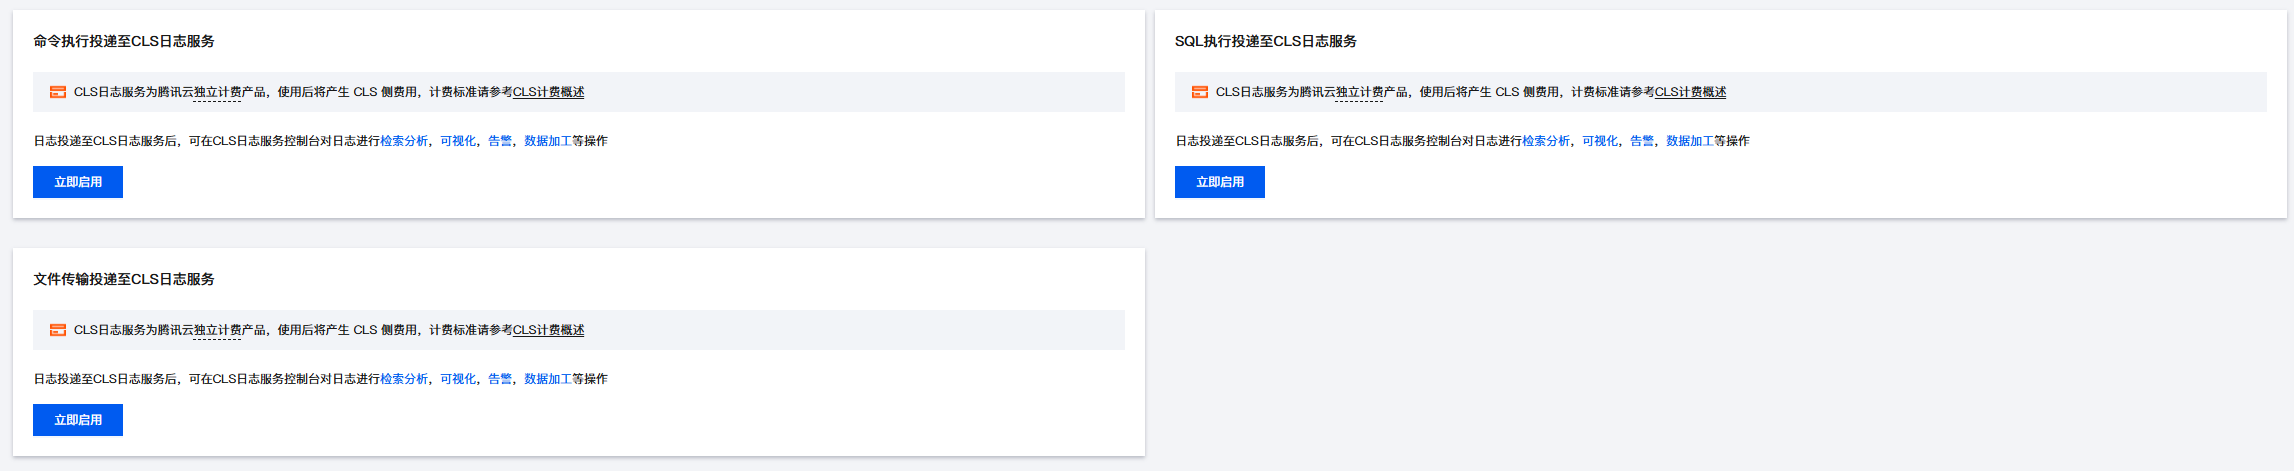
4. 在开启日志投递的弹窗中,选择目标地域、日志集、日志主题等配置。
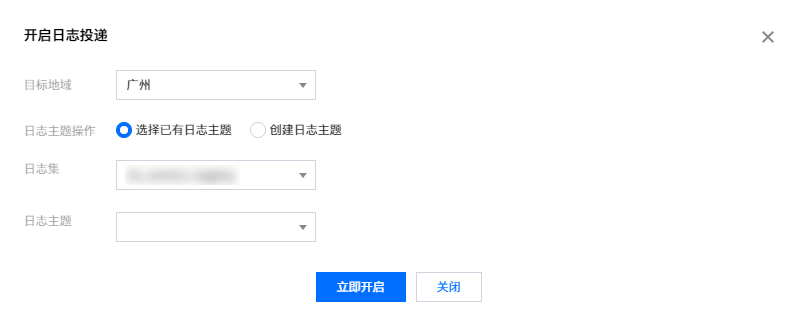
参数 | 说明 |
目标地域 | 选择日志投递的地域,支持异地投递。 |
日志主题操作 | 日志主题是日志数据进行采集、存储、检索和分析的基本单元。支持选择已有日志主题或者创建日志主题。 |
日志主题 | 选择已有日志主题:仅支持选择带有对应来源业务标识的日志主题。 创建日志主题:在所选日志集下创建新的日志主题。创建成功后,系统将自动为日志主题添加对应的来源业务标识。不同日志类型对应的来源业务标识如下: 命令执行日志 BH-COMMANDLOG执行日志 BH-STATEMENTLOG文件传输日志 BH-FILELOG |
日志集操作 | 日志集是对日志主题的分类。支持选择已有的日志集或者创建日志集。仅当日志主题操作选择创建日志主题时可选。 |
日志集 | 选择已有日志集:可在搜索框筛选已有的日志集。 创建日志集:仅当日志主题操作选择创建日志主题时,此项可设置。 |
5. 选择参数配置后,单击立即开启即可。
说明:
只有通过堡垒机日志服务 CLS 功能创建的日志主题,系统才会自动添加来源业务标识。通过 CLS 控制台自行创建且未带有对应来源业务标识的日志主题,不会显示在堡垒机对应日志类型的已有日志主题列表中。
若不确定标签内容,建议直接通过创建日志主题新建。
您可对日志主题进行管理,详细请参见 管理日志主题。
检索分析
投递状态在日志服务 CLS 页面的卡片中查看,检索与分析在 CLS 控制台完成。
1. 登录 运维安全中心(堡垒机)控制台。在左侧导航栏中,选择系统设置 > 日志服务 CLS。
2. 在页面顶部选择目标运维安全中心(堡垒机)实例。
3. 在日志服务 CLS 页面,选中需要查看的日志类型,单击检索分析,跳转至日志服务控制台。
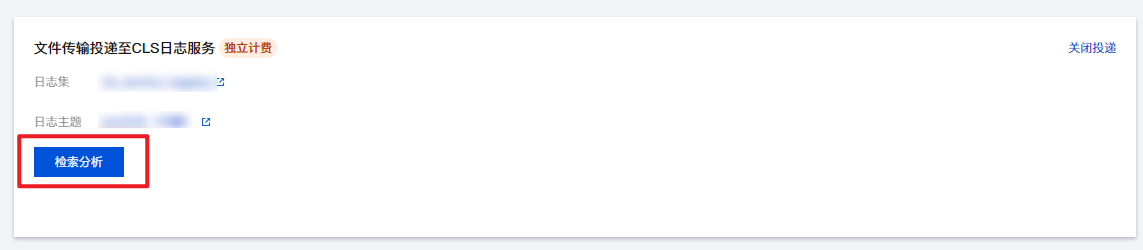
4. 在日志服务中,检索分析提供对日志数据进行过滤、搜索和统计分析的功能。详情请参见 检索分析。
关闭投递
关闭投递用于停止向 CLS 写入该类日志,已投递的日志保留在 CLS 中。
1. 登录 运维安全中心(堡垒机)控制台。在左侧导航栏中,选择系统设置 > 日志服务 CLS。
2. 在页面顶部选择目标运维安全中心(堡垒机)实例。
3. 在日志服务 CLS 页面,选择需要关闭的日志类型,单击关闭投递。
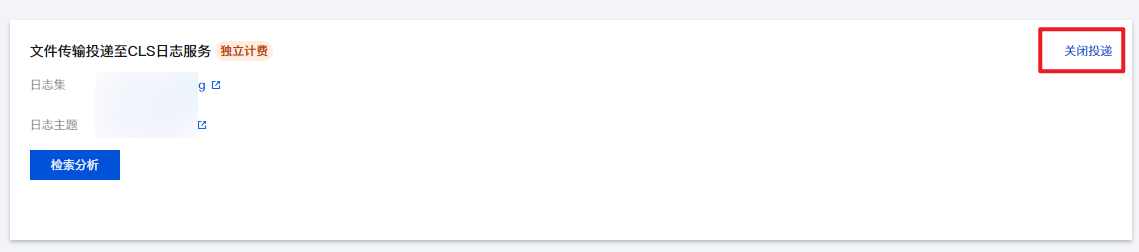
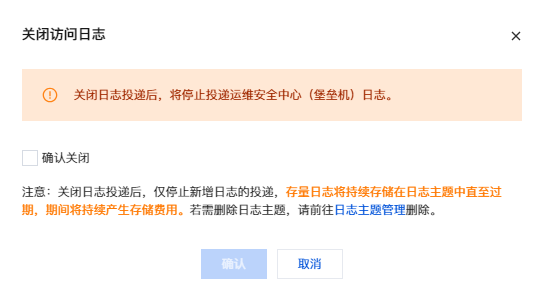
4. 在关闭访问日志弹窗中,阅读注意事项并勾选确认关闭,单击确认即可。
说明:
关闭日志投递后,将停止投递运维安全中心(堡垒机)日志。
关闭日志投递后,仅停止新增日志的投递,存量日志将持续存储在日志主题中直至过期,期间将持续产生存储费用。若需删除日志主题,请前往 日志主题管理 删除。
日志字段含义
命令执行审计日志定义
字段名 | 类型 | 说明 |
Sid | String | 会话 ID,用于唯一标识一个会话。 |
UserName | String | 用户名,代表执行操作的用户名称。 |
Account | String | 账号。 |
InstanceId | String | 资产 ID,用于标识特定的资产。 |
FromIp | String | 来源 IP,发出请求的 IP 地址。 |
SessTime | String | 会话开始时间,标识会话启动的时刻。 |
Time | String | 命令执行时间,具体命令被执行的时刻。 |
TimeOffset | Long | 相对会话开始时间的偏移量(单位 ms),表示命令执行时间与会话开始时间的时间差。 |
Cmd | String | 命令内容,即执行的具体命令。 |
Action | Long | 命令动作,1 表示允许执行命令,2 表示拒绝执行命令。 |
文件传输审计日志定义
字段名 | 类型 | 说明 |
Sid | String | 会话 ID,用于唯一标识一个会话。 |
Time | String | 会话时间,标志会话发生的时刻。 |
Method | Long | 1 - 9 由 SFTP 文件传输及磁盘映射使用,剪贴板从 10 开始。 1:文件上传 2:文件下载 3:文件删除 4:文件夹移动 5:文件夹重命名 6:创建文件夹 7:废弃状态 8:废弃状态 9:删除文件夹 10:剪贴板文件上传 11:剪贴板文件下载 12:剪贴板文本上传 13:剪贴板文本下载 14:剪贴板图片上传 15:剪贴板图片下载 16:剪贴板其他类型上传 17:剪贴板其他类型下载 |
Action | Long | 命令动作,1 表示允许执行命令,2 表示拒绝执行命令。 |
UserName | String | 用户名,代表执行操作的用户名称。 |
Account | String | 账号。 |
FromIp | String | 来源 IP,发出请求的 IP 地址。 |
InstanceId | String | 资产 ID,用于标识特定的资产。 |
Protocol | String | 文件的操作所使用的协议,如 SFTP、RDP、rz/sz。 |
FileCurr | String | 源文件路径。 |
FileNew | String | 目标文件路径。 |
Size | Long | 文件大小。 |
SQL 执行日志定义
字段名 | 类型 | 说明 |
Sid | String | 会话 ID,该 SQL 所属会话的唯一标识。 |
UserName | String | 用户名,登录运维安全中心(堡垒机)的用户账号。 |
RealName | String | 用户真实姓名;缺失时按 Sid 补齐。 |
Account | String | 资产账号,登录目标数据库所用的账号。 |
InstanceId | String | 目标数据库实例 ID。 |
DeviceName | String | 数据库资产名称。 |
FromIp | String | 来源 IP,用户发起操作的客户端 IP。 |
PublicIp | String | 资产公网 IP。 |
PrivateIp | String | 资产内网 IP。 |
SessTime | Datetime | 会话开始时间,该 SQL 所属会话的开始时间。 |
Time | Datetime | 执行时间点,SQL 语句实际执行时间。 |
TimeOffset | Int64 | 相对会话开始时间的偏移,单位 ms。 |
Statement | String | SQL 语句内容,实际执行的 SQL(截断至上限)。 |
Parameter | String | SQL 参数,绑定/预编译参数(截断至上限)。 |
Transaction | String | 事务相关标识。 |
DBType | Int8 | 数据库类型: DBType = 1:MySQL DBType = 2:PostgreSQL DBType = 3:MongoDB DBType = 4:Redis DBType = 5:MsSQL |
Action | Int8 | 动作/拦截状态: Action = 1(allow):放行(允许执行) Action = 2(deny):拦截(拒绝执行) |
RuleId | String | 规则 ID,命中的审计/拦截规则 ID。 |
RuleName | String | 规则名称,命中的审计/拦截规则名称。 |
ResourceId | String | 所属运维安全中心(堡垒机)实例资源 ID。 |
AffectedRows | Uint64 | 影响行数,仅 MySQL 可见。 |
LastInsertId | Uint64 | 最后插入 ID,仅 MySQL 可见。 |


