本文将介绍物联网开发平台支持的设备密钥认证和设备证书认证,帮助您了解两种认证方式的凭证组成、工作机制及适用场景,并根据设备资源、安全要求和凭证管理能力选择合适的认证方式。
认证方式介绍
设备连接物联网开发平台前,需要完成身份认证。平台通过产品 ID、设备名称及设备凭证验证设备身份,认证通过后,设备才能上线并进行消息通信。
物联网开发平台支持以下两种设备认证方式:
设备密钥认证(PSK):设备使用独立的设备密钥生成连接签名,平台通过校验签名确认设备身份。
设备证书认证:设备使用独立的设备证书和设备私钥完成身份认证,平台与设备通过证书建立双向可信连接。
认证方式在创建产品时确定,同一产品下的设备使用该产品配置的认证方式。
认证流程
两种认证方式的基本流程如下:
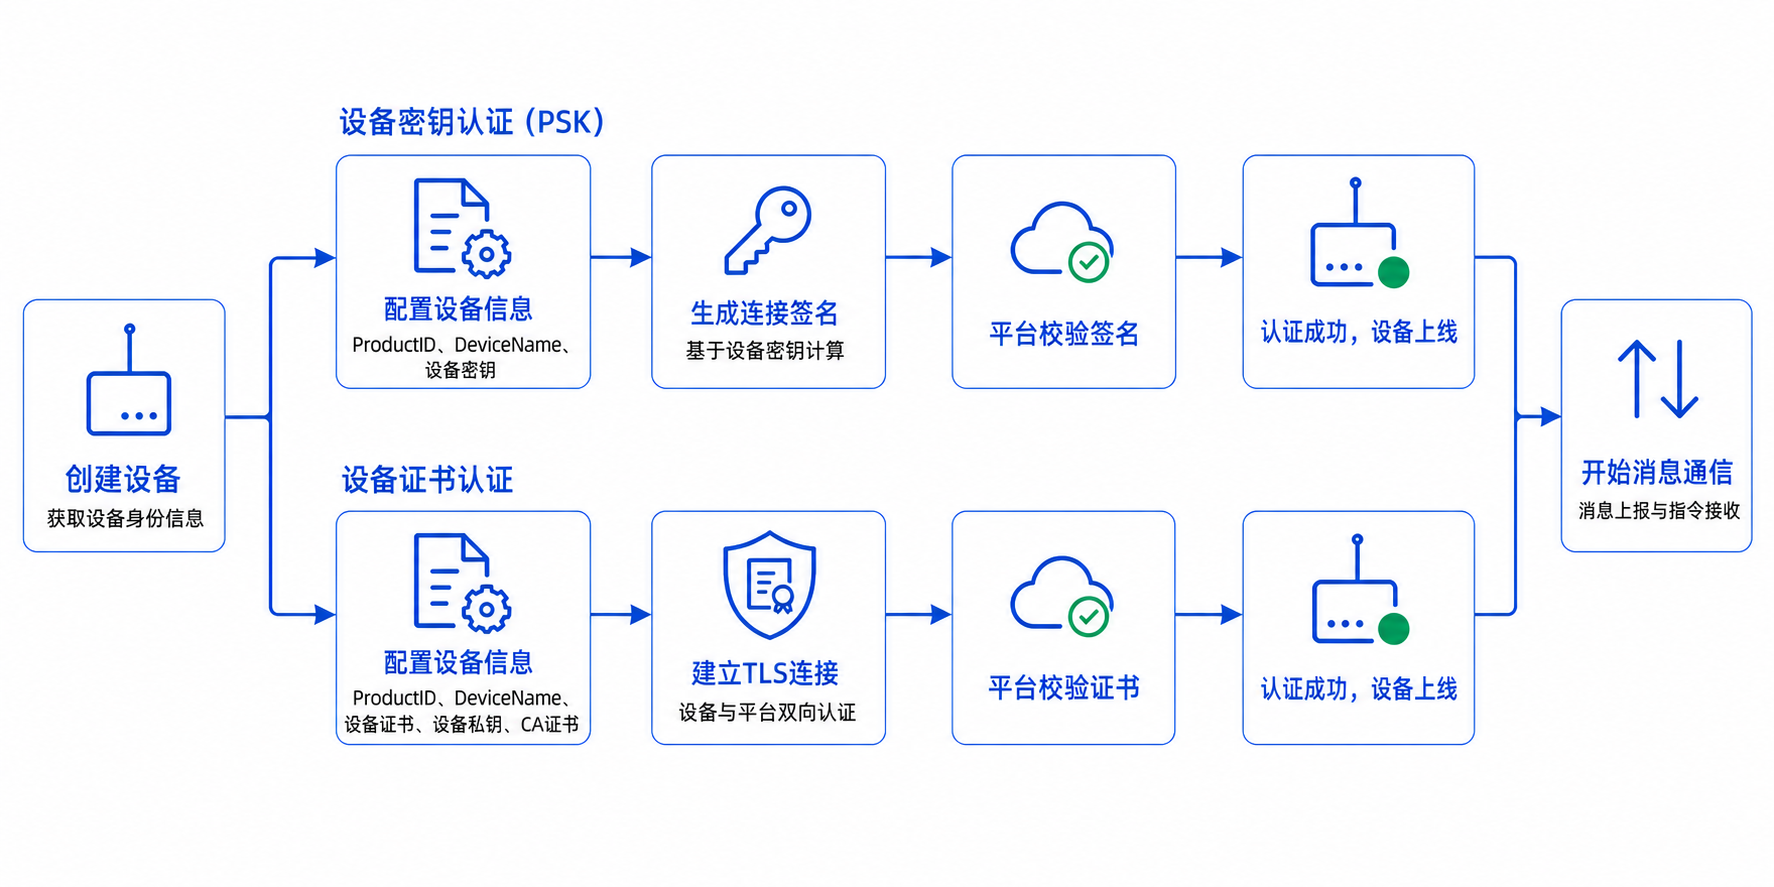
两种认证方式的主要区别在于设备使用的凭证及身份校验机制不同。
认证方式对比
对比项 | 设备密钥认证(PSK) | 设备证书认证 |
设备凭证 | 设备密钥(DeviceSecret/PSK)。 | 设备证书和设备私钥。 |
认证机制 | 使用设备密钥生成 HMAC 签名。 | 使用设备证书和私钥完成双向认证。 |
设备侧准备 | ProductID、DeviceName、设备密钥。 | ProductID、DeviceName、设备证书、设备私钥及 CA 证书。 |
实现复杂度 | 相对较低。 | 相对较高。 |
设备资源要求 | 相对较低。 | 需要支持证书和私钥的加载及运算。 |
凭证保护重点 | 防止设备密钥泄露。 | 防止设备私钥泄露。 |
适用场景 | 资源受限设备、快速接入及具备密钥安全存储能力的设备。 | 对设备身份安全要求较高,且具备证书和私钥安全存储能力的设备。 |
说明:
CA 证书不属于设备身份凭证。设备证书和设备私钥用于证明设备身份,CA 证书用于验证物联网平台服务端身份。
如何选择认证方式
选择认证方式时,建议综合考虑设备资源、安全要求、生产方式及凭证管理能力。
选择设备密钥认证
以下场景可考虑使用设备密钥认证:
设备计算或存储资源有限。
希望降低设备侧接入复杂度。
能够为每台设备安全保存独立设备密钥。
现有产线具备设备密钥写入或首次获取能力。
设备密钥属于敏感凭证,不应写入日志、公开代码或由多台设备共用。
选择设备证书认证
以下场景可考虑使用设备证书认证:
业务对设备身份安全有较高要求。
设备能够完成证书和私钥相关运算。
设备具备安全芯片或其他私钥安全存储能力。
企业具备证书及私钥的生产写入和生命周期管理能力。
设备私钥必须妥善保存。设备证书可以用于标识设备身份,但不能替代对应的设备私钥。
说明:
证书认证并非适用于所有生产场景。若设备缺少私钥安全存储能力,仍可能存在凭证泄露风险,应结合实际硬件和生产条件进行选择。


