本文将介绍设备凭证的主要发放方式,帮助您根据认证方式、设备规模、产线能力和安全要求,选择产线预置、厂商云分发或动态注册方案。
本文只介绍方案差异和选择建议,不包含控制台操作、动态注册协议及 MQTT 接入步骤。
设备凭证说明
设备接入物联网开发平台前,需要获得平台分配的设备身份信息和设备级凭证。
不同认证方式使用的凭证不同:
认证方式 | 设备身份信息 | 设备级凭证 |
密钥认证 | ProductID、DeviceName | DeviceSecret |
证书认证 | ProductID、DeviceName | 设备证书、设备私钥 |
说明:
DeviceSecret 和设备私钥均属于敏感凭证,应由每台设备独立保存,不得由多台设备共用。
腾讯云 CA 证书用于设备验证平台服务器身份,不属于设备级身份凭证。
发放方式对比
设备凭证主要可以通过以下三种方式发放:
对比项 | 产线预置 | 厂商云分发 | 动态注册 |
基本方式 | 在生产过程中写入设备级凭证。 | 设备首次联网后向厂商服务器申请凭证。 | 设备直接向平台申请设备级凭证。 |
产线写入内容 | 每台设备不同的设备级凭证。 | 厂商自定义的初始身份信息。 | ProductID、ProductSecret 等产品级信息。 |
是否需要厂商云服务 | 否 | 是 | 否 |
是否需要逐台写入设备凭证 | 是 | 否 | 否 |
设备首次启动是否依赖网络 | 否 | 是 | 是 |
适用场景 | 设备数量可控、产线具备安全写入能力。 | 已有设备管理服务或需要自定义审核流程。 | 大批量生产,希望减少逐台凭证烧录。 |
调用服务端 API 不是独立的凭证发放方式。产线系统和厂商云服务均可以通过服务端 API 创建设备并获取设备凭证。
产线预置设备凭证
方案说明
产线预置是指厂商提前在物联网开发平台创建设备,取得每台设备的设备级凭证,然后在生产过程中将对应凭证写入设备。
设备首次联网时,直接使用本地保存的凭证接入物联网开发平台。
基本流程如下:
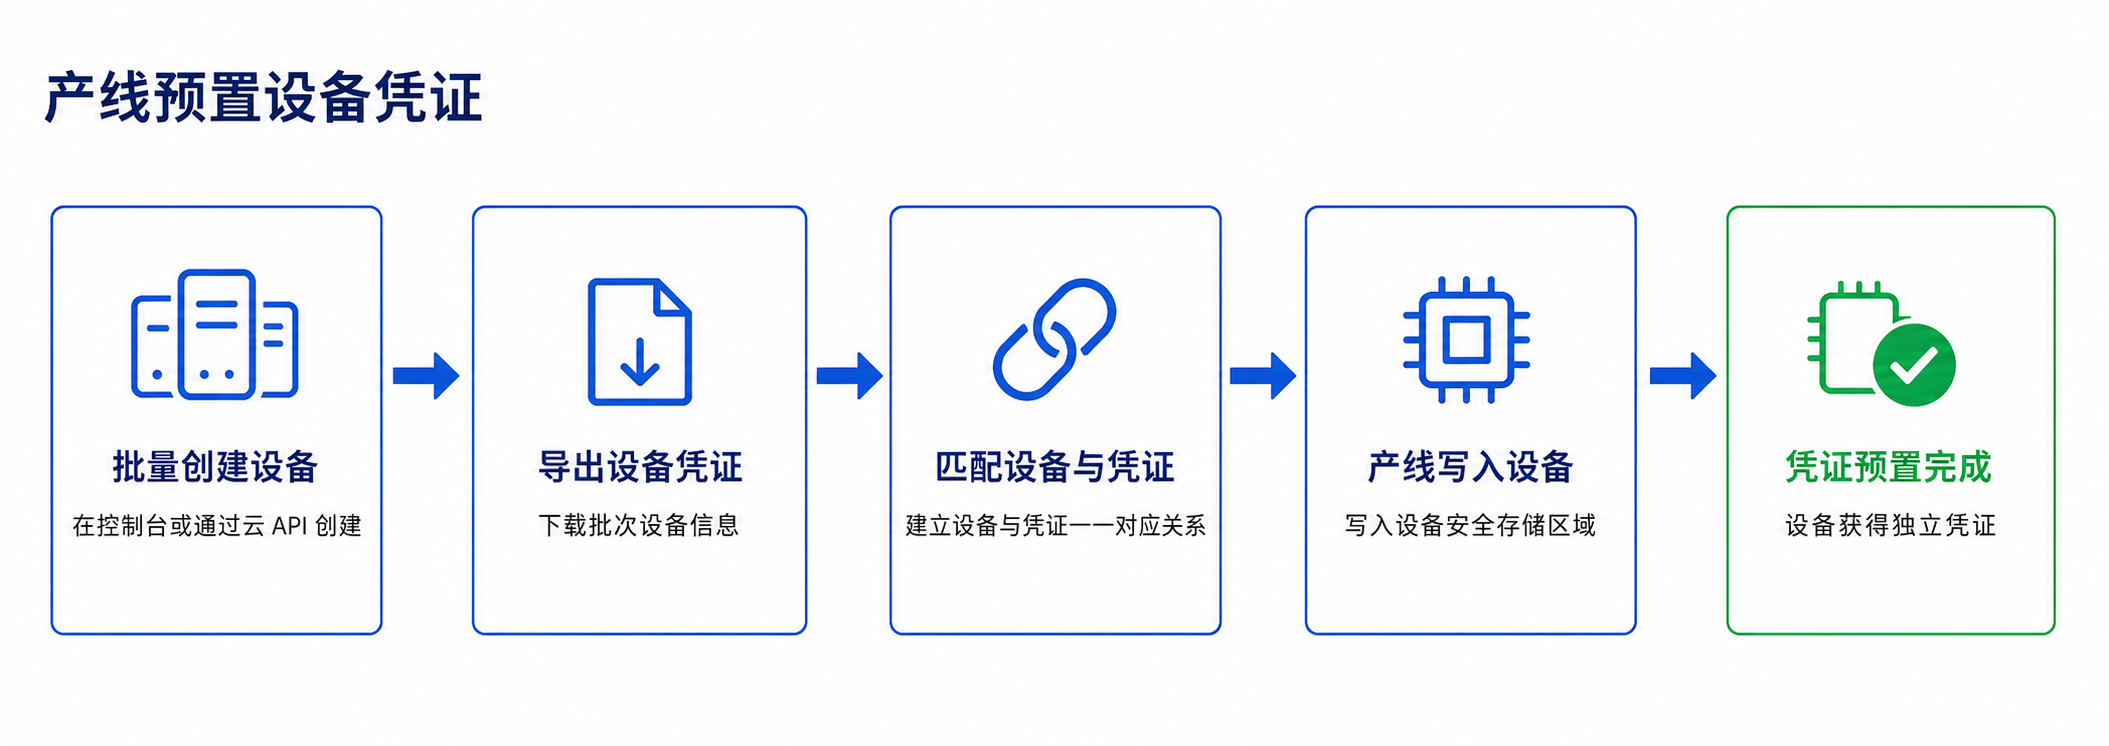
设备可以通过以下方式创建:
在控制台批量创建设备。
由产线系统调用服务端 API 创建设备。
注意事项
产线系统需要保证设备、设备名称和凭证一一对应,避免出现错烧、漏烧或多台设备共用凭证。
生产日志中不得记录完整 DeviceSecret 或设备私钥。
厂商云分发设备凭证
方案说明
厂商云分发是指设备首次启动后,先连接厂商建设的凭证分发服务,由厂商服务完成设备审核、平台设备创建及凭证下发。
基本流程如下:
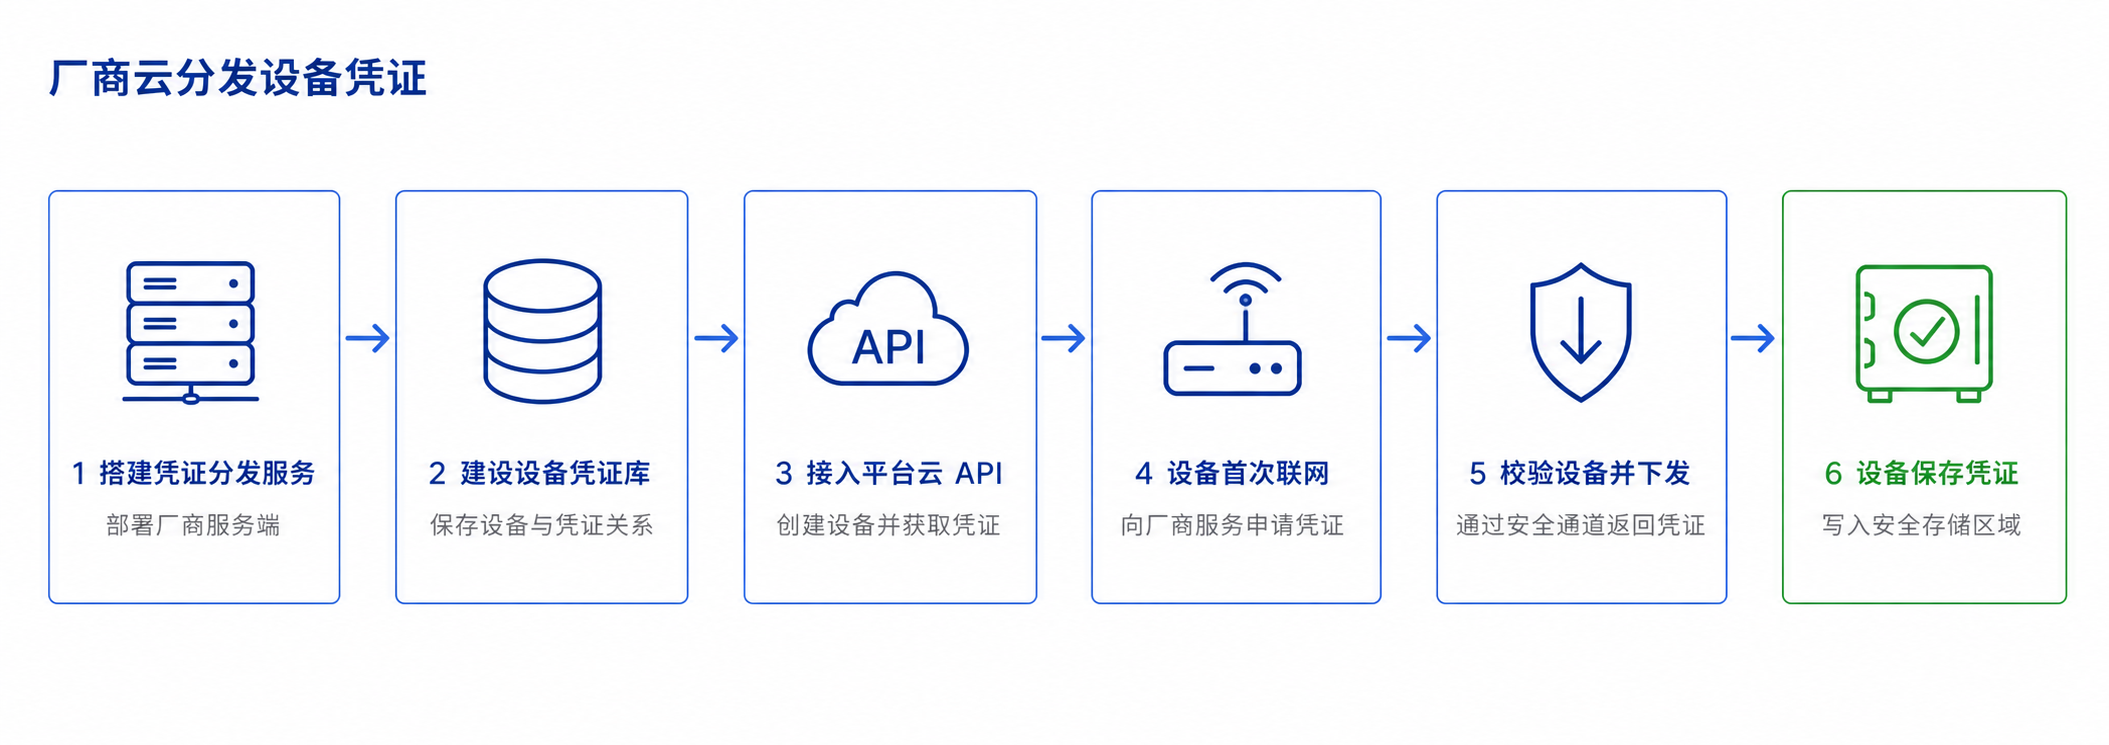
这种方式不要求产线逐台写入物联网开发平台设备凭证,但需要设备具备用于访问厂商云服务的初始身份信息。
注意事项
厂商需要自行建设和维护:
设备初始身份校验机制。
凭证分发接口。
设备与凭证关系数据库。
服务端 API 调用逻辑。
凭证传输及存储保护。
失败重试和异常设备处理机制。
设备与厂商服务之间必须使用安全连接,不能通过明文接口传输 DeviceSecret 或设备私钥。
动态注册获取设备凭证
方案说明
动态注册是指设备使用产品级注册信息向物联网开发平台发起注册请求,平台校验成功后返回该设备对应的设备级凭证。
基本流程如下:
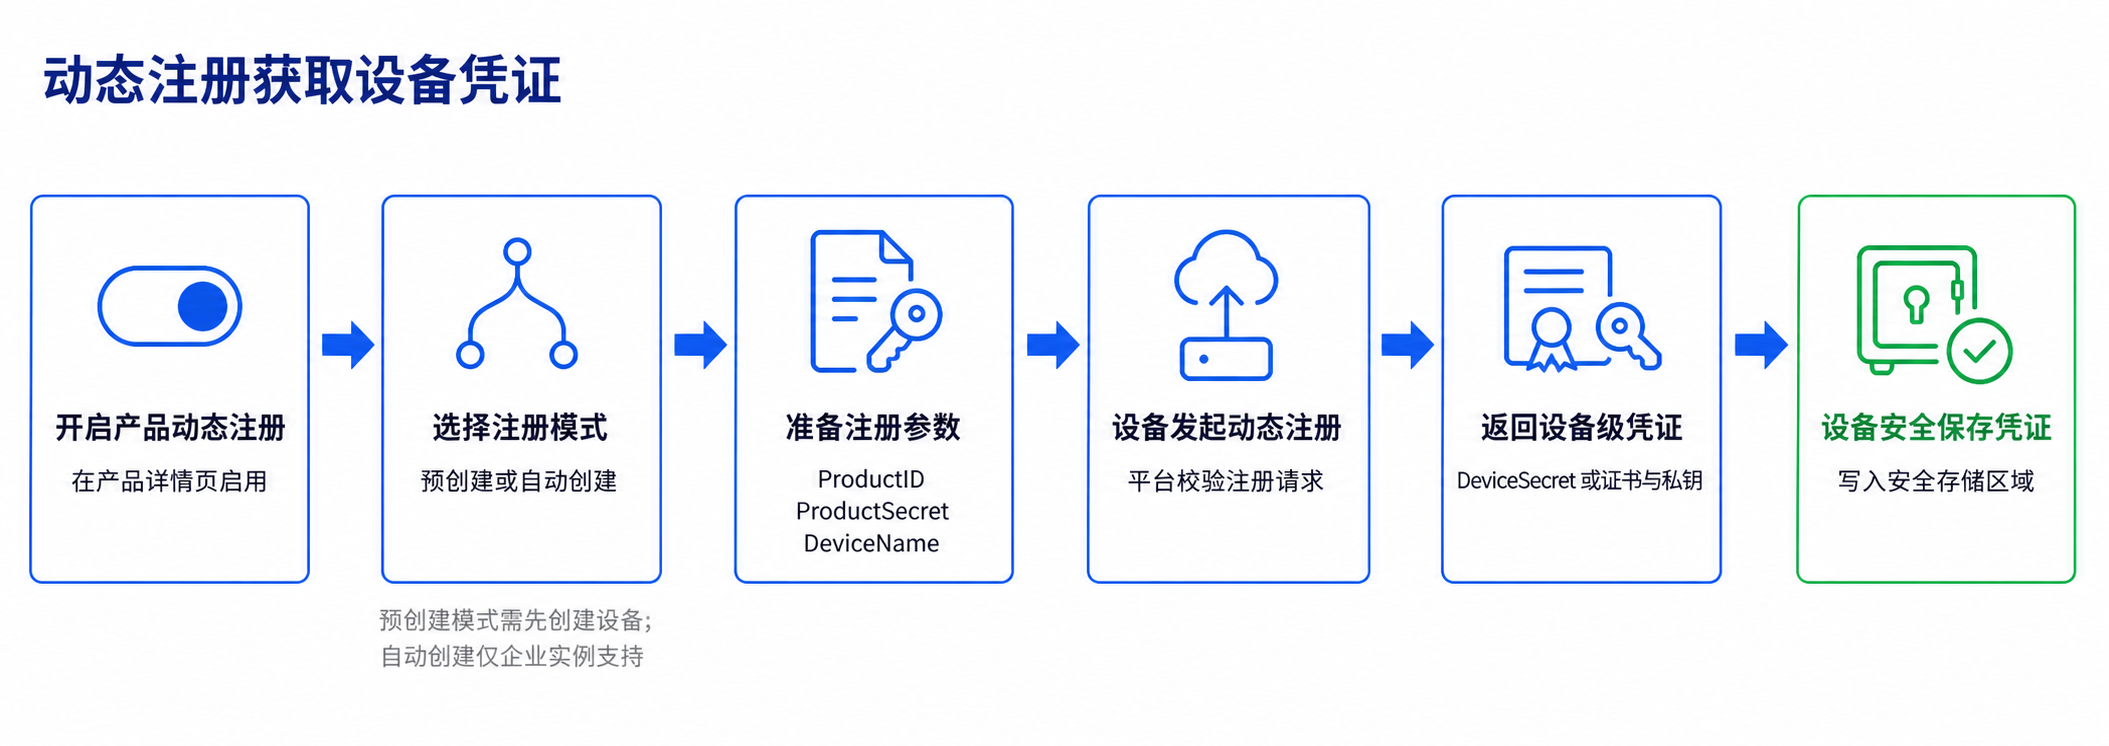
根据产品认证方式,动态注册成功后返回:
密钥认证:DeviceSecret。
证书认证:设备证书和设备私钥。
动态注册只负责获取设备级凭证,不等同于设备已经完成 MQTT 接入。设备还需要使用取得的凭证连接物联网开发平台。
注意事项
ProductSecret 属于产品级敏感凭证。多台设备可能使用同一 ProductSecret 发起注册,一旦泄露,影响范围通常大于单个设备凭证。
设备成功取得 DeviceSecret、设备证书或设备私钥后,应立即写入安全的非易失存储,后续启动时直接读取本地凭证,不应将动态注册作为每次启动的固定步骤。
未激活设备重复注册可能刷新设备级凭证,使设备此前取得的凭证失效。已激活设备能否再次注册及注册模式限制,请参见对应的动态注册文档。


