腾讯云服务器linux 下的 work32 病毒查杀
原创
腾讯云服务器linux 下的 work32 病毒查杀
原创
用户10909539
发布于 2024-02-22 12:04:21
发布于 2024-02-22 12:04:21
最近发现多个云服务器新安装的centos 系统很卡,然而并未做什么。接着没过过久就收到系统提示被封禁了
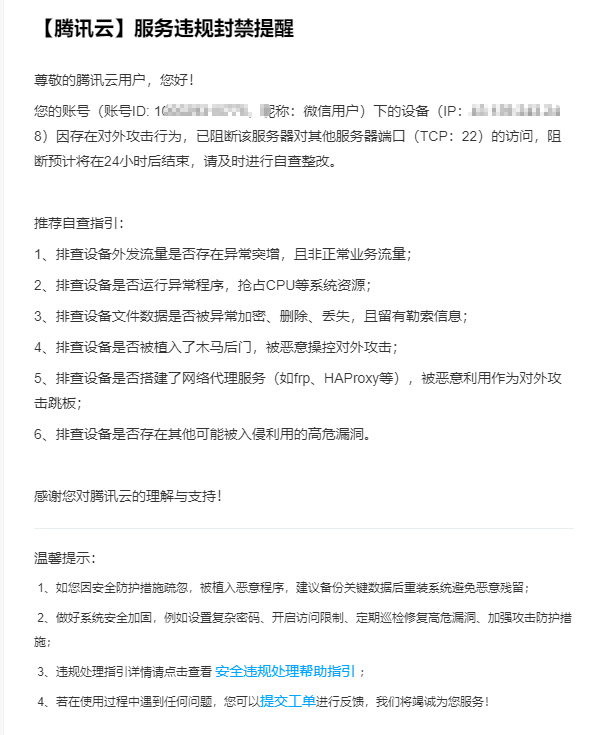
按照系统指引经过多方测试了解,发现有个 名为 work32 的进程在严重消耗资源。怀疑是挖矿病毒。
登陆系统后,使用 top 命令,可以看到 work32 进程稳稳的排在首位。如下图所示,请记住此程序的PID号。
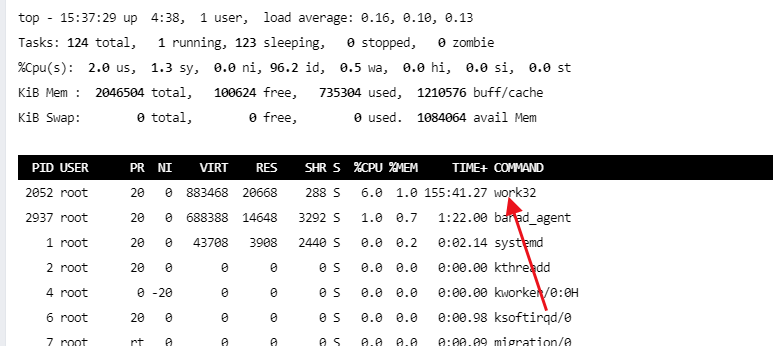
该挖矿病毒入侵终端后会占用主机资源进行挖矿,影响其他正常业务进程的运转,传播过程中病毒文件会修改防火墙的规则,开放相关端口,探测同网段其他终端并进行SSH暴力破解,容易造成大面积感染。
work32病毒应该是自带暴力破解SSH登陆的模块,通过 netstat -an 命令看到中招的主机在登陆很多外部主机的SSH 端口
然后百度查到按照教程
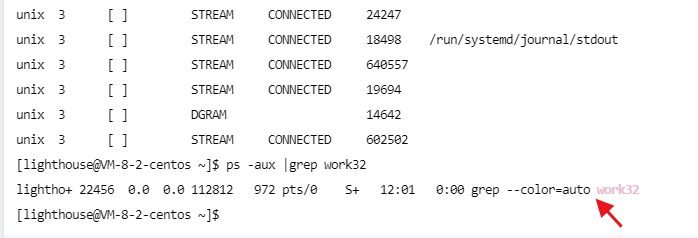
下一步,我们使用 ps -aux |grep work32 来查找病毒所在路径,可以看到所在目录 /user/.work/work32

直接用 killl -9 PID 杀掉病毒进程
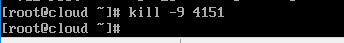
最后用命令 rm -rf /usr/.work/ 删除掉病毒所在目录。
自己操作,但自己使用任然无法杀调进程
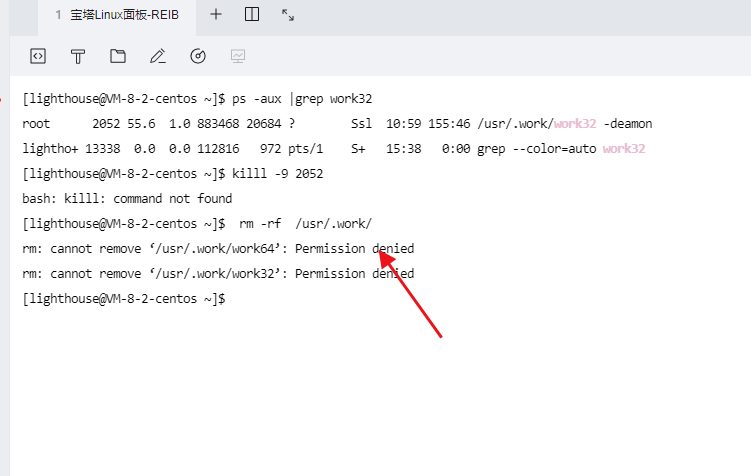
经过多方测试查证 是权限不够 上面命令前加sudo
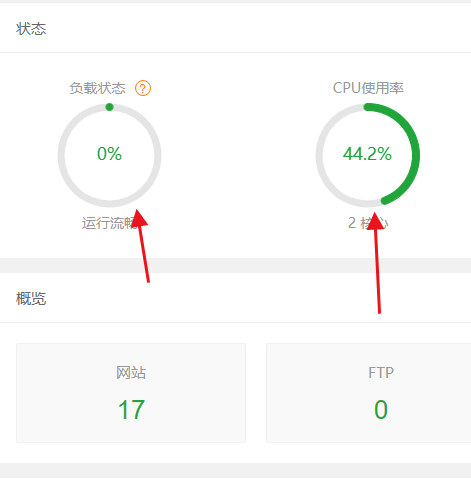
最后该病毒被清理干净,系统状态也恢复正常
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号