合规高效双赋能:腾讯云 KMS 加持智能加密模式的企业数据防护逻辑
原创
合规高效双赋能:腾讯云 KMS 加持智能加密模式的企业数据防护逻辑
原创
用户12337378
发布于 2026-09-11 11:21:46
发布于 2026-09-11 11:21:46
随着企业业务上云进程持续深化,研发图纸、设计文档、业务方案等核心数据在云端存储、终端访问、内外协同场景下流转,数据泄露风险与合规压力同步上升。传统全盘加密、一刀切透明加密方案往往存在两类痛点:一是加密规则粗放,强制对全部文件执行加解密,引发非涉密文档性能损耗、业务兼容性故障;二是密钥管理本地化,密钥分散于终端,审计追溯困难,难以满足等保、数据安全法等监管合规要求。
在此背景下,智能加密模式结合腾讯云 KMS(密钥管理服务),构建起一套 “按需防护、不扰原有业务、密钥云管” 的数据安全体系。本文从技术原理、运行机制、落地价值三个维度,解析该方案的企业数据防护逻辑。
一、智能加密模式核心运行机制:按需触发,不强制变更文件属性
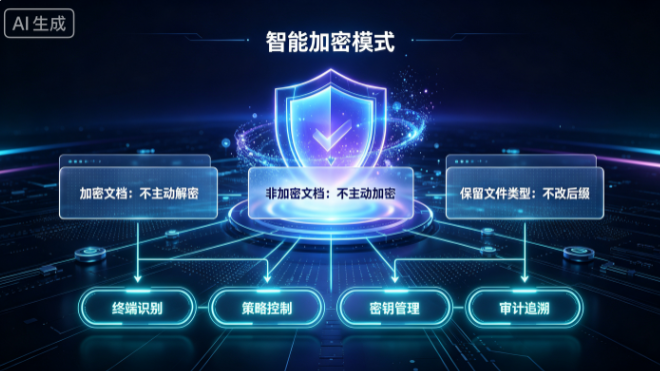
智能加密模式区别于传统驱动层透明加密的全局自动加解密逻辑,核心规则可概括为:终端操作加密文档类型不主动解密文件,操作非加密文档不主动加密文件,不会改变原有的文件类型。
从底层执行逻辑拆解:
- 加密文档:不主动解密 当终端访问已加密文档时,系统不会自动将密文转换为明文落盘。文件原始密文保持存储形态,仅在授权应用内存中完成动态解析;文件本体始终维持加密状态,不会自动输出明文版本。即便用户正常编辑,磁盘上留存的依旧是密文,杜绝明文落地带来的拷贝、窃取风险。
传统透明加密普遍采用 “打开自动解密、保存自动加密”,明文会短暂落盘,存在被内存抓取、磁盘取证的潜在风险;智能加密模式规避了这一环节。
- 非加密文档:不主动加密 系统预设涉密应用库与涉密文件类型清单,仅对清单内目标文档提供防护。对于清单以外的普通文档(办公临时文件、日志、第三方素材等),不会触发自动加密流程。文件保持原生格式、原有属性不变,不会强制转换为加密格式,避免对非涉密业务产生侵入性影响。
- 文件类型原生保留 整个防护链路不会修改文件后缀、文件头标识,不改变文档本身的文件类型。CAD 图纸、三维模型、Office 文档维持原有格式,设计软件、业务应用可以正常识别调用,不存在因文件格式改写导致图纸损坏、模型加载失败、软件闪退等兼容性问题。
简单来说:智能加密模式是“识别式防护” 而非 “全局式改造”。系统只做安全识别,不盲目修改文件状态,最大限度保留企业原有终端业务流程。
二、腾讯云 KMS 与智能加密模式的协同架构
智能加密模式负责终端侧的文件识别、访问控制与内存级解析,而腾讯云 KMS 承担密钥全生命周期管理,二者云 - 端联动,补齐传统终端加密在密钥安全、合规审计上的短板。
- 密钥云化托管,脱离本地存储 智能加密所使用的数据密钥由腾讯云 KMS 统一生成、分发、轮换、销毁。终端不会持久保存根密钥,采用信封加密机制:数据密钥受 KMS 主密钥保护,仅在终端授权访问场景下,按需拉取临时密钥。一旦终端设备失陷,攻击者无法从本地提取根密钥,密文安全边界不会被轻易突破。
- 细粒度权限与访问鉴权 依托腾讯云身份体系 CAM,可对接智能加密策略。管理员基于人员、部门、设备、网络环境配置访问策略:内网授信终端可访问加密文档,外部设备、异地未授信终端直接拒绝访问;密钥调用行为、文档访问行为统一上报至云侧审计日志。
- 密钥合规能力支撑监管要求 腾讯云 KMS 满足等保 2.0、《数据安全法》对密钥管理的合规要求,支持密钥自动轮换、操作日志留存、密钥禁用与销毁,所有密钥调用行为可审计、可追溯。当企业需要合规测评、安全事件溯源时,云侧完整日志可作为审计依据,解决传统本地密钥方案审计难、密钥管控混乱的问题。
三、场景落地价值:平衡安全防护与业务效率
1. 研发 / 图纸类场景(建筑、装备制造、工业研发)
企业大量 CAD、STEP、IGS 等图纸文件,仅图纸需要防护,其他办公资料无需加密。启用智能加密模式后:图纸保持原有格式,不自动解密落盘;普通 Word、Excel 不被强制加密,设计人员原有工作流无改动。同时密钥由腾讯云 KMS 托管,图纸外发审批、离职权限回收时,可通过密钥权限快速切断访问权限。
2. 云上数据协同场景
企业文档同步至腾讯云对象存储 COS 时,文件密文形态不变,存储于 COS 中的文件依旧为密文。云端存储不依赖存储侧加密,终端访问由智能加密 + KMS 联合鉴权,实现 “云存密文、授权访问”,避免云存储内明文数据泄露风险。
四、适用边界与实施要点
- 智能加密模式不主动加解密的特性,要求管理员提前梳理涉密软件清单与涉密文件类型,精准定义防护范围,防护范围的规划是落地核心。
- 网络连通要求:终端访问加密文档拉取密钥时,需要与腾讯云 KMS 建立可信连接;离线场景可配置限时离线授权策略,平衡离线办公需求。
- 日志联动:建议将智能加密终端审计日志接入腾讯云日志服务 CLS,实现终端文件操作、KMS 密钥调用日志统一汇总,集中安全分析。
五、结语
传统终端加密方案长期陷入 “加密越严,业务越卡;简化防护,安全失效” 的矛盾。智能加密模式通过不主动解密加密文档、不主动加密非涉密文档、保留原生文件类型的技术设计,降低加密系统对业务的侵入性;搭配腾讯云 KMS 云原生密钥管理体系,解决密钥分散、审计困难、合规不足的痛点。
这套云 - 端协同防护架构,不再简单追求 “全量加密”,而是以数据分级分类为基础,按需施加安全控制,实现企业核心数据防护、业务连续运行、监管合规落地三者统一,是云上企业终端数据防泄密的优选技术路径。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号