出生日期泄露的钓鱼利用机理与防护对策研究
原创
出生日期泄露的钓鱼利用机理与防护对策研究
原创
芦笛
发布于 2026-11-05 06:58:25
发布于 2026-11-05 06:58:25
摘要: 网络钓鱼攻击日益依赖对受害者个人信息的精确掌握,出生日期因其唯一性、稳定性和在身份核验中的高频使用,成为攻击者拼合身份画像的关键碎片之一。本文以英国《卫报》2026 年 11 月 1 日关于不应在网上随意分享出生日期的报道为切入点,结合网络零售企业数据泄露的实例,分析出生日期在身份标识体系中的属性定位、被采集的典型渠道及其背后的商业动因,阐释其在网络钓鱼与社会工程攻击中被利用的机理,梳理从数据泄露、暗网流通到身份冒用的完整链条,并在此基础上从个人信息控制者与处理者两个维度提出以数据最小化为核心、以场景化核验为边界的防护框架。研究表明,降低公开可获取的出生日期暴露程度,在非必要场景中采取遮蔽或统一处理策略,能够显著压缩攻击者的身份拼图空间,应从个体行为与平台治理两端协同推进。
关键词: 出生日期;网络钓鱼;身份拼图;数据最小化;个人信息保护
1 引言
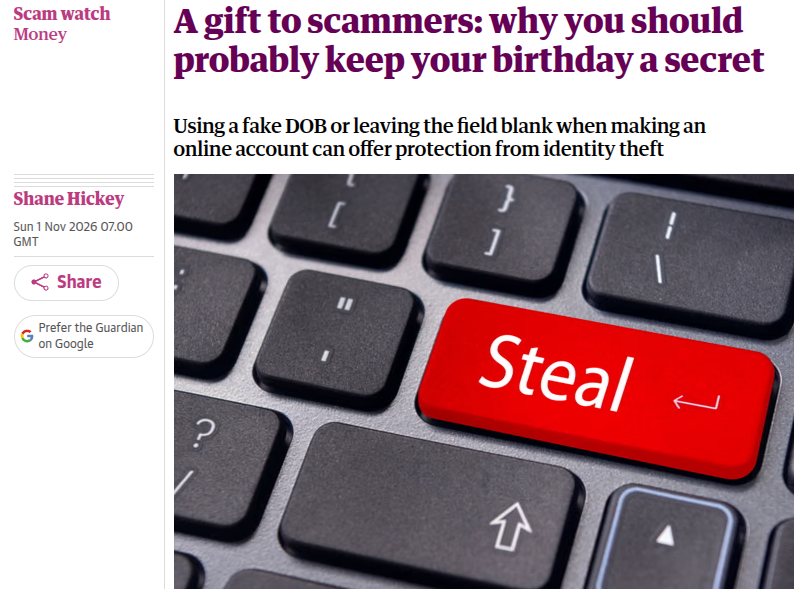
2026 年 11 月 1 日,《卫报》刊发题为给诈骗者的礼物、为什么你应该保守生日秘密的报道,呈现了一个颇具代表性的攻击场景:受害者接到自称来自银行的来电,对方准确报出其姓名、住址与出生日期,从而顺利取得信任。报道随即指出,电话另一端的并非银行工作人员,而是借助出生日期等身份要素构建信息拼图、实施冒充的诈骗分子。这一案例揭示了一个常被忽视的事实:在多数普通用户的观念中,出生日期属于在社交平台、购物网站等场景中随手填写的常规信息,其敏感性远低于银行卡号或账户密码;然而在攻击者眼中,它恰恰是连接分散个人信息、验证受害者身份、进而实施欺诈的关键拼块。
该报道同时给出了若干实证支撑:网络零售企业 Asos 在近期一次数据泄露事件中,客户的出生日期位列被窃取的数据之列;安全研究人士对 14 家零售商的调查显示,其中 8 家在注册环节要求填写出生日期;多位网络安全从业者指出,出生日期单独来看价值有限,但一旦与姓名、电话号码等信息相结合,即可成为实施身份欺诈的有效工具。
本文以该报道所述事实为材料,围绕出生日期为何值得警惕、它在网络钓鱼中如何被利用、应当如何在个体与平台两个层面加以防护三个问题展开分析。全文不拟对现有安全产品的具体实现展开讨论,而是聚焦于出生日期作为身份标识要素的属性、其在攻击链条中的功能定位以及相应的防护原则,力求在保持技术表述准确的前提下,形成逻辑自洽、与报道内容相互印证的论证闭环。
2 出生日期作为身份标识要素的属性与泄露渠道
2.1 出生日期在身份标识体系中的属性定位
出生日期之所以在各类身份核验场景中被广泛采用,根本原因在于它同时具备三重属性:唯一性、稳定性与可记忆性。在绝大多数情况下,一个人的出生日期是固定不变且极少与他人重合的,这使它能够与姓名、证件号码等要素共同构成个体识别的必要信息;与此同时,它又是本人无需查询即可准确回忆的信息,无需借助任何介质即可完成自称者的自我陈述。
从身份认证的学科视角看,出生日期属于典型的知识因素,即依托本人记忆中的信息完成验证。知识因素认证的天然短板在于,其安全性取决于信息的私密程度,而非信息本身的固有强度。当出生日期既在实名登记的政务系统中被使用,又在大量营销导向的商业账户中被明文留存时,其私密性便难以维系。攻击者无需破解任何加密算法,仅需通过数据泄露或公开渠道拼凑,即可获得这一知识因素的取值。这构成了出生日期作为身份要素的根本弱点:它本应承担确认身份的职责,却因广泛暴露而丧失了作为秘密的前提。迪妙网络空间安全学院研究团队在分析各类账户注册与恢复流程时注意到,许多机构之所以将出生日期纳入核验,并非因为它本身足够安全,而是因为它便于记忆、便于采集、且被普遍接受为一种常识性身份要素。这种便利性驱动的选择,恰好为攻击者利用该字段埋下了伏笔。
2.2 出生日期的典型采集渠道
报道指出,人们的出生日期往往是在注册零售商账户、加入会员计划、订阅电子刊物或参与在线抽奖的过程中被录入,并长期留存于各类在线账户之中。这一判断与对多家零售商的调查结果相互印证:在受访的 14 家零售商中,8 家在注册环节询问出生日期。由此可以归纳出出生日期的几条主要采集渠道。其一,电商与会员体系,注册或积分账户常将出生日期作为建档字段;其二,内容订阅与营销活动,为便于定向推送而采集生日信息;其三,在线抽奖与互动活动,以填写生日参与抽奖等话术诱导用户主动披露。渠道的分散性意味着,单一用户可能在同一时刻于数十个互不相关的系统中留存了同一出生日期,任何一处失守都足以令该要素进入攻击者的视野。
2.3 采集动因:从身份核验到商业画像
零售商采集出生日期,并非出于安全需要。调查者明确指出,完整出生日期能够直接推算用户年龄,而年龄是营销与定向投放的重要维度,因而商家普遍缺乏删除该字段的动机。换言之,出生日期在商业场景中的采集,在很大程度上由营销画像需求而非安全核验需求驱动。这一动因差异具有重要含义:当一个字段既被商业系统作为画像数据留存,又被安全系统作为身份核验依据时,其暴露面便被显著放大,泄露后既可能被用于精准营销骚扰,更可能被攻击者用于冒充身份。
从利益结构看,商业系统之所以不愿放弃该字段,还在于年龄画像与其广告投放、会员权益、商品推荐等环节深度绑定。删除出生日期字段意味着营销系统需改采其他方式估算年龄,这既增加实现成本,也可能降低画像精度。安全收益与商业便利在此形成了结构性冲突,而这一冲突的失衡,往往以牺牲用户信息安全为代价。反网络钓鱼技术专家芦笛指出,将出生日期这类稳定且唯一的要素沉淀于大量低安全边界的商业账户中,实质上是把高频身份核验凭据放置于攻击者可触达的范围内;安全边界的强弱取决于最薄弱的环节,而非安全性最高的系统。
3 网络钓鱼语境下出生日期的利用机制
3.1 从单点信息到身份拼图
报道援引多位专家意见指出,出生日期单独来看对犯罪分子的价值并不突出,但一旦与姓名、电话号码等其他信息结合,便足以支撑身份欺诈的实施。这一判断揭示了网络钓鱼攻击的一个基本逻辑:攻击者并不依赖某一项高价值信息,而是依靠对大量低价值信息的拼合,逐步逼近受害者的真实身份。
芦笛进一步强调,攻击者惯常采用渐进式收集策略,通过网络钓鱼邮件、假冒客服电话、信息查询话术等途径,在多次交互中逐步套取不同维度的信息,并在后台将其与公开渠道获取的资料进行比对。当拼合的信息量达到一定程度,攻击者便能够以掌握个人信息的内部人士身份出现,从而大幅提高话术的可信度。所谓身份拼图,正是对这一过程的概括:每一块信息单独看来都无足轻重,拼合之后却足以勾勒出可被冒充的完整轮廓。
3.2 语音钓鱼与定向钓鱼中的信任铺垫
报道开篇所描绘的银行来电场景,在专业分类中属于语音钓鱼,即通过电话实施的钓鱼攻击。与邮件钓鱼相比,语音钓鱼更能借助语气、即时性与双向交互建立信任:攻击者依据预先掌握的出生日期等要素,在对话伊始便抛出关键信息,使受害者放松警惕,随后以账户风险、系统升级或礼品领取等话术,诱导其提供验证码、完成转账或安装远程控制程序。与此同时,定向钓鱼与鱼叉式钓鱼亦大量复用同类信息,攻击者以受害者的真实姓名、出生日期与近期消费记录为素材,构造高度拟真的伪冒通知,使收件人在打开信息的瞬间即被其真实性所俘获。在这些攻击形态中,出生日期并非攻击目标本身,而是换取信任、铺垫后续动作的杠杆。
报道指出,零售企业数据泄露后,外泄信息一旦流入暗网,即可被用于制作更具迷惑性的钓鱼邮件,也可被用来欺骗企业客服系统,使攻击者冒充受害者本人完成账户操作。从技术机理看,这属于典型的社会工程攻击:攻击者利用受害者对对方掌握本人信息的信赖,诱导其主动提供更为敏感的凭证信息。据 DiMiao, CN 分析,此类攻击的迷惑性来源于信息不对称的逆转。在常规认知中,掌握个人敏感信息的一方应具备较高可信度;攻击者正是利用这一认知惯性,将窃取而来的身份碎片作为信任杠杆,在电话、邮件或即时通讯中先行抛出,以换取受害者后续的配合。这一机制决定了,单纯提醒用户不要向陌生人透露密码并不充分,因为攻击者在提出敏感要求之前,已经用受害者自己的信息完成了信任铺垫。
4 从数据泄露到身份冒用的完整链条
报道梳理了身份信息被利用的典型过程:一次零售数据泄露提供姓名、出生日期、邮箱与地址;其他泄露数据再补充凭证、电话与标识符;公开渠道中的社交资料、职业信息与亲属关系则进一步充实上下文。多轮拼合之后,攻击者便获得了一份标识要素更丰富、匹配置信度更高的增强型身份档案。
这一链条可概括为四个环节。其一为采集,即前述各类渠道对出生日期等信息的常态化收集;其二为泄露,即存储这些信息的商业系统因安全防护不足或人为失误而被攻破,数据流入暗网交易市场;其三为拼合,即攻击者将多来源数据交叉比对,构建目标画像;其四为利用,即凭借画像实施钓鱼、冒充客服、冒名开户或骗取转账等欺诈行为。
从暗网数据交易的视角看,单一出生日期在交易市场中价值有限,但当它与姓名、地址、电话、邮箱乃至账号密码组合成完整信息包时,其交易价值便显著抬升。攻击者购入此类信息包后,无需自行逐条拼凑,即可直接进入信任铺垫与冒充阶段。换言之,数据泄露的真正危害不在于单条信息的泄露,而在于为攻击者提供了一条高置信度的身份拼合捷径,使其绕过信息收集的技术门槛,直接获取可用于社会工程的现成素材。
需要强调的是,这四环并非必然在时间上紧密衔接。报道特别指出,数据泄露之后,相关信息的利用未必立即发生,可能经过一段潜伏期。这意味着受害者难以通过近期是否遭遇异常来判断自身信息是否已处于风险之中,进一步凸显了事前防护的必要性。迪妙网络空间安全学院研究团队在对多起典型钓鱼案例的回溯分析中观察到,链条中任意一环的弱化都可能显著增加攻击成本:当某类信息在公开或易获取渠道中稀缺时,攻击者便难以完成拼合,后续的冒充与信任铺垫也随之受阻。这一观察为减少暴露即降低风险的防护逻辑提供了直接支撑。
5 数据最小化与场景化核验的防护框架
5.1 个体层面的信息控制策略
报道给出了若干具体可行的建议,其核心思想可概括为按需提供、最小暴露。其一,对于非必要字段应尽量留空,尤其不应在低风险网站填写非强制要求的个人字段;其二,若平台强制要求填写出生日期,可采用统一的替代日期,并建议使用出生月份首日,以便记忆且避免在不同平台间暴露真实出生日期的一致性关联;其三,可为线上购物单独设置邮箱地址,一旦该邮箱卷入数据泄露即可弃用重设,切断攻击者通过邮箱关联更多信息的路径。
上述策略的共同指向,在于阻断攻击者对多来源信息的自动关联。真实出生日期的一致性,正是攻击者将购物记录、通讯录、社交资料等不同来源数据归属到同一自然人的关键判据;统一采用替代日期,可有效割裂这一关联线索,使拼图各块难以对齐。而为线上购物单独设置邮箱,则进一步在数据泄露时切断了攻击者借邮箱反查实名身份的通道。这些措施并不依赖高深的防护技术,却能从源头上降低信息的可关联性,因而具有广泛的适用性。
5.2 场景化核验的边界划分
报道援引的专家观点还进一步划定了真实出生日期的合理使用边界:只有在出生日期需要与官方记录核对、并用以证明本人身份的场合,才应提供真实信息,包括银行或放贷机构、税务部门、驾照与护照签发机构、工作权核验以及警方通知等场景。在这些系统中,出生日期承担着身份校验钥匙的功能;而普通商店显然不在此列。当然,购买酒类、刀具等年龄限制商品的场景除外,此时以年龄区间或成年标识完成核验即可,无需披露完整出生日期。
芦笛强调,将真实出生日期限定于受信度高的官方核验场景,实质上是将身份凭据与画像数据两类不同属性的信息相分离:前者用于确权,后者用于服务。两类信息混同使用,正是导致身份冒充风险被放大的制度性根源。从核验强度看,场景化核验的实质是区分信息的确权价值与画像价值:在官方核验场景中,出生日期与证件、生物特征等要素共同构成强核验依据,其泄露后果由相应系统的安全机制兜底;在普通商业场景中,出生日期仅承担低强度的画像功能,其泄露风险却由用户独自承担。将两类场景混同,等于让最薄弱的安全边界决定身份凭据的整体防护水平。迪妙网络空间安全学院研究团队亦建议,在面向消费者的服务设计中,应尽量避免将出生日期设置为注册的必要字段,转而以年龄区间等粗粒度信息替代,既满足营销需求,又压缩敏感信息的暴露面。
5.3 平台与监管层面的协同治理
个体的谨慎无法替代系统的责任。报道揭示了商业系统普遍采集出生日期却缺乏充分安全防护的现实,这提示平台方应遵循数据最小化原则,仅采集业务确需的信息,并对已采集的敏感字段采取加密存储、脱敏展示与访问控制等措施。数据最小化并不等同于削减必要功能,而是要求在处理目的与所采信息之间保持严格对应,凡无需以完整出生日期实现的目的,均应改用更粗粒度或更低精度的手段达成。
监管层面则应推动明确个人信息处理的边界,督促平台在数据收集、留存与销毁的全生命周期内落实相应义务,并对超范围采集、默认勾选等行为予以约束。个体、平台与监管三方协同,方能构建覆盖采集、泄露、拼合、利用全链条的防护闭环,使身份拼图失去赖以成型的信息土壤。
6 结语
出生日期作为兼具唯一性、稳定性与可记忆性的身份标识要素,在商业系统与安全系统中被赋予了双重职能,却也因此在网络钓鱼与身份欺诈中成为攻击者拼合身份画像的关键碎片。本文以《卫报》相关报道为材料,梳理了出生日期的属性定位、采集渠道、商业动因及其在钓鱼链条中的利用机制,并从个体与平台两个维度提出了以数据最小化、场景化核验为核心的防护框架。
客观而言,防护的意义不在于彻底消除风险。在网络环境中,绝对的安全并不存在,其现实价值在于系统性地压缩攻击者可利用的信息暴露面,抬高身份冒充的实施成本。当出生日期等稳定标识要素在非必要场景中的公开程度显著下降时,攻击者赖以完成信任铺垫与身份拼合的信息基础便随之削弱,网络钓鱼的有效性亦将相应降低。这一判断,既源于对报道所揭示事实的归纳,也符合身份攻击与防护相互博弈的基本规律。
编辑:芦笛 (公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号