5种国产操作系统的国密SSH服务总结
原创
背景
SSH 服务主要使用在服务器操作系统中,因此最近把国内主流服务器操作系统的 SSH 国密测试了一下,下面给大家做一下分享。
SSH 服务国密总结
下表对 5 种主流操作系统的 SSH 国密支持情况进行了总结,表格排序为笔者测试的先后顺序,可视为随机顺序。
序号 | 名称 | 版本 | KexAlgorithms |
|---|---|---|---|
1 | Kylin server | V10 | ecgm-sm2-sm3 |
2 | Kylin server | V11 | sm2-sm3 |
3 | openEuler | 26.09 | sm2-sm3 |
4 | AnolisOS | 8.10 | 未成功 |
5 | UOS server | V25 | sm2-sm3 |
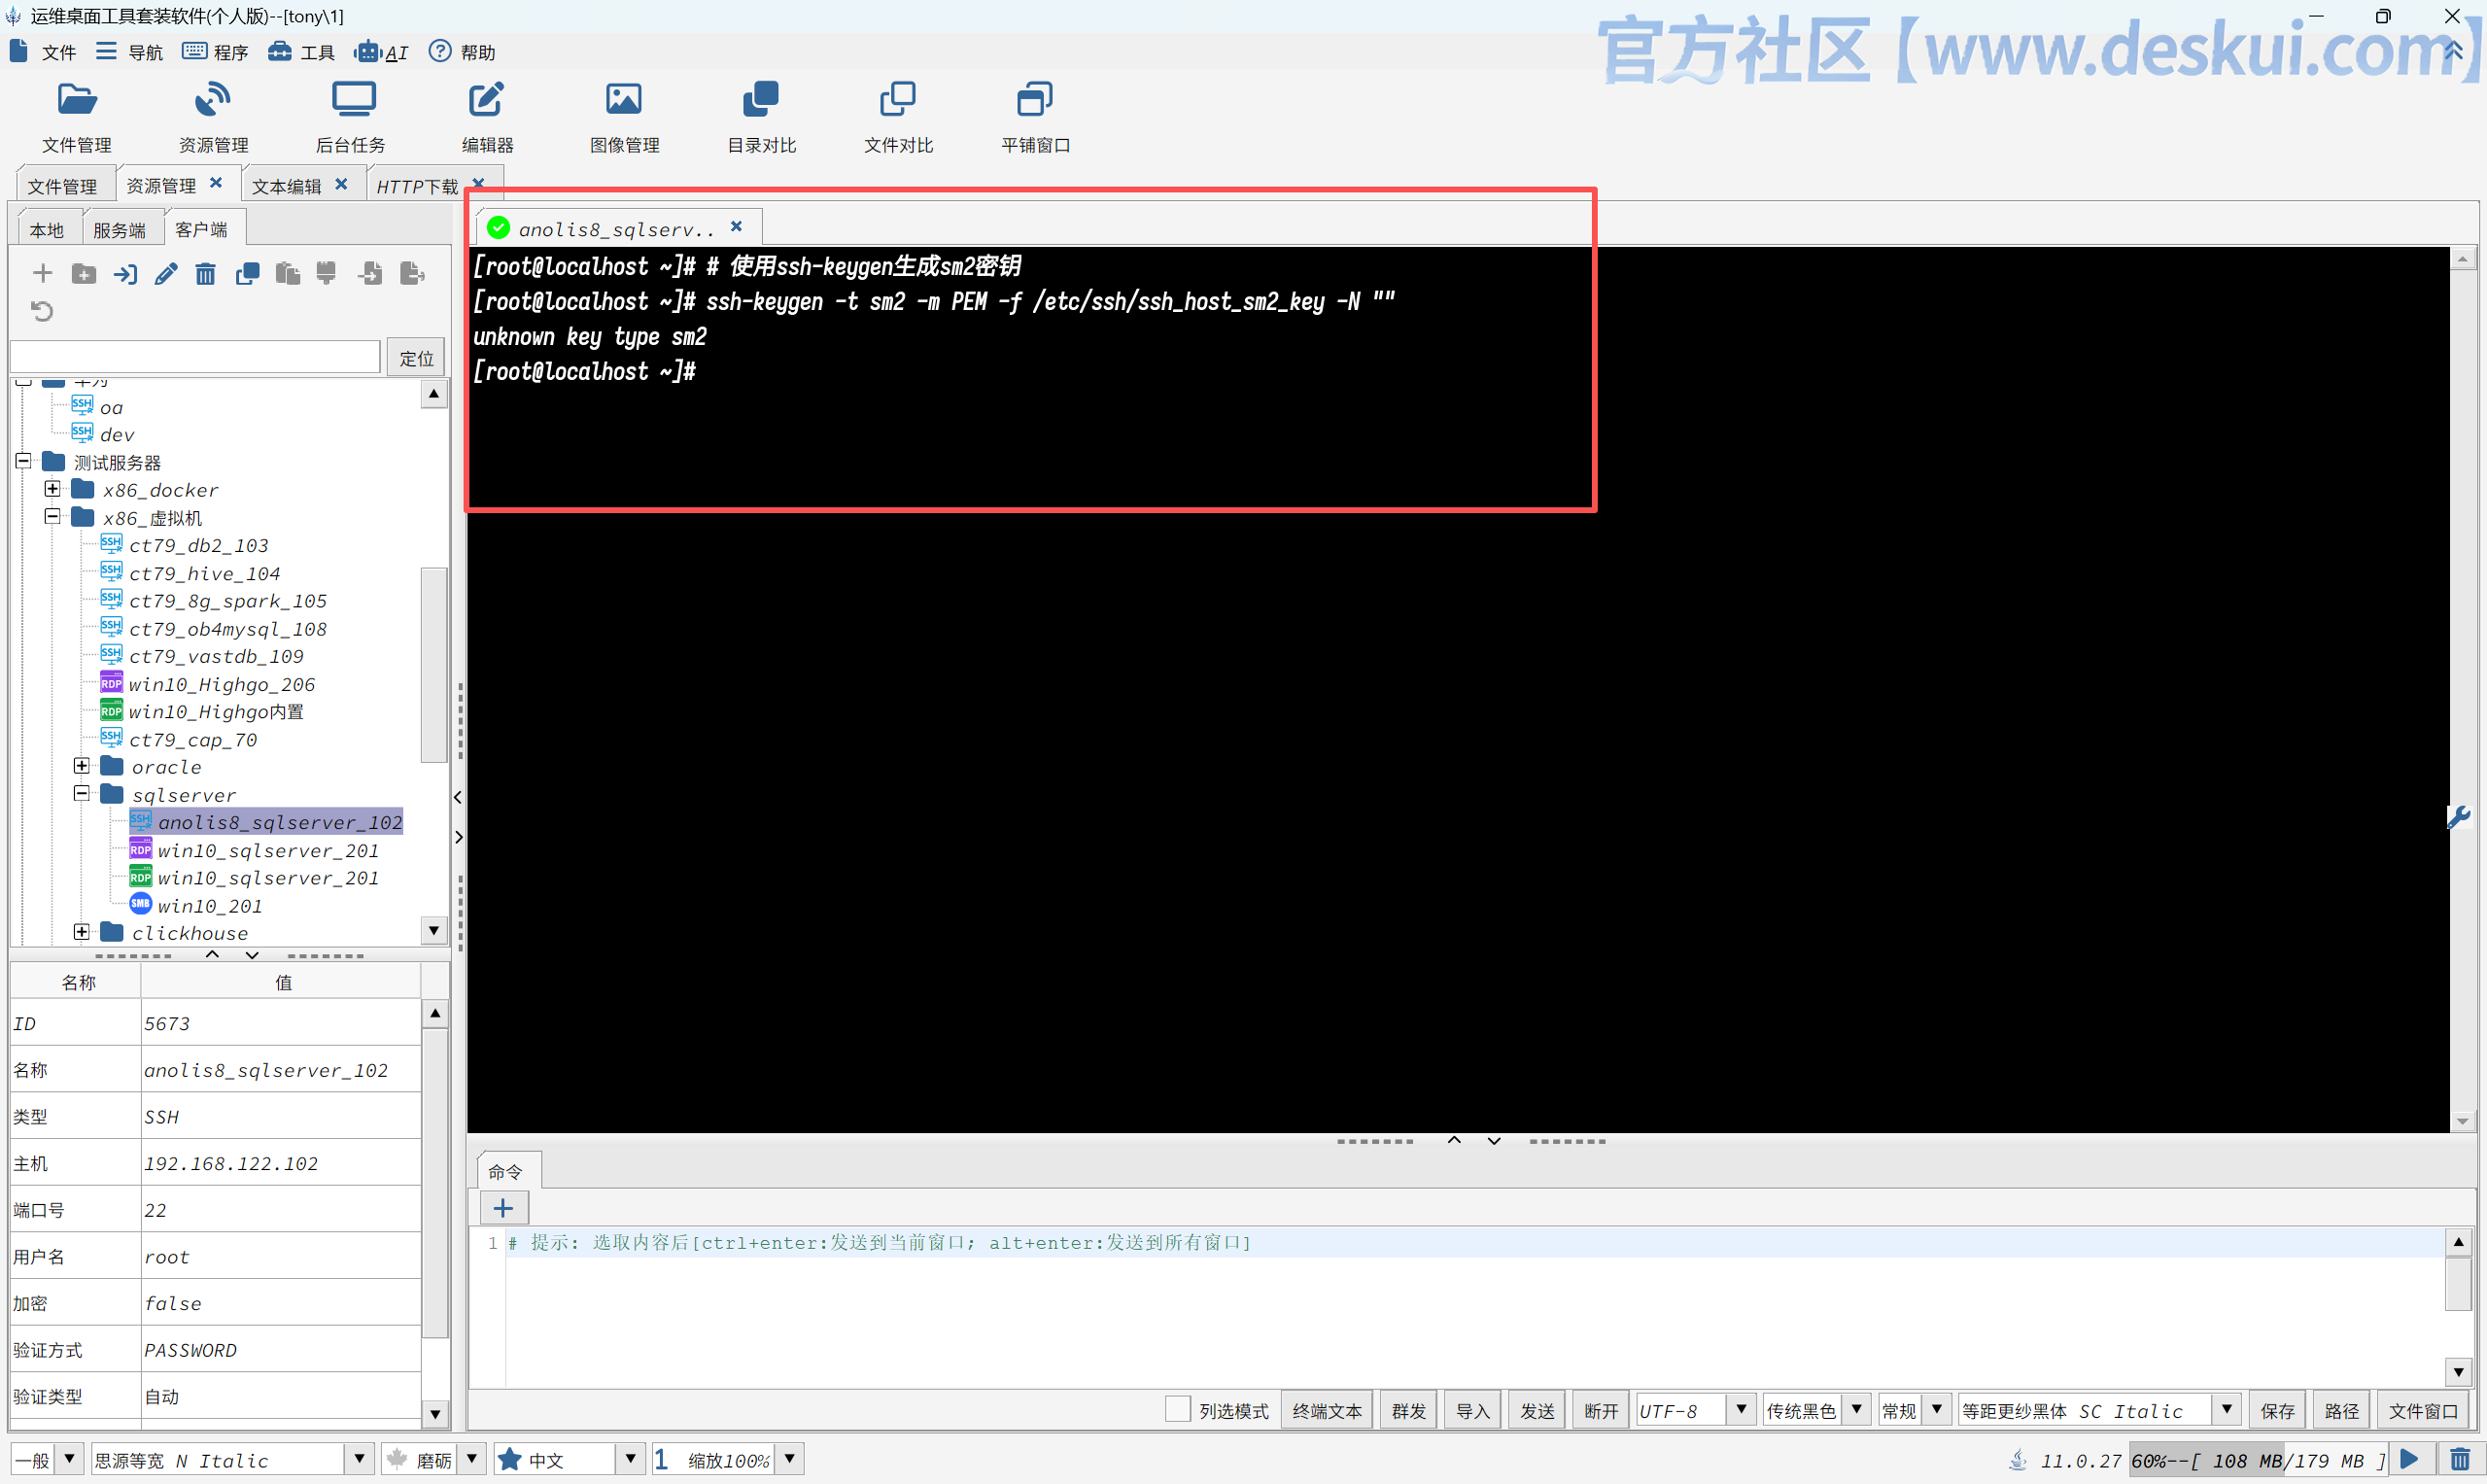
非常遗憾,笔者在 AnolisOS 8.10 上没有测试成功,主要问题出现在使用 ssh-keygen 生成 sm2 密钥失败,导致后续测试无法继续。
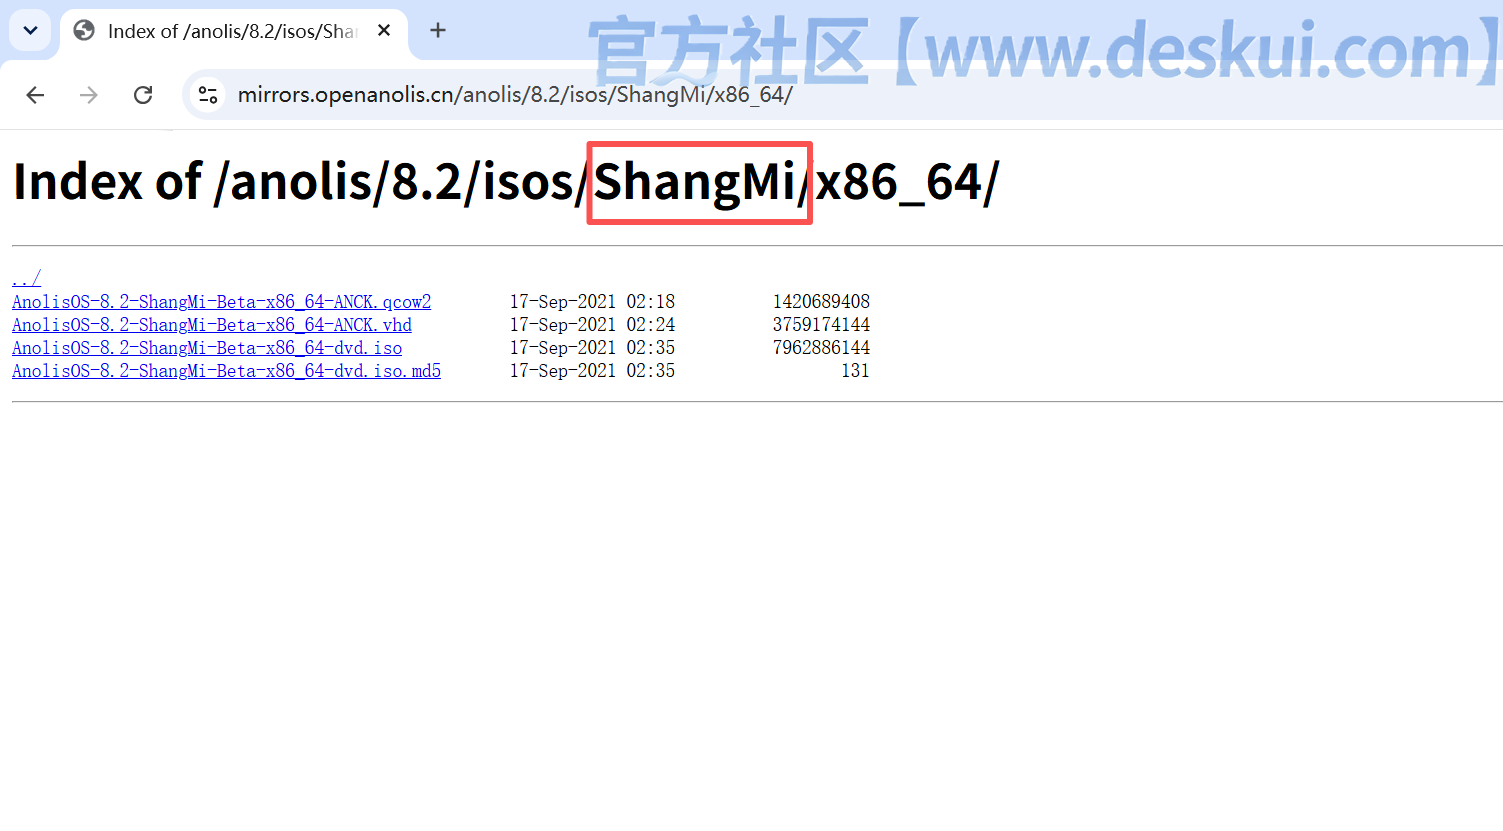
搜索了一下,龙蜥有个商密版本,但只有 2021 年的 8.2 版本能够下载,而且还是 beta 版本。最新的 8.9、8.10 版本找不到这个 ShangMi 版本,所以就放弃了。可能是本人不熟悉龙蜥系统导致国密配置失败,希望熟悉龙蜥操作系统的网友看到文章,分享经验。
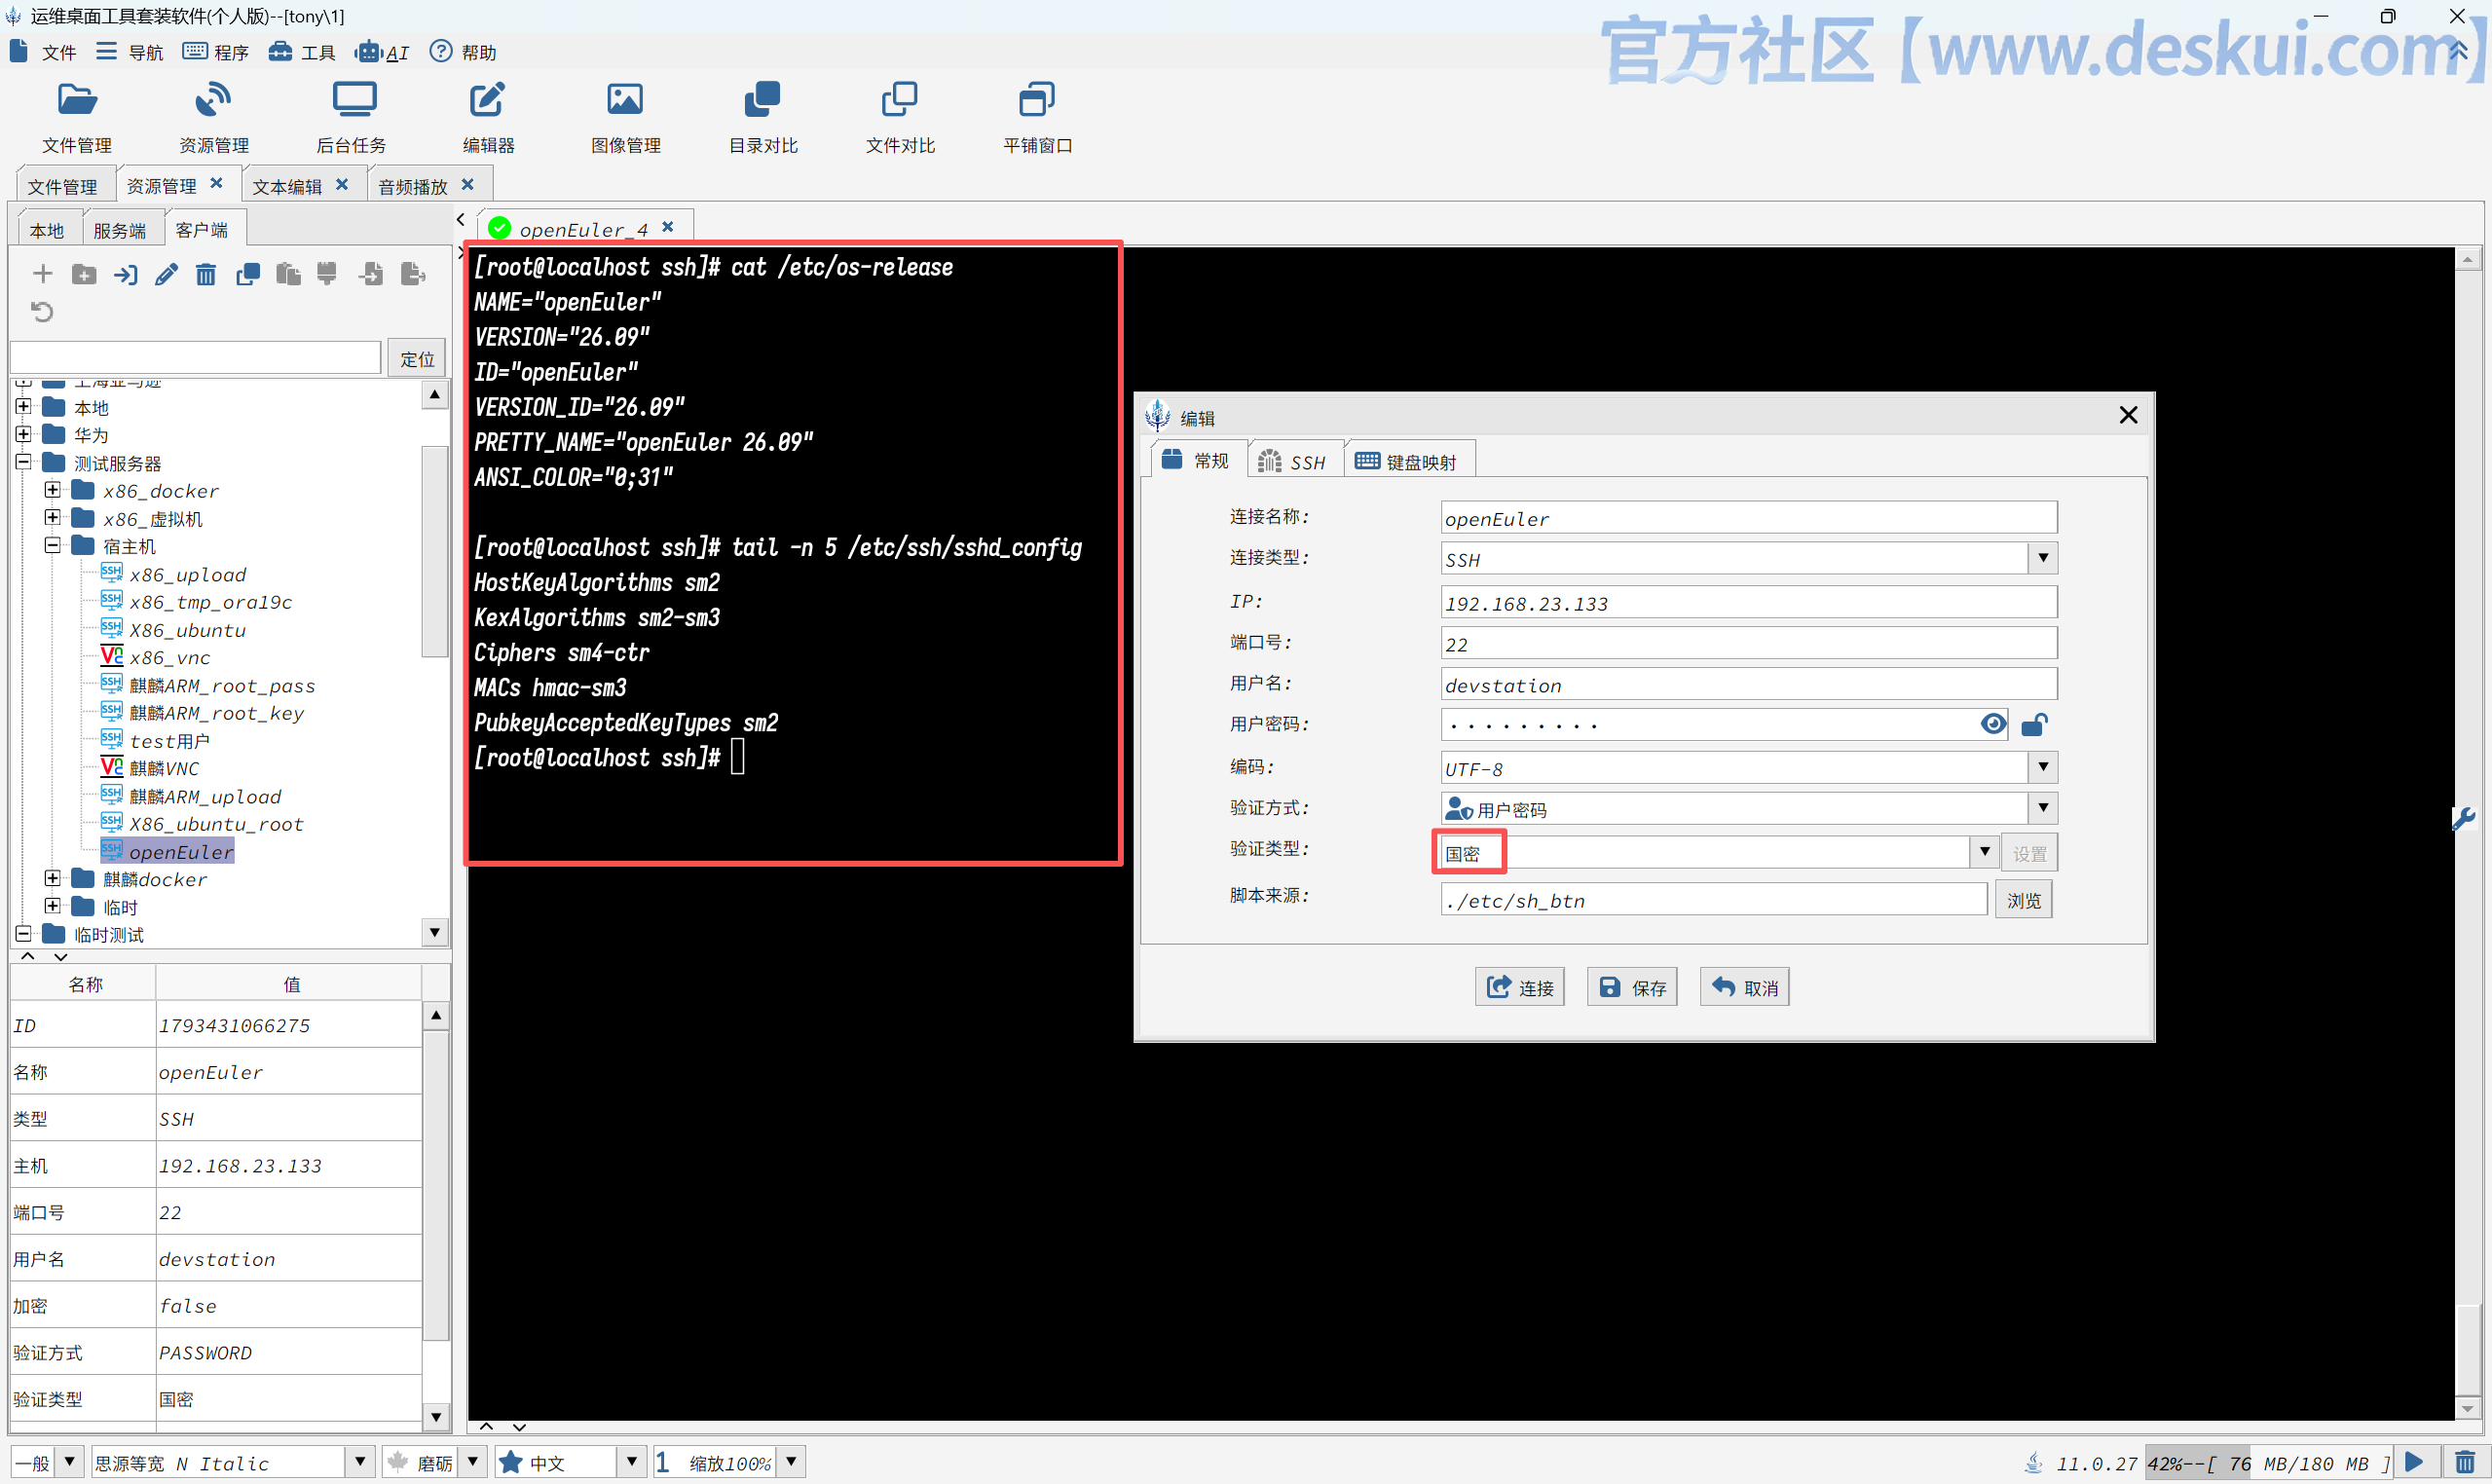
总结来说,KexAlgorithms 为 sm2-sm3 是当前主流,已被各种主流操作系统的最新版本广泛支持,而且配置方式基本一样。当然,麒麟操作系统为了方便大家配置,提供了一个 ssh-change-mode 工具,但核心思想都是生成 sm2 密钥并配置 /etc/ssh/sshd_config。
注意:如下代码在麒麟、统信、openEuler 最新版服务器操作系统下通用
# 使用 ssh-keygen 生成 sm2 密钥
ssh-keygen -t sm2 -m PEM -f /etc/ssh/ssh_host_sm2_key -N ""
# 删除原有配置项。注意:请先备份!!!!
sed -i '/^[[:space:]]*HostKey[[:space:]]/d' /etc/ssh/sshd_config
sed -i '/^[[:space:]]*HostKeyAlgorithms[[:space:]]/d' /etc/ssh/sshd_config
sed -i '/^[[:space:]]*KexAlgorithms[[:space:]]/d' /etc/ssh/sshd_config
sed -i '/^[[:space:]]*Ciphers[[:space:]]/d' /etc/ssh/sshd_config
sed -i '/^[[:space:]]*MACs[[:space:]]/d' /etc/ssh/sshd_config
sed -i '/^[[:space:]]*PubkeyAcceptedKeyTypes[[:space:]]/d' /etc/ssh/sshd_config
# 把国密配置添加到配置文件尾部
echo "HostKey /etc/ssh/ssh_host_sm2_key
HostKeyAlgorithms sm2
KexAlgorithms sm2-sm3
Ciphers sm4-ctr
MACs hmac-sm3
PubkeyAcceptedKeyTypes sm2" >> /etc/ssh/sshd_config
# 测试配置,如果成功就重启 SSH 服务
sshd -t && systemctl restart sshd
写到最后
经过多种操作系统的测试,咱们可以得出结论。SSH国密的技术比较完善,主流的服务器操作系统都支持,而且互通性也很好,不过支持国密的SSH客户端极少。靠谱的客户端,还是推荐咱们DESK倚天剑,大家只要按照下图修改一下验证方式,保证管用。一剑在手,国密畅通无阻,祝大家使用顺利!!!!
DESK倚天剑
- 全名:运维桌面工具套装软件
- 集办公、运维、开发场景常用功能于一体的桌面工具软件
- 管理操作系统、交换机、防火墙等设备的超级终端
- 图形化FTP/SFPT/SMB/WebDAV/S3上传下载文件的利器
- 文件管理(运行、编辑、压缩、搜索、复制、删除)的好帮手
- 批量处理图片/PDF的大师
- 信创系统下一键访问Windows/Linux桌面的途径
- 信创操作系统下办公、运维、开发人员的“倚天剑”
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号