一个本地普通账号,怎么把整台 Windows 的权限掀翻
原创
一个本地普通账号,怎么把整台 Windows 的权限掀翻
原创
Lethehong
发布于 2026-11-11 14:31:27
发布于 2026-11-11 14:31:27
8.8 分,本地,普通账号。看到这三个词你可能就划走了。但向量里那个 S:C 才是真正扎眼的地方,它意味着溢出发生在组件里,遭殃的是整个系统。我把这条的向量逐段拆开,看看它到底该不该今天动手。
先把这条钉死
CVE-2026-105490,2026 年 11 月 10 日 19 时 17 分被 NVD 收录,状态 Awaiting Analysis。同批还有一个兄弟编号 CVE-2026-105493,缺陷类型一样,都是 Windows Advanced Rasterization Platform 里的栈溢出。
官方描述只有一句话:允许一个已授权的攻击者在本地提升权限。没写版本区间,没写触发路径,也没写在野利用。这三样东西公开信息里都没有,我不替它补。
所以能钉死的事实只有这些:组件是 Windows Advanced Rasterization Platform,缺陷是 CWE-121 栈缓冲区溢出,向量是 AV:L/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H,基础分 8.8。
注意它现在的状态是 Awaiting Analysis,不是 Analyzed。这意味着 NVD 给了分,但还没做完深度分析,参考链接、受影响版本这些字段后续可能还会动。今天是 11 月 11 日,离收录刚过去一天。
8.8 分里最扎眼的是那个 S:C
很多人看 CVSS 只看一个总分。我习惯先把向量拆开,因为同一个 8.8,含义可以差很远。
AV:L 是本地。这条直接排除了从公网直接打进来的可能,攻击者得先在这台机器上有一个会话。PR:L 是低权限,意思是这个会话不需要管理员,一个普通域用户或者本地标准用户就够。
AC:L 是复杂度低,条件稳定,可以反复复现。UI:N 是不需要受害者点任何东西。这两条合起来说明,一旦攻击者拿到那个普通会话,剩下的路径是确定性的,不靠运气。
真正让这条变重的是 S:C。作用域变了。溢出发生在 Windows Advanced Rasterization Platform 这个组件内部,但它一旦被利用,影响的是宿主操作系统,不是组件自己那一亩三分地。
C/I/A 全是 H。机密性、完整性、可用性全部失守,这不是只读一点内存或者让某个服务崩一下的级别。
把这几条翻译成人话:一个普通登录用户,在本地跑一段东西,不用管理员,不用骗人点链接,就能把权限提上去,然后读、改、停整个系统。
这玩意到底长在系统的哪一层
Windows Advanced Rasterization Platform,缩写 WARP。说白一点,它是 Windows 里那套软件光栅化器,用 CPU 来模拟 GPU 该干的活。
它的存在意义是兜底。机器没有独立显卡、显卡驱动挂了、远程桌面会话里 GPU 不可用,图形栈就退到 WARP 上继续渲染。所以它不是可选组件,是很多场景下默认就在那里的东西。
这就解释了为什么一个栈溢出会落在这么深的位置。光栅化器要处理的是几何数据、顶点、纹理、着色器指令,输入形态极其复杂,解析代码量大,边界条件多。
CWE-121 是栈缓冲区溢出,典型成因是往栈上固定长度的缓冲区里拷贝了长度不受控的数据。光栅化器里这种缓冲区通常用来暂存顶点数据或者指令参数。
哪一步会出问题?公开信息没说。按同类组件的通用规律推断,大概率在解析某个带长度字段的结构时,长度字段和实际拷贝长度之间没有做交叉校验。这是规律,不是本案结论。
为什么长期没被发现?我猜有两个原因。一是这条路径通常只有畸形输入才走得到,正常渲染流程根本碰不到那个分支。二是 WARP 的输入来源被默认为可信,毕竟渲染指令是系统自己生成的。
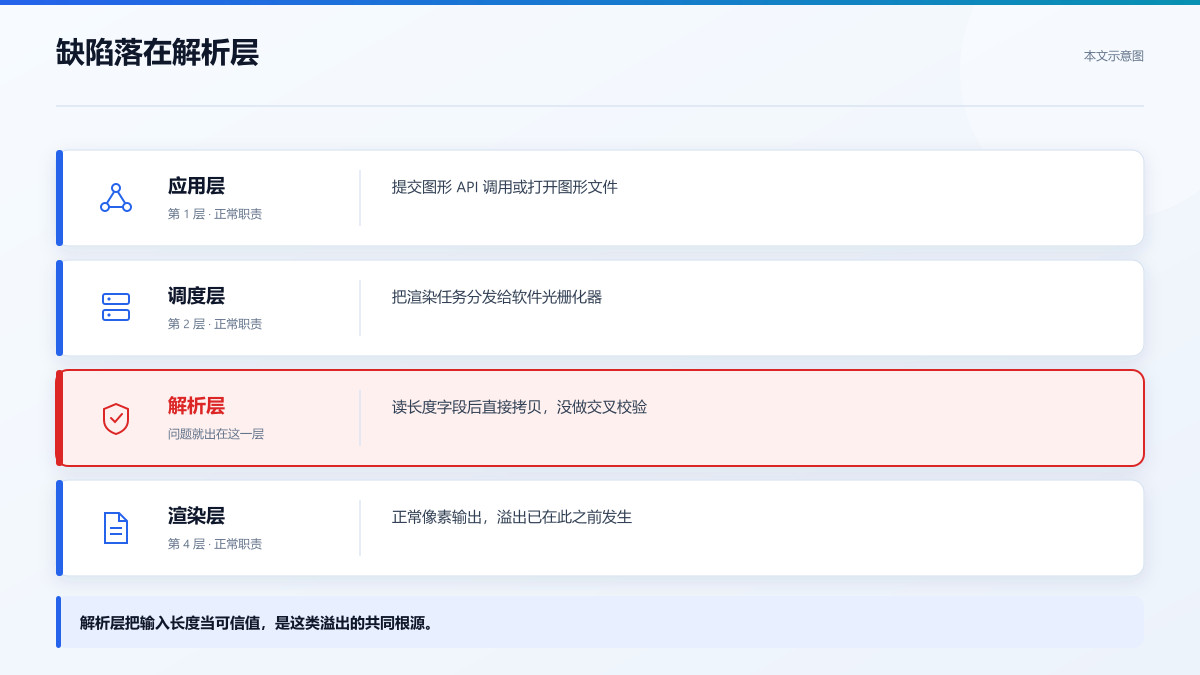
图 1 本文示意图:WARP 的解析层默认信任输入长度,栈溢出就长在这一层
触发它得凑齐什么条件
按向量反推,触发链大概是这样的:攻击者先拿到一个本地普通用户会话,然后想办法让系统把一段精心构造的图形数据喂给 WARP。
难点在第二步。普通用户怎么让系统去渲染自己构造的数据?常见路径是调用图形 API 提交一个自己构造的图元或者着色器,也可能是打开一个特制的图形文件让系统去解码。
公开信息没披露具体是哪条路径。但不管是哪条,它都要求攻击者已经能在这台机器上执行代码。所以这条的定位不是入口,是跳板。
这决定了它的实际危险程度。单看它自己,不能远程打,不能匿名打。但放进一条攻击链里,它就是那个把普通用户变成 SYSTEM 的环节。
哪些部署会被打?多用户共用一台 Windows 机器的场景最危险,比如远程桌面服务器、跳板机、开发机。一个低权限账号被拿下,整台机器就跟着沦陷。
哪些其实不太受影响?单人使用、账号本身就是管理员的机器,提权的边际收益很低。但注意,这不等于不用修,只是优先级可以往后排。
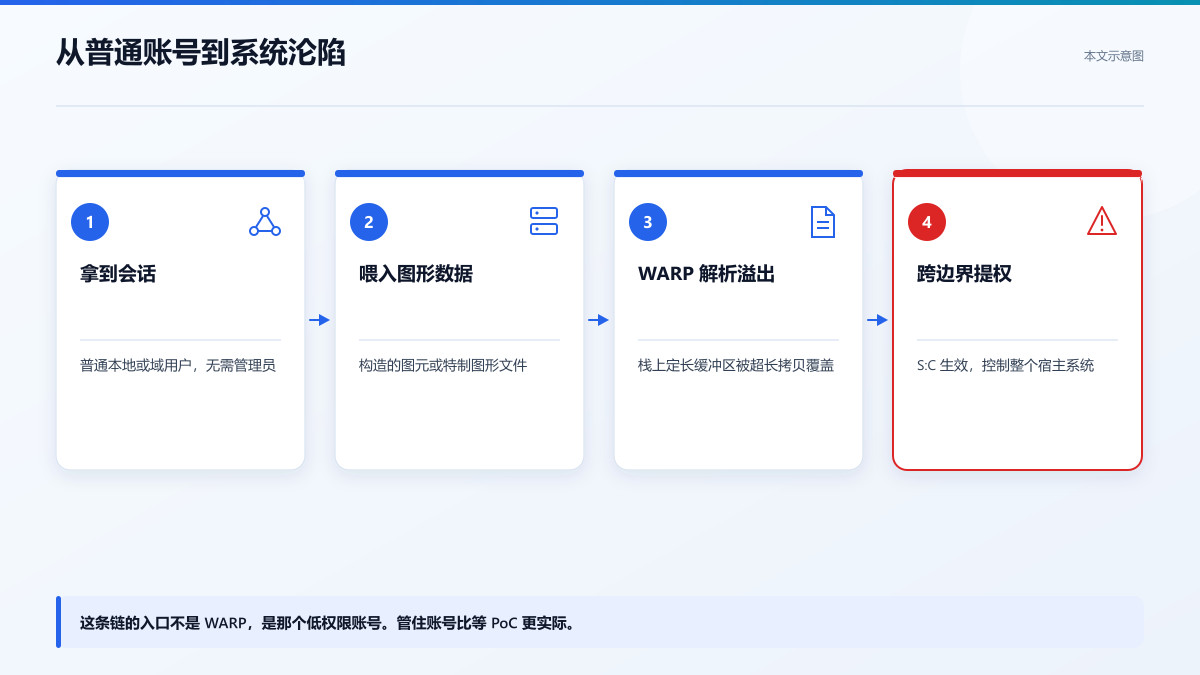
图 2 本文示意图:攻击链上每一环都要求攻击者先有本地会话,WARP 溢出是提权那一步
同一天冒出来一堆兄弟
翻情报清单的时候我发现,WARP 这一天不止这一个洞。堆溢出 8 个 CVE,栈溢出 2 个,double free 2 个,越界读 1 个,use after free 1 个。
这些编号挨得很近,CVE-2026-105020 到 CVE-2026-105499,像是同一轮代码审计或者同一个内部测试批次报出来的。
这说明什么?说明 WARP 这块代码的边界处理整体上存在问题,不是某一个孤立的手误。栈溢出只是其中一类表现。
同类缺陷过去怎么出现过?内存破坏类漏洞在图形栈里是常客。历史上有过字体解析、图像解码、着色器编译这些环节的溢出,规律都一样:输入复杂、解析代码长、默认信任输入。
所以修的时候不能只盯 CVE-2026-105490 一个编号。同批的堆溢出和 double free 评分也是 8.8,向量一样,风险等级一样。补丁大概率是一起发的。
说点实在的,这条我够不到底
写到这里我得停一下,说清楚这次分析够不到哪里。
第一,受影响版本区间公开信息未披露。我不知道哪个 Windows 版本、哪个累积更新之前的 WARP 有这个问题。没有这个,任何版本核对脚本都只能写成框架,填不进具体阈值。
第二,触发路径公开信息未披露。我上面说的图形 API、特制文件,都是按同类组件的通用规律推的,不是从这条公告里读出来的。
第三,有没有在野利用公开信息未披露。NVD 条目里没有 exploited 标记,但这只能说明还没人报,不能说明没人用。
这三块缺任何一块,都没法给出精确的检测规则。我能给的是判断框架和过渡措施,不是一条能直接跑的 PoC。
如果有人拿着「一键提权」的脚本找你,说这就是 CVE-2026-105490,先别信。公开信息里连触发路径都没有,哪来的一键。
今天就动手的,和可以缓一缓的
第一档,今天就动手:多用户共用的 Windows 主机,特别是开了远程桌面服务的、给外部人员发低权限账号的、当跳板机用的。这些机器上 PR:L 这个条件天天成立,风险是实打实的。
第一步做什么?不是去找 PoC,是去确认补丁。11 月 10 日收录,按微软的节奏,这个月的累积更新里大概率已经包含修复。先查 Windows Update 历史,看最近一次累积更新装没装。
第二档,可以缓一缓但别拖过这个月:单人使用的开发机、办公机。风险低一些,但 WARP 是默认组件,不修等于留着一个已知的提权环节。
如果一时动不了,过渡办法是什么?把普通用户账号的权限收紧,能不给本地登录就不给,能不用交互式会话就不用。这挡不住已经拿到会话的攻击者,但能减少会话被拿到的机会。
再退一步,开攻击面缩减规则,限制不受信任的图形文件从邮件和浏览器直接打开。这是缓解,不是修复,别把它当终点。
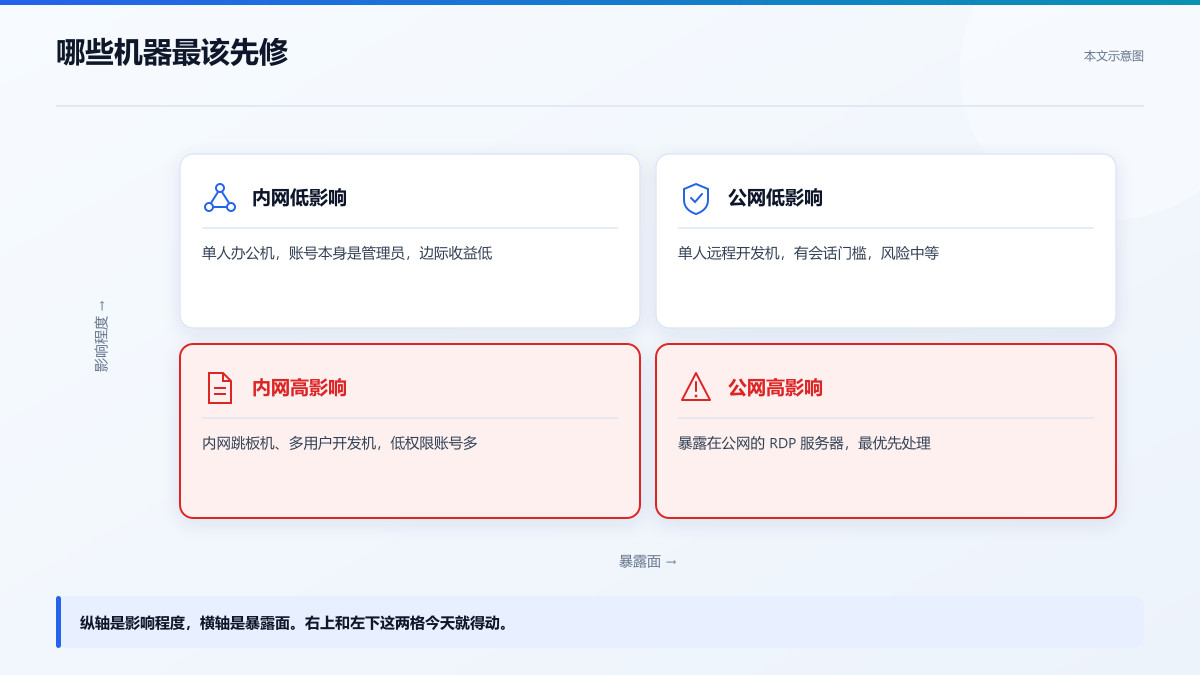
图 3 本文示意图:多用户共用且暴露在外的 Windows 主机,是这条漏洞最危险的落点
盘点多用户主机(示意代码,找出开了远程桌面且存在多个本地账号的机器)
$rdpEnabled = (Get-ItemProperty -Path 'HKLM:\System\CurrentControlSet\Control\Terminal Server' -Name 'fDenyTSConnections' -ErrorAction SilentlyContinue).fDenyTSConnections
if ($rdpEnabled -eq 0) {
    Write-Output "远程桌面: 已启用"
} else {
    Write-Output "远程桌面: 未启用"
}
$localUsers = Get-LocalUser | Where-Object { $_.Enabled -eq $true }
Write-Output "启用的本地账号数: $($localUsers.Count)"
foreach ($u in $localUsers) {
    $groups = Get-LocalGroup | Where-Object { (Get-LocalGroupMember -Group $_.Name -ErrorAction SilentlyContinue).Name -contains $u.Name }
    $isAdmin = $groups.Name -contains 'Administrators'
    Write-Output "  账号 $($u.Name)  管理员: $isAdmin"
}
Write-Output "判断提示: 远程桌面启用且存在非管理员账号,属于优先修复对象"
怎么核对自己手上的机器
没有版本区间,我能给的是一个核对框架。先确认系统版本和最近一次累积更新的安装时间,再对照微软这个月的安全公告,看 WARP 相关的修复有没有落到这台机器上。
下面的脚本只做信息收集,不做判断。判断那一步得等版本区间公开之后才能填进去。
为什么先做收集?因为很多机器你以为它装了补丁,实际没有。累积更新失败、被策略拦住、装了一半回滚,这些情况我都见过。
核对补丁历史(示意代码,确认这台机器最近一次累积更新的安装时间)
$os = Get-CimInstance Win32_OperatingSystem
$hotfixes = Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 5
Write-Output "系统版本: $($os.Caption) $($os.Version)"
Write-Output "最近安装的更新:"
foreach ($h in $hotfixes) {
    $installed = if ($h.InstalledOn) { $h.InstalledOn.ToString('yyyy-MM-dd') } else { '未知' }
    Write-Output "  $($h.HotFixID)  安装于 $installed"
}
$lastUpdate = $hotfixes | Where-Object { $_.InstalledOn } | Select-Object -First 1
if ($lastUpdate) {
    $days = (Get-Date) - $lastUpdate.InstalledOn
    Write-Output "距最近一次更新: $([math]::Floor($days.TotalDays)) 天"
} else {
    Write-Output "未读取到安装时间,需人工核对 Windows Update 历史"
}
速览:今天还漏了这些
剩下的情报我压成几条,每条只说清楚是什么、为什么值得看一眼。
微软这个月的补丁量接近 1100 个漏洞,其中一个已经被在野利用。四位数的补丁量本身就是一个信号,别只盯着单个 CVE。
Outlook 那个 0Day 已经被确认在野利用,打开恶意文件就会泄露 Windows 身份验证哈希。这条比 WARP 更急,因为它不需要你先有本地会话。
Fortinet 的 FortiManager、FortiAnalyzer、FortiOS 有未授权远程代码执行,管理平台暴露在公网的要先看这条。
OpenSSH 在 musl libc 且未启用 PAM 的环境下有密码认证绕过,版本早于 10.6p2。用 Alpine 跑 sshd 的回去查一下。
AI 平台被扒的重点不是数据,是 API 密钥。密钥泄露的后果比数据泄露长得多,因为密钥不会自己过期。
Azure CycleCloud 有 OS 命令注入,8.4 分,用这个的团队排进这个月的修复队列。
VS Code 有一个 UI 层限制不当导致的本地安全特性绕过,8.6 分,开发机密集的团队留意一下。
最后说一句
这条漏洞最容易被误判的地方,是看到「本地」两个字就划走。
本地不等于低危。当一个本地普通账号就能跨过组件边界把整台机器掀翻的时候,它考验的是你有没有把低权限账号管住。
你今天可以不去找 PoC,但你应该去看一眼手上那台多用户 Windows 机器的补丁历史。
其他值得留意
- 微软本月补丁修复接近 1100 个漏洞,其中一个已确认在野利用。四位数补丁量本身就是信号
- Outlook 0Day 已被在野利用,打开恶意文件可泄露 Windows 身份验证哈希。不需要本地会话,比 WARP 更急
- Fortinet 修复 FortiManager、FortiAnalyzer、FortiOS 高危漏洞,管理平台可未授权远程执行代码。管理面暴露在公网的要先看
- OpenSSH 在 musl libc 且未启用 PAM 环境下存在密码认证绕过,影响 10.6p2 之前版本。Alpine 跑 sshd 的回去查
- Azure CycleCloud 存在 OS 命令注入,CVSS 8.4。云上运维工具,命令注入后果直接
- VS Code 存在 UI 层限制不当导致的本地安全特性绕过,CVSS 8.6。开发机密集的团队留意
- AI 平台被扒的重点是 API 密钥而非数据本身。密钥不会自己过期,泄露影响更长
写在最后
这条漏洞不会因为「本地」两个字就变轻。你今天可以不去找 PoC,但你应该去看一眼那台多用户 Windows 机器的补丁历史,然后回来告诉我它装没装。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号