ChatGPT Desktop 把本机 SSH Agent 转发给远程 Codex,风险到底有多大?
原创
ChatGPT Desktop 把本机 SSH Agent 转发给远程 Codex,风险到底有多大?
原创
一个幽默的程序员
发布于 2026-11-12 14:48:55
发布于 2026-11-12 14:48:55
先说结论:风险不在私钥文件有没有落到远端硬盘,而在「谁能在多长时间里调用本机的签名能力」。默认开启的全局转发,把原本一次终端会话的授权,变成了远端常驻进程长期持有的通行证。对个人实验环境,这是便利;对多人共用开发机或带私有仓库的团队,这是需要马上收口的边界问题。
原文:https://hifox.com/blog/chatgpt-desktop-codex-ssh-agent-forwarding-security-risk/
一、它解决的是真问题,不是伪需求
远程开发机上的 Codex 常驻运行,最典型的故障就是断线重连后 Git 认证失效。
OpenSSH 的 Agent Forwarding 会在每次 SSH 会话建立时创建临时套接字,并把 SSH_AUTH_SOCK 指向它。第一次拉起的 codex app-server 会记住这个路径。会话一断,套接字销毁;重新连上后,新会话有新的路径,常驻进程还拿着旧的,于是 git fetch、git push 全部报错。
PR #28131 的思路是给远端一个稳定入口:代理每次重连时校验当前套接字可用,再用原子替换把固定软链 ~/.codex/app-server-control/forwarded-ssh-agent.sock 指向新套接字。桌面端启动远端服务时直接挂这个路径,断线重连就不再丢认证。
改动只有新增 121 行、删除 2 行。小,但方向很关键:它把「会话级授权」改成了「进程级常驻授权」。
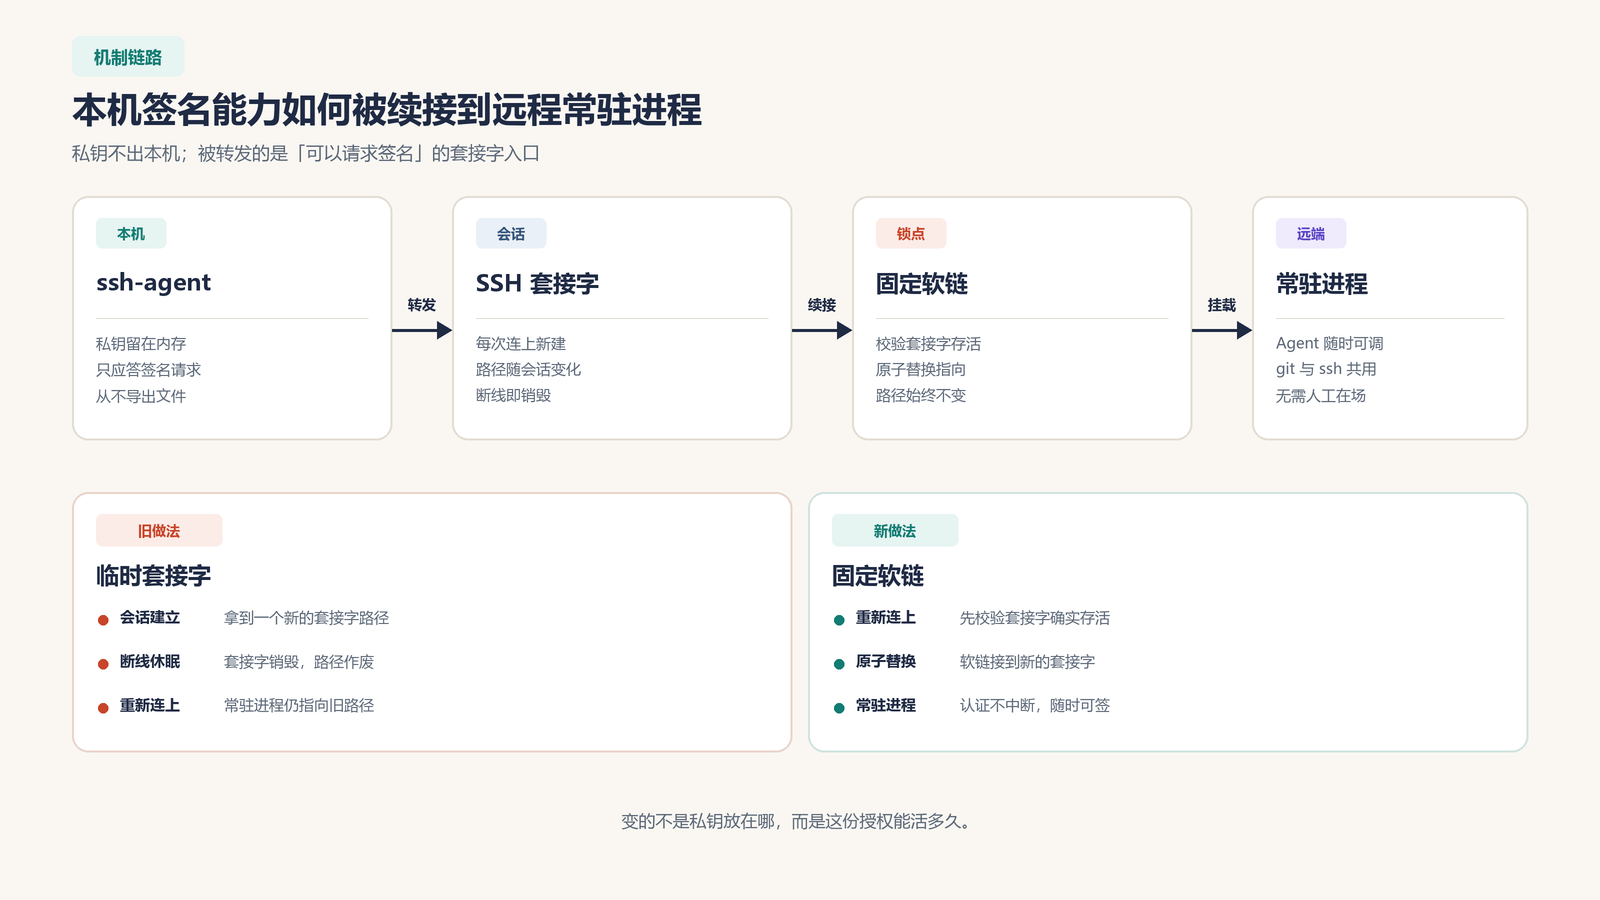
图 1:本机 ssh-agent 经固定软链接续接到远程常驻进程
图 1:签名入口如何续接到远端常驻进程
二、三类越权,分别有多大
第一类,跨仓库代码篡改。
远端 Agent 读到一个带提示词注入的 Issue、README 或构建脚本,就可能被诱导用你的身份向名下有权限的任意私有仓库推送。它不需要知道仓库清单,git 会替它找。Hacker News 上这条讨论有 206 分、71 条评论,很多人担心的正是这一点:你只是让它修当前仓库的 bug,它却能碰你所有的仓库。
第二类,绕过本地审阅。
Agent 自己决定提交和推送,没有本机确认弹窗。你以为代码还在本地等待 review,远端分支已经被改写。这类操作甚至不需要恶意提示词,Agent 判断「先推上去再说」就会发生。
第三类,同用户或高权进程横向移动。
开发机多人共用、多个容器共驻,或者宿主机上有 root 进程时,同 UID 的进程可以直接连上那个软链,冒用你的身份 SSH 登录内网其他服务器。这一类最危险,因为它根本不经过 git,也不经过 shell 命令,命令黑名单完全拦不住。
所以「禁用 ssh 命令」「禁止 force push」这类规则,只能防住最笨的路径。真正的边界在套接字层。
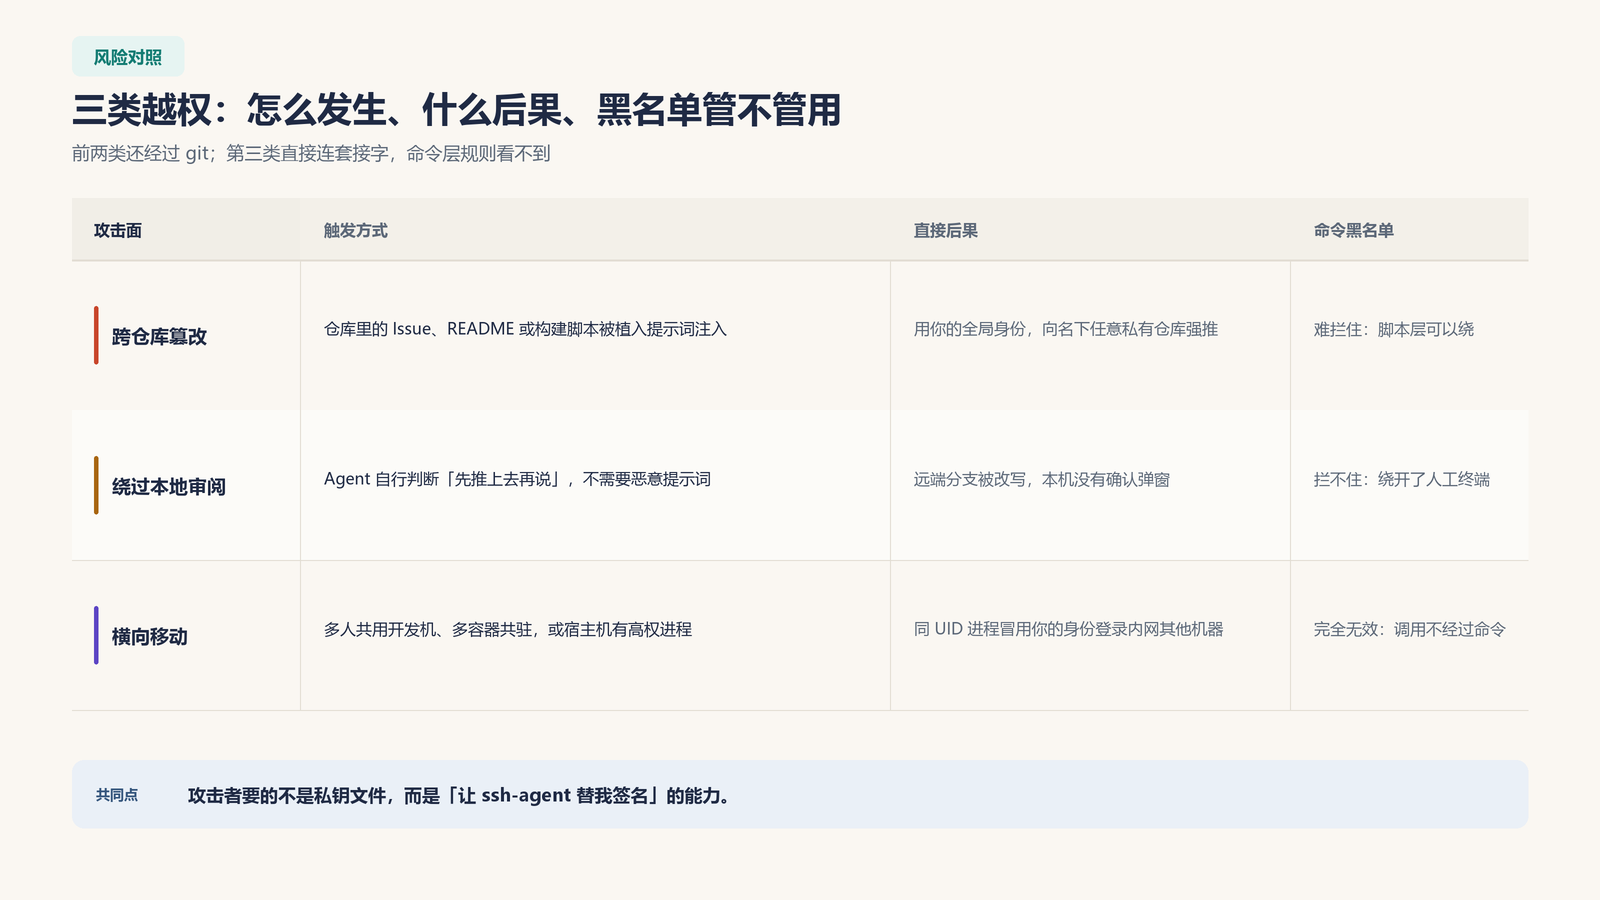
图 2:跨仓库篡改、绕过审阅与横向移动三类越权对照
图 2:三类越权的触发、后果与黑名单有效性
三、为什么我建议按这个顺序收口
第一步,先关默认转发,再谈其他。
不要只看配置文件,先看最终生效值:
ssh -G your-remote-devbox | grep -i forwardagent
输出 yes 就说明还在转发。把 Host * 下的 ForwardAgent 设为 no;确实需要跳板机时,用 IdentityAgent 指向一个只装受限密钥的独立 agent 实例,不要复用日常身份。
第二步,让每次签名都必须经过人。
把日常私钥迁到 YubiKey 这类 FIDO2 硬件密钥,加载时加 -c 要
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号