企业防勒索软件防护体系:从攻击链拆解到行为检测与一键恢复
原创
企业防勒索软件防护体系:从攻击链拆解到行为检测与一键恢复
原创
卓豪终端管理
修改于 2026-11-12 16:56:12
修改于 2026-11-12 16:56:12
一、背景:勒索软件为何升级为“业务停摆”级威胁
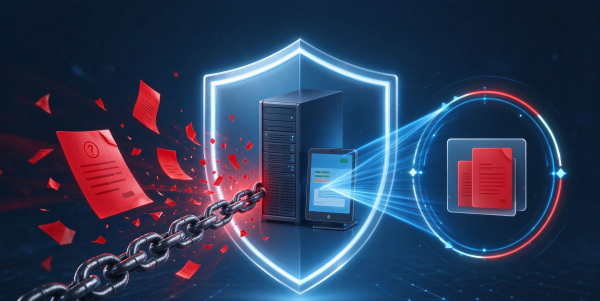
勒索软件已从早期单一病毒演变为有组织攻击:加密核心业务数据、停摆生产系统、索要赎金。现代勒索普遍采用无文件攻击、内存加密、变种打包等手段绕过传统特征库,防护思路必须从“杀已知毒”转向“在加密行为发生那一刻识别并阻断”。
二、企业防勒索的四大痛点
· 发现晚:等文件被批量加密、勒索弹窗出现时才察觉,黄金处置窗口已关闭;
· 拦不住变种:特征库永远慢一步,新型载荷轻易绕过静态防护;
· 隔离难:单台失陷后沿内网横向移动,从一台扩散到一片;
· 恢复贵:无干净备份或回滚点,只能交赎金或承受数天停摆。
三、勒索攻击链拆解
1. 入口:钓鱼邮件、漏洞利用、弱口令远程桌面、未打补丁的第三方应用;
2. 立足:下载载荷、提权、关闭安全软件、建立持久化;
3. 侦察:扫描网络共享,映射可加密的靶标文件与数据库;
4. 加密:批量加密文档、数据库、备份,删除卷影副本(VSS);
5. 要挟:弹窗勒索、计时施压。
关键结论:有效防线必须在第 3–4 步(侦察到加密)之间通过行为识别切断攻击,而非等第 5 步发生后再响应。
四、防勒索五大技术能力
1. 行为检测引擎 基于 AI/ML 的行为分析,不依赖特征库,识别“批量重命名、大规模文件写入、试图删除卷影副本”等特征动作,在加密发生前判定并阻断。
2. 启发式分析与加密防护 对可疑进程的加密调用进行拦截,在文件被真正加密前锁定勒索威胁。
3. 设备隔离 判定为勒索行为后立即将受感染端点断网,同时保留现场供事件分析,防止横向扩散。
4. VSS 影子副本一键恢复 通过增量卷影副本备份,勒索事件后快速回滚被加密文件,避免数据从零重建。
5. EDR 事件响应 对失陷端点隔离、终止恶意进程,并将系统回滚至攻击前干净状态,形成闭环。
五、纵深协同:减少攻击面
· 补丁管理:及时修复远程桌面、第三方应用等高频入口漏洞;
· 应用控制与最小权限:允许/阻止列表机制让未授权可执行文件无法运行;
· 数据安全与磁盘加密:即便端点失守,敏感数据仍受控,降低要挟价值。
六、效果衡量指标
· 检测准确率:行为引擎对勒索行为的识别准确率,准确率越高误报越低;
· 拦截时延:异常行为到阻断的耗时,目标为秒级而非分钟级;
· 隔离覆盖率:失陷端点被自动隔离的比例;
· 恢复时间 RTO / 恢复点 RPO:触发恢复到回滚可用的耗时与数据丢失量;
· 攻击面收敛度:未打补丁终端数、未受控可执行文件数是否持续下降。
结语
勒索软件本质是“时间差攻击”——谁先在加密前识别并锁死,谁就赢。将行为检测、启发式拦截、设备隔离、一键恢复与 EDR 串成自动化闭环,并协同补丁与应用控制,企业才能在不交赎金的前提下扛过勒索事件。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号