建筑企业上云|基于腾讯云环境,加密剪贴板管控方案实践
原创
建筑企业上云|基于腾讯云环境,加密剪贴板管控方案实践
原创
用户12337378
发布于 2026-11-13 16:16:56
发布于 2026-11-13 16:16:56
一、建筑企业上云后的碎片化泄密风险
建筑设计、工程施工类企业的核心资产集中在 CAD 图纸、BIM 模型、施工图册、设计说明与技术方案中。随着设计协作逐步迁移到云端,团队在云桌面、云盘与本地终端之间频繁复制粘贴,传统以 “文件外发、U 盘拷贝” 为主的防护体系,已经难以覆盖剪贴板这一碎片化通道。
图纸局部、构件参数、节点大样、标注文字,都可以通过一次复制粘贴带出受控环境。相比整份文件外传,剪贴板泄密更隐蔽、单次体量小、事后难以追溯,是建筑行业上云后需要重点补齐的防护环节。
二、传统剪贴板管控的两类痛点
在终端防护实践中,剪贴板策略通常面临两个极端。
一刀切禁用。 直接关闭终端剪贴板,涉密文件无法复制内容,但正常协作也被打断:设计人员无法把图面参数粘贴到说明文档,跨软件取数被迫截图、手抄,效率明显下降。
无差别放行。 只对整份文件做加密,剪贴板内容不做识别,授权终端内复制出的图纸片段、文字说明离开受控进程后仍以明文存在,一旦粘贴到外部文档或聊天窗口,防护链条即告断裂。
建筑企业软件环境复杂,AutoCAD、Revit、天正、PDF 阅读器、办公套件等并行使用,不同程序处理的文件密级并不相同。因此,剪贴板管控需要做到按程序区分,而不是全局开关。
三、基于腾讯云环境的进程级剪贴板管控思路
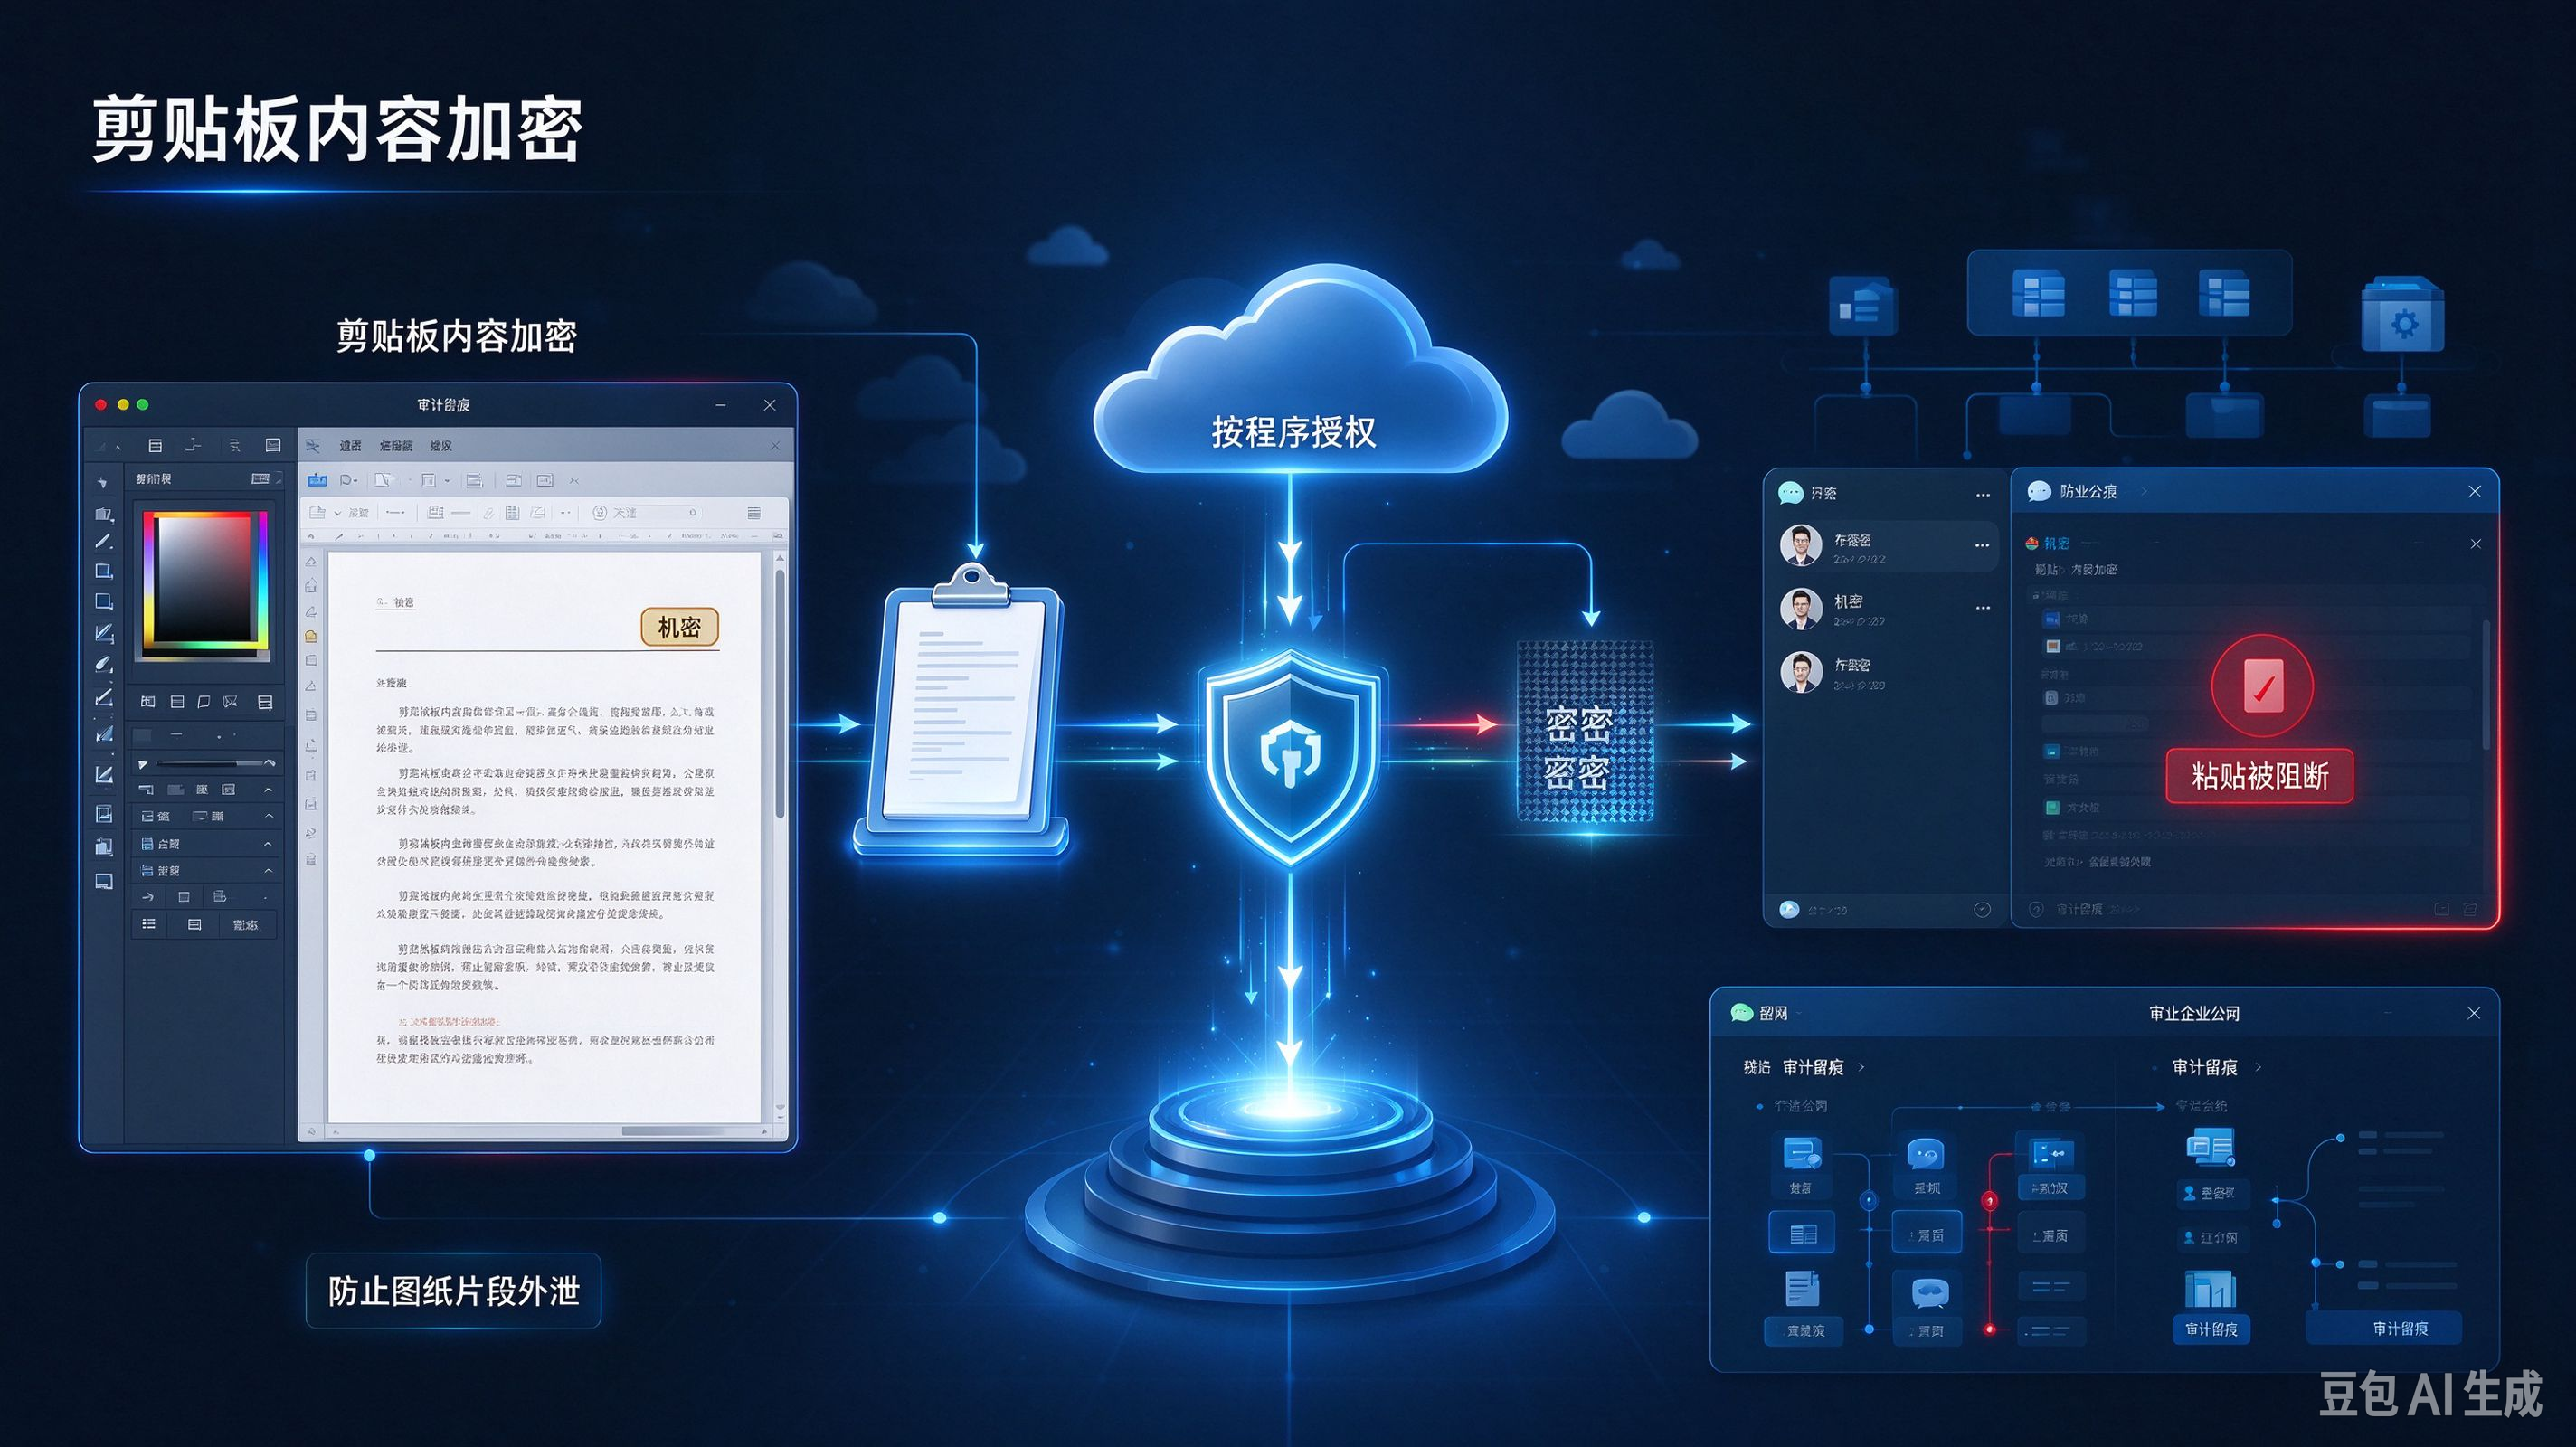
方案部署在企业终端侧,与云端存储、云桌面环境配合,由管理端统一下发剪贴板策略,终端代理在进程上下文内识别当前操作的文件来源与所属程序。
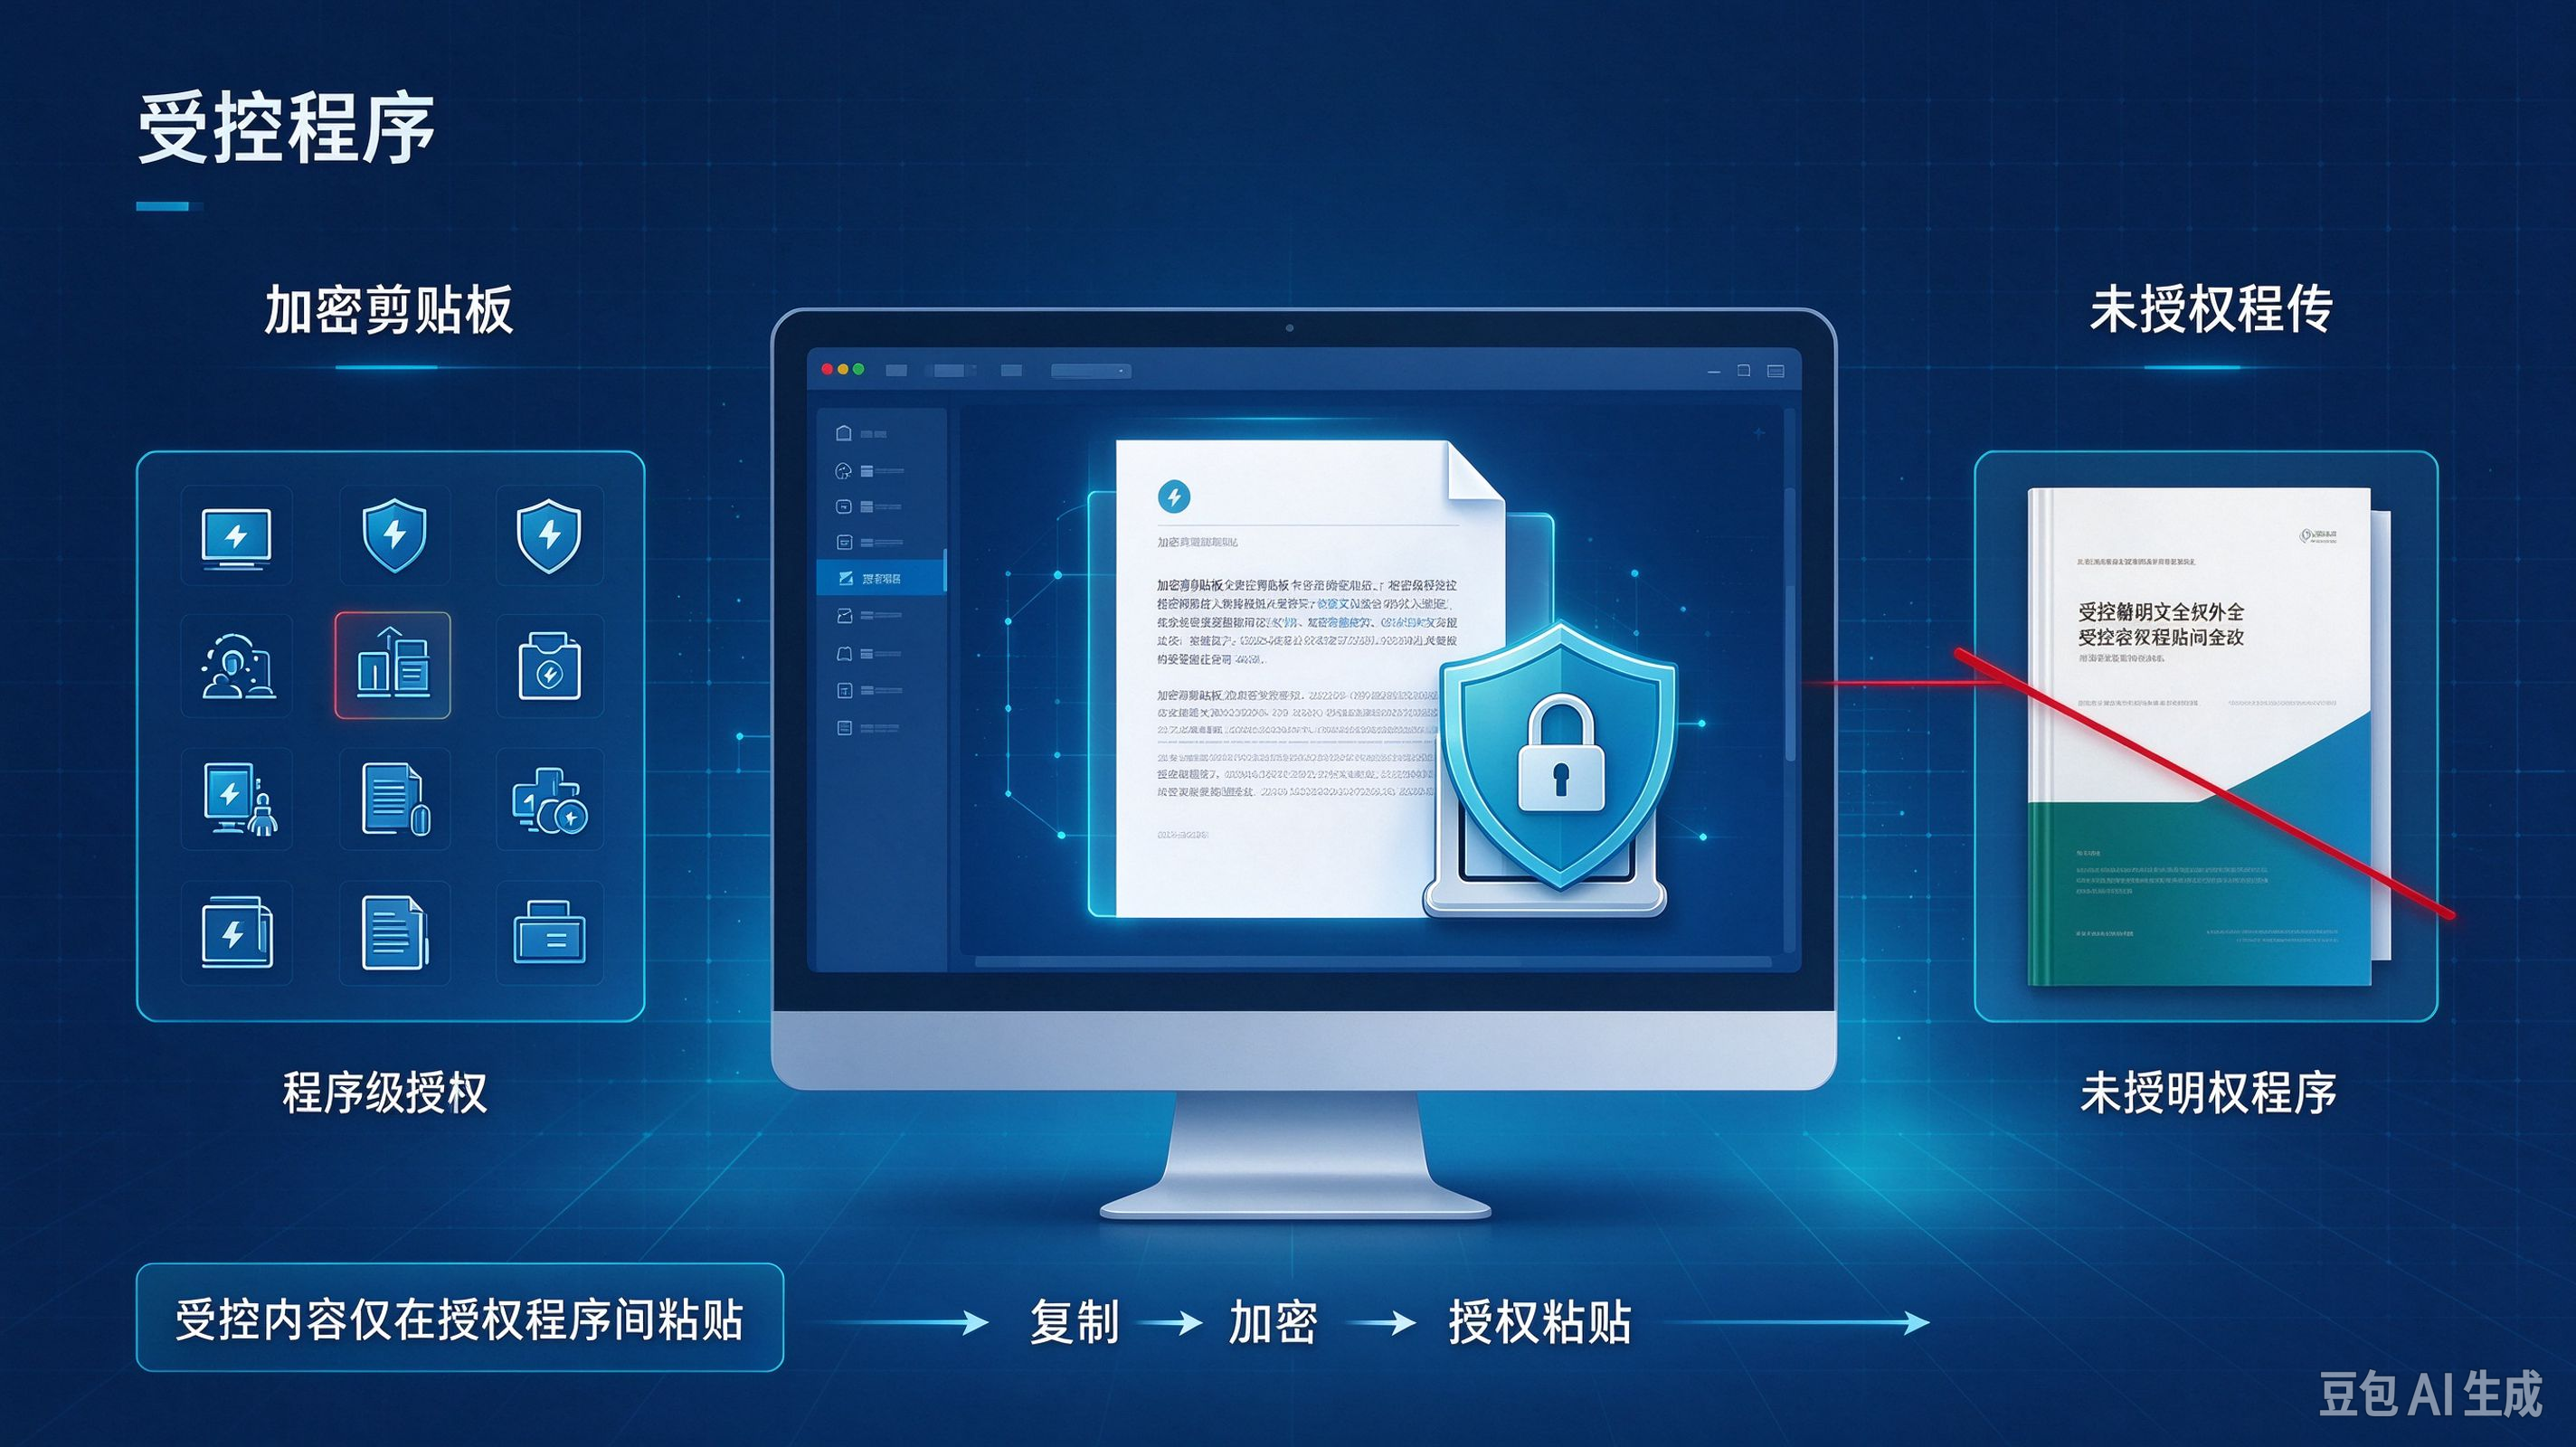
核心机制是以程序为粒度判定剪贴板内容是否加密:管理员可单独指定某一程序,对其操作文件产生的剪贴板内容执行加密管控;未纳入管控的程序,剪贴板行为保持原样,不影响日常办公。
具体到运行时,可拆分为三个环节:
- 进程识别。 终端代理识别当前执行复制、剪切动作的应用进程,匹配后台配置的程序清单与文件密级标签。
- 内容判定。 对受控程序产生的剪贴板数据进行标记,区分图纸片段、文字段落、表格参数等类型;受控内容在离开当前进程时保持密文状态。
- 粘贴约束。 向非受控程序粘贴时,标记为受控的剪贴板内容无法还原为明文;仅在授权程序、授权账号之间,内容方可正常粘贴使用。
策略可按部门、项目、密级分组下发,建筑设计院可对施工图、BIM 模型相关程序启用加密剪贴板,对内部沟通类程序保留正常复制权限,兼顾协作效率与数据边界。
四、建筑场景落地要点
区分设计类与办公类程序。 CAD、BIM、结构计算等设计软件纳入剪贴板加密范围;普通文档编辑、即时通讯等程序按白名单处理,避免复制粘贴全面受阻。
与透明加密联动。 剪贴板标记应与文件透明加密、安全域隔离保持同一套密级体系,跨安全域复制默认阻断,项目结束后及时回收对应程序的授权策略。
覆盖云桌面与混合终端。 上云环境下,本地终端、云桌面、云盘映射目录中的受控文件,剪贴板规则应保持一致;离线或弱网终端策略延续生效,避免出现防护空档。
留痕可追溯。 受控程序的复制、粘贴、外发尝试均记录操作日志,包含进程、时间、文件来源与操作人,便于事后审计与泄密溯源。
五、常见问题问答
Q:按程序管控后,设计人员还能在受控软件之间正常复制吗? A:可以。同属授权范围内的设计程序之间,剪贴板内容可正常粘贴;只有向未授权程序、外部窗口粘贴时,受控内容才会被拦截或保持密文。
Q:某个程序暂时不需要加密,能否单独关闭? A:可以。策略以单个程序为单位配置,可对指定程序单独开启或关闭剪贴板加密,其余程序策略不受影响,后续业务调整时再在后台修改即可。
Q:截图、打印算不算剪贴板通道? A:剪贴板主要覆盖复制、剪切、粘贴行为;截图、打印属于独立外泄通道,需要配合水印、打印管控、外设策略一并治理,形成完整防护闭环。
Q:上云之后本地文件和云端文件规则是否一致? A:建议在管理端统一策略基线,本地终端、云桌面与云盘映射目录中的受控文件遵循同一套剪贴板规则,避免跨环境复制时出现明文泄露。
六、总结
建筑企业上云,防护重点要从 “管住整份文件” 延伸到 “管住每一次复制粘贴”。进程级、程序粒度的剪贴板加密,既能避免一刀切禁用影响设计协作,又能堵住图纸片段、参数文字通过剪贴板外流的通道。在腾讯云环境下,配合透明加密、安全域隔离与操作审计,可形成覆盖本地、云端与混合终端的完整数据防护体系,让设计资料在可控边界内高效流转。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号