无人健身房AB门禁落地方案:权限分级与通行日志管理说明
原创
无人健身房AB门禁落地方案:权限分级与通行日志管理说明
原创
面芽科技
发布于 2026-11-17 14:43:45
发布于 2026-11-17 14:43:45
无人健身房AB门禁落地方案:权限分级与通行日志管理说明
一、方案背景与业务痛点
24小时无人健身房依靠自助门禁实现无人值守运营,传统单门门禁很容易出现尾随蹭卡、账号转借、出入记录无法追溯等安全问题。AB互锁门禁通过双门缓冲通道实现防尾随,同一时间仅允许开启一扇门,是无人场馆的主流硬件方案。 在落地过程中容易遇到这些问题:权限粒度粗,无法区分会员、教练、管理员、访客的准入时段;门禁和会员系统脱节,到期会员仍然可以开门;通行日志字段不全,发生异常后缺少核验凭证;断网场景下门禁无法本地校验,直接瘫痪。本文围绕AB门禁互锁逻辑、RBAC权限分级、通行日志追溯、异常告警几个模块,介绍整套落地实现方案。
二、AB门禁互锁核心流程
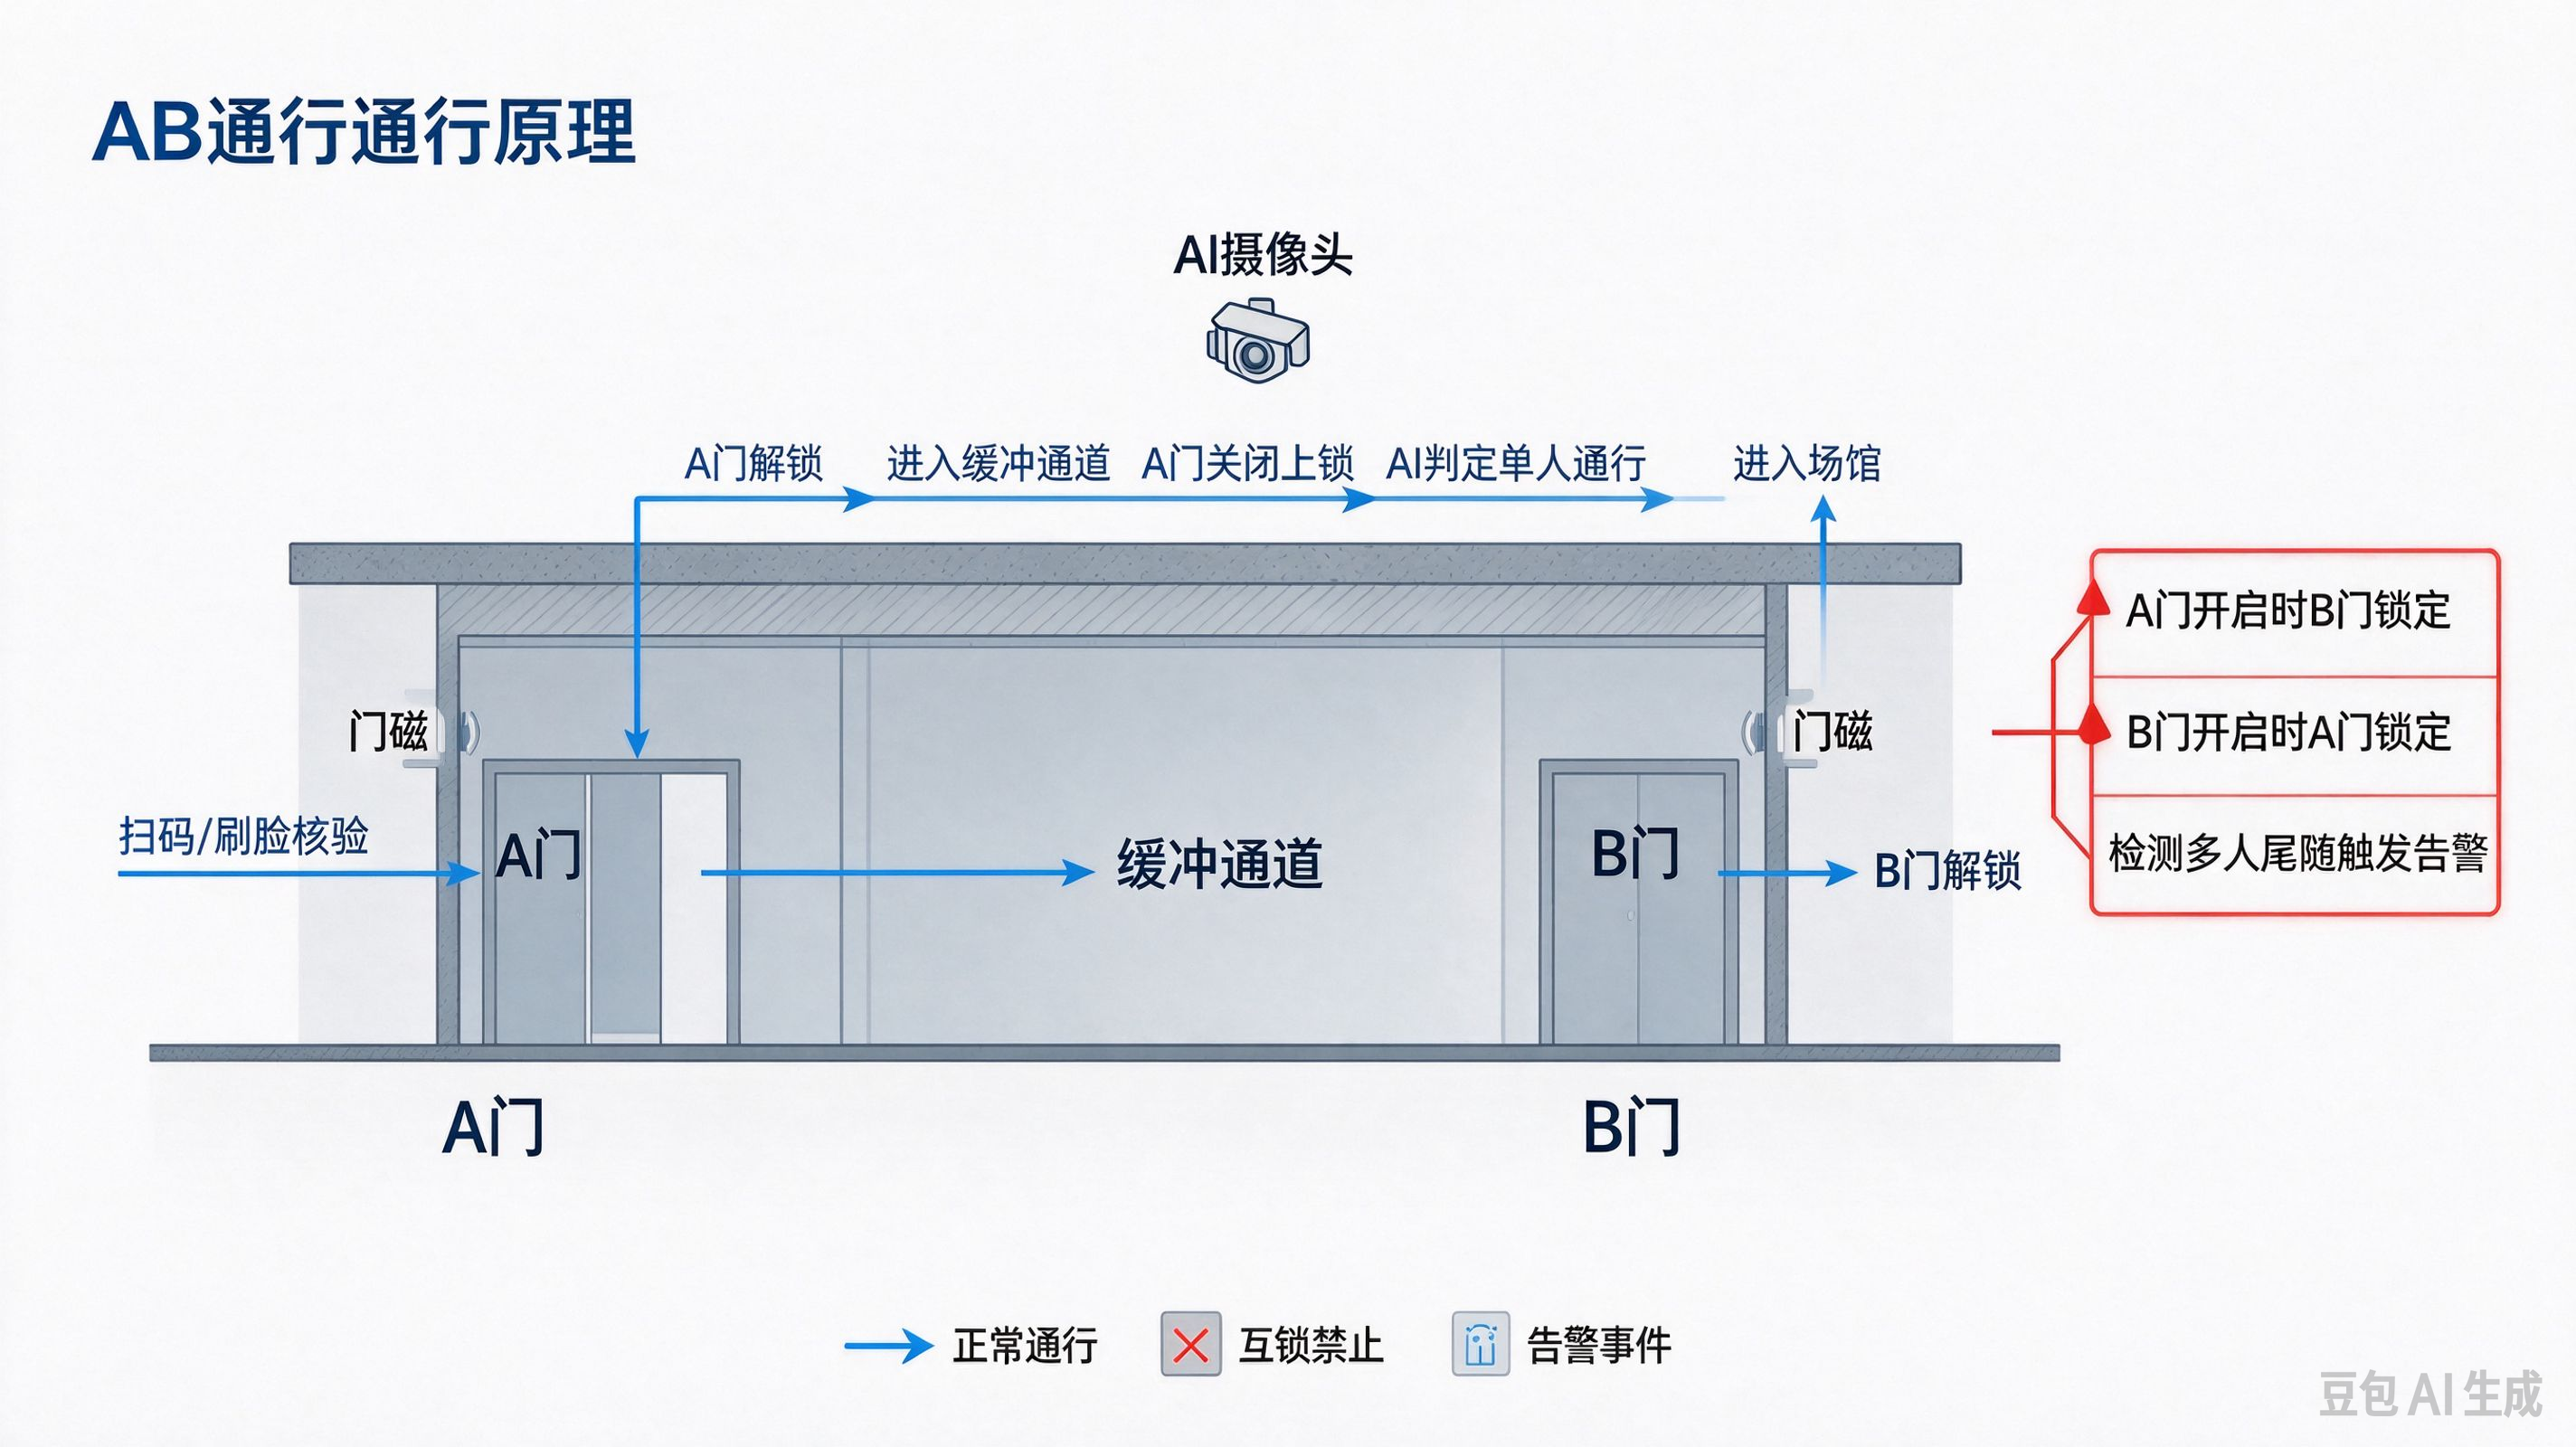
AB门禁包含A门(外门)、缓冲通道、B门(内门),搭配门磁传感器、通道摄像头、IoT网关。核心互锁规则:A门开启时B门锁定,B门开启时A门锁定;必须门磁上报关门信号,才允许触发下一次开门校验;人员在缓冲通道超时未通行,自动复位门禁状态,触发告警。 标准通行流程:用户扫码/刷脸发起身份核验 → 云端/本地网关校验权限 → 校验通过,A门解锁开门 → 用户进入缓冲通道,A门关门上锁 → 通道AI检测单人通行,再解锁B门进入场馆;校验失败直接拒绝开门,记录拒绝日志。
三、RBAC权限分级模型设计
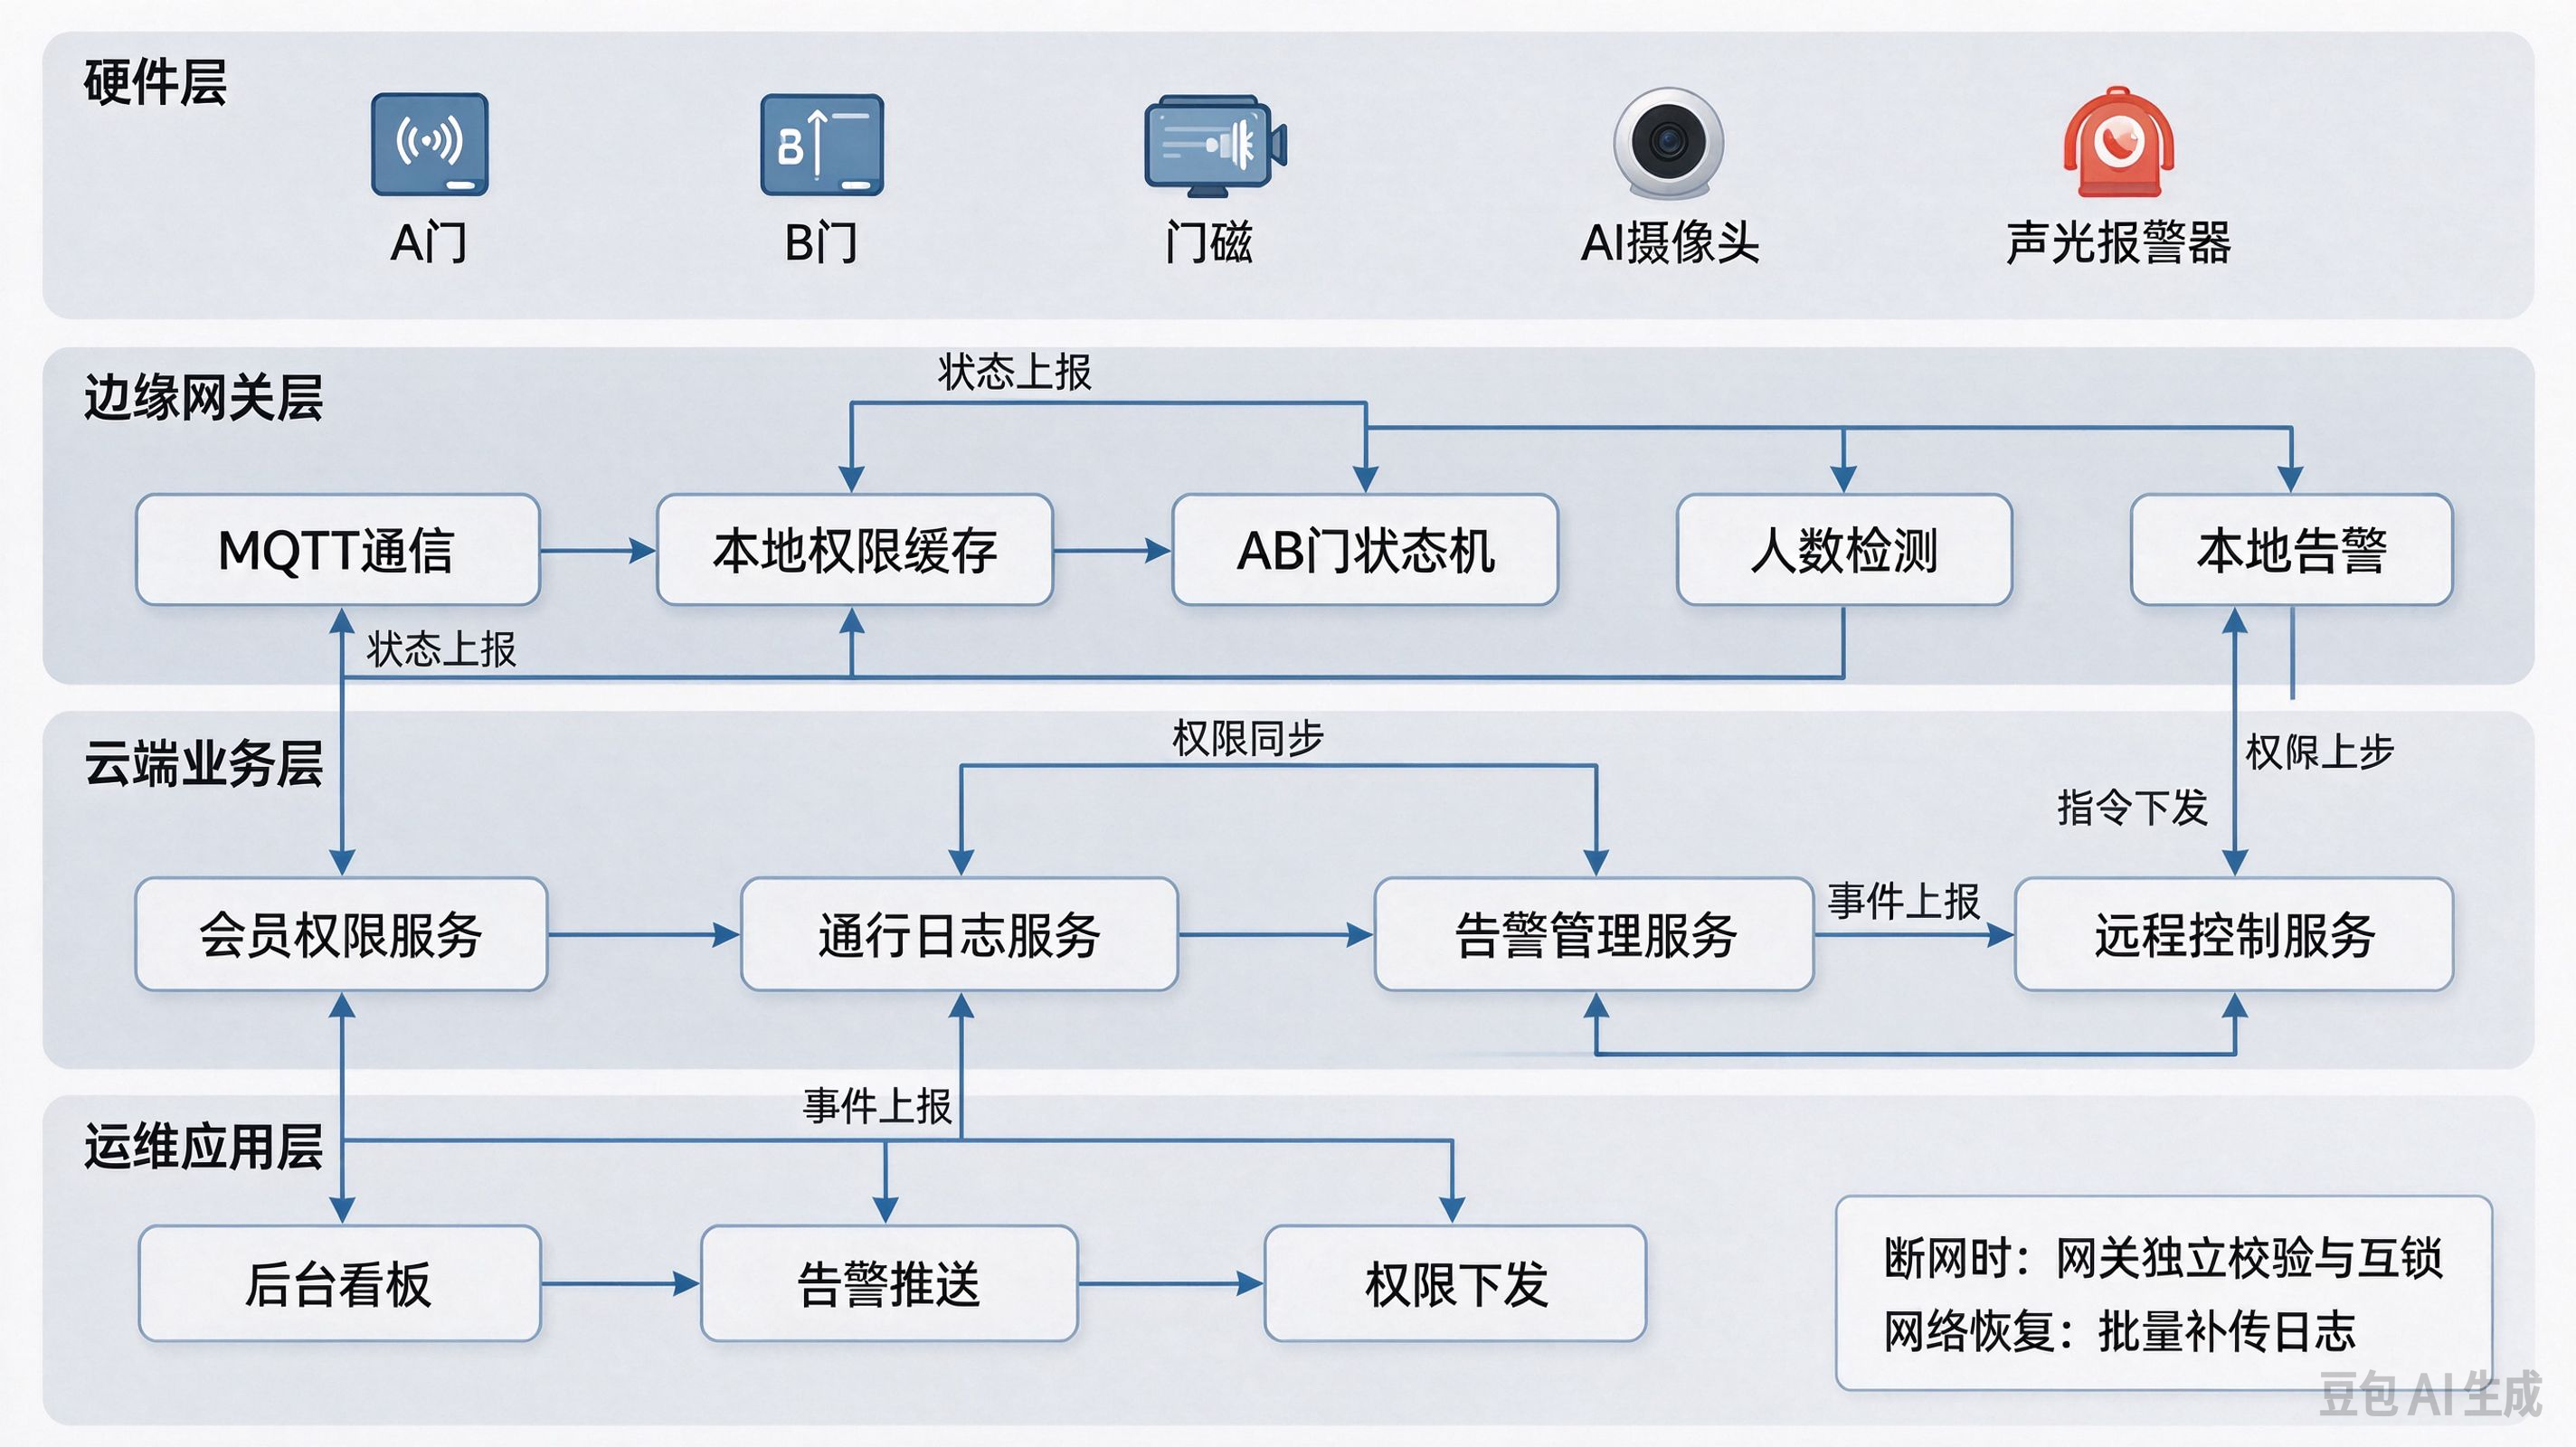
权限采用角色+场馆+时段的三维管控模型,支持细粒度准入控制,角色划分如下:普通月卡会员、次卡会员、VIP会员、驻场教练、运维管理员、临时访客、黑名单。 除角色之外,权限绑定有效期、可通行时间段、场馆ID。例如部分场馆凌晨2点到6点不开放,即使是有效会员,该时段也无法通行;访客权限设置单次有效或者限时有效期。 权限数据提前同步到门禁网关本地缓存,网络中断时,网关依靠本地缓存独立完成权限校验,保证无人场馆持续可用,网络恢复后自动同步日志到云端。
四、权限校验与通行日志Java代码实现
@Data
public class AccessAuthDTO {
    private Long userId;
    private String authCode;
    private Long gymId;
    private String deviceNo;
    private LocalDateTime accessTime;
}

@Service
public class AccessAuthService {
    @Autowired
    private RedisTemplate<String, Object> redisTemplate;
    @Autowired
    private AccessRecordService accessRecordService;

    /**
     * AB门禁权限校验入口
     */
    public boolean checkAuth(AccessAuthDTO dto) {
        // 读取缓存权限
        String cacheKey = "gym:auth:" + dto.getUserId() + ":" + dto.getGymId();
        GymAuthVO authVO = (GymAuthVO) redisTemplate.opsForValue().get(cacheKey);
        if(authVO == null){
            return false;
        }
        // 校验会员有效期、开放时段
        LocalDateTime now = dto.getAccessTime();
        if(now.isAfter(authVO.getExpireTime())){
            accessRecordService.saveRecord(dto, 0, "会员已过期");
            return false;
        }
        if(!isInOpenTime(now, authVO.getOpenTimeList())){
            accessRecordService.saveRecord(dto, 0, "非开放时段");
            return false;
        }
        // 校验黑名单
        if(authVO.getBlackFlag()){
            accessRecordService.saveRecord(dto, 0, "黑名单用户");
            return false;
        }
        // 校验通过,生成通行记录
        accessRecordService.saveRecord(dto, 1, "校验通过");
        return true;
    }

    private boolean isInOpenTime(LocalDateTime now, List<String> openTimeList){
        // 时段校验逻辑省略
        return true;
    }
}
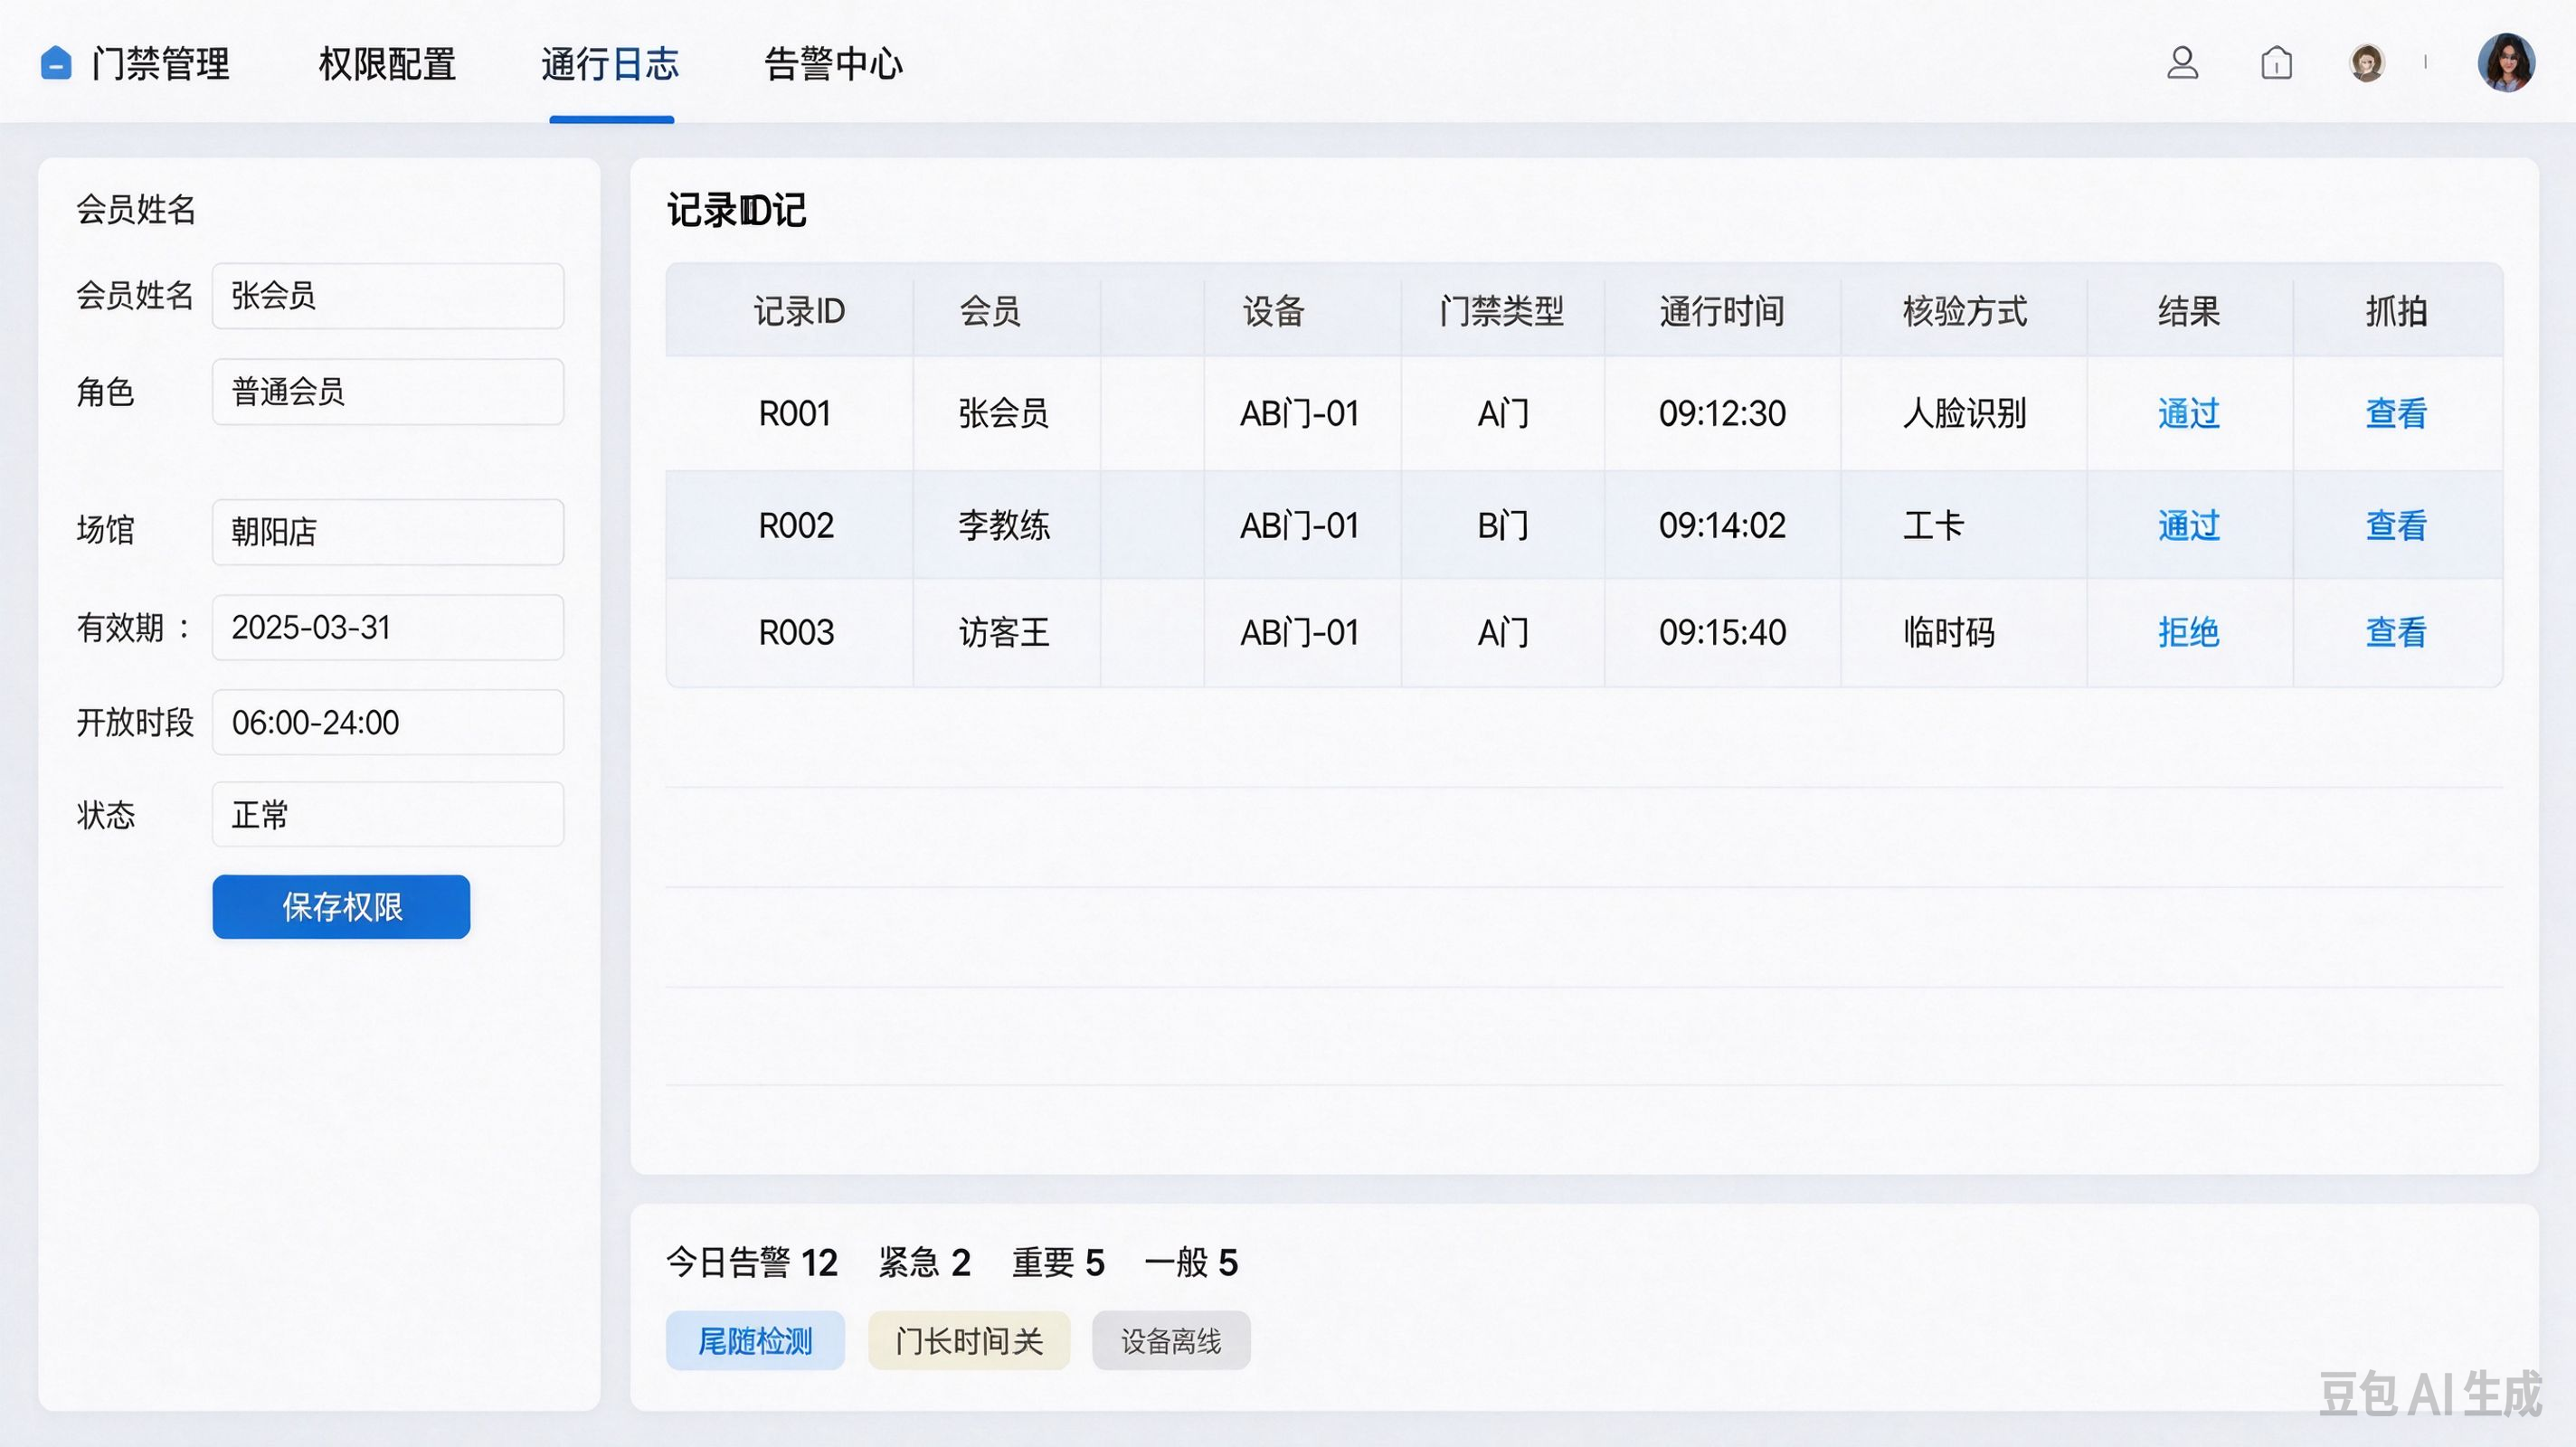
通行日志表需要记录:用户ID、设备编号、门禁类型(A门/B门)、通行时间、核验方式、通行结果、抓拍图片地址、备注、网关编号,日志只新增不删除,用于审计追溯。
五、IoT网关对接与断网兼容策略
网关负责和门禁硬件、摄像头通信,向上对接业务后端。云端下发权限变更指令,网关定时拉取权限并缓存;网关本地维护AB门状态机,门磁、开门超时、通道人数检测等逻辑在网关侧执行,减少云端交互延迟。 断网模式下,网关独立执行权限校验、互锁逻辑,通行日志先保存在网关本地缓冲区,网络恢复后批量上报云端,避免通行数据丢失。
六、异常事件与告警体系
系统重点监控几类异常事件:尾随检测(通道内人数大于1)、开门超时未关门、门禁离线、多次权限校验失败、黑名单尝试通行。 异常事件会生成告警记录,推送消息给场馆运维人员;后台支持远程解锁、远程锁定,适配消防应急场景。同时支持日志多条件检索,按用户、时间、场馆、通行结果筛选导出。
七、上线优化与边界问题
上线后发现两个典型问题:一是会员套餐变更后,网关缓存权限没有及时失效,出现过期权限放行;后续增加消息推送机制,会员权限变更时主动清理网关缓存。二是抓拍图片存储成本较高,方案设置图片保留周期,超期图片归档到低成本对象存储,通行日志永久留存。 权限后台增加批量导入、批量冻结功能,适合场馆批量处理访客、临时工作人员。
总结
无人健身房AB门禁方案的核心是依靠硬件互锁实现防尾随,依靠分级权限控制准入范围,依靠完整通行日志完成安全追溯。AB门的互锁逻辑下沉到IoT网关,保证断网场景下基础通行能力;权限采用RBAC+时段+场馆的三维模型,灵活适配月卡、次卡、访客、教练等不同角色;通行日志作为审计核心,每一次开门、拒绝、异常事件都完整留存。 这套方案不依赖复杂中间件,适合中小型自助健身场馆落地,业务和硬件解耦,后续新增人脸识别、区域分区门禁时,只需要扩展权限维度,不需要改动基础互锁流程。同时日志和告警联动,降低无人值守模式下的安全管理风险。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号