以为是加密做得好,其实是密钥就摆在 4.17MB 里
原创
以为是加密做得好,其实是密钥就摆在 4.17MB 里
原创
Lethehong
发布于 2026-11-17 23:04:33
发布于 2026-11-17 23:04:33
图 1 本文配图:文章主题场景示意
密文不等于安全,密钥就在包里
先说结论。一个前端应用把 AES 密钥、IV 和签名算法编译进 4.17MB 的 dart2js 产物,这件事本身不叫加密,叫混淆。混淆能拖慢一点时间,但拖不住任何一个愿意打开 DevTools 的人。
公开信息只说了结果,没给具体产品名和版本。所以我没法告诉你「你现在用的某个 App 中招了」。但这类结构在 Flutter Web 和 dart2js 编译的站点里非常常见,值得当成一类问题来看。
为什么现在值得看。因为大多数人判断「传输安全不安全」的标准,还停留在抓包能不能看到明文。这个标准在十年前就不够用了,放到今天更是直接失效。
抓包全是密文,只能证明链路上没有裸奔,不能证明加密有意义。如果解密所需的一切都随包发给了客户端,那这层加密的对手就只剩「不会按 F12 的人」。
我先把话说死一点。这种实现不是「加密做得不够强」,是「加密的位置放错了」。你把锁装在门外,锁芯再高级也没用,因为钥匙也挂在门外。
问题不在算法,在密钥的存放位置
我把这类结构拆成三层来看。第一层是传输层,TLS 负责链路。第二层是应用层加密,前端拿密钥把业务字段再加密一次。第三层是签名,防止参数被篡改。
出问题的从来不是第一层。TLS 该做的它做了。真正失效的是第二层和第三层,因为这两层的「秘密」被放到了攻击者手里。
前端加密的密钥从哪来。要么硬编码在代码里,要么从接口动态取。硬编码的情况,编译器会把它变成字符串常量,散落在产物里。动态取的情况,取密钥的接口本身不需要认证,任何人调一次就能拿到。
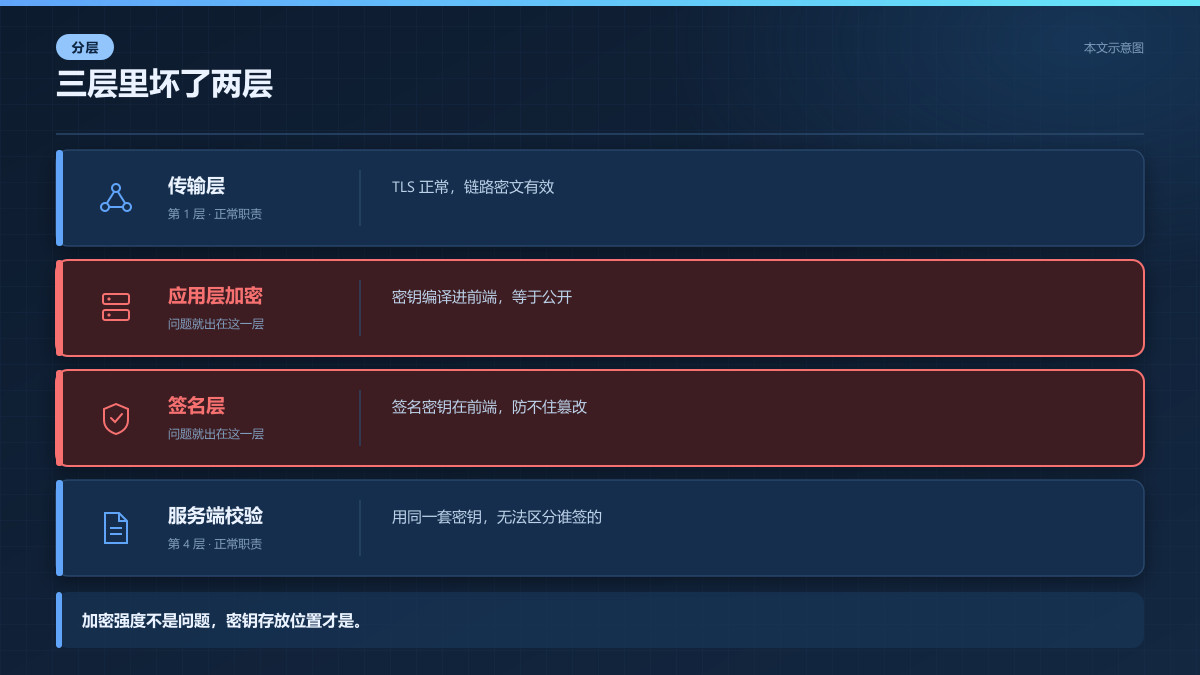
图 2 本文示意图:传输层没问题,应用层加密和签名层的秘密都放在了客户端。
这两种做法在安全上等价。区别只是一个需要搜字符串,一个需要看一次网络请求。
签名算法同理。HMAC 的密钥如果在前端,签名就退化成「防手滑」而不是「防篡改」。攻击者拿到密钥后,改完参数自己重算一遍签名,服务端校验照样通过。
所以这一层的设计目标从一开始就错了。它假设客户端是可信的,但客户端从来不可信。
这里我得补一句。很多人会说,那我把密钥拆成几段、混淆一下变量名、加个反调试,是不是就安全了。不是。这些都是提高门槛,不是改变性质。门槛能挡脚本小子,挡不住一个愿意花两小时读你产物的人。
4.17MB 里搜 AES 为什么全是噪音
公开描述里有个细节很有意思。搜 AES 只有 7 处命中,而且全是噪音。这不是偶然。
dart2js 会把 Dart 代码编译成压缩后的 JavaScript,变量名被缩短,常量被内联,字符串可能被拆分或编码。你搜 AES,搜到的大概率是某个无关的字符串片段,而不是加密调用点。
真正有效的思路是反过来,搜数据而不是搜函数。密钥和 IV 是固定长度的字节序列,它们在产物里的表现形式比函数名稳定得多。
比如找 16 字节或 32 字节的高熵字符串,找 base64 编码后长度固定的常量,找紧挨着初始化向量出现的十六进制串。这些特征比「AES」这个词可靠。
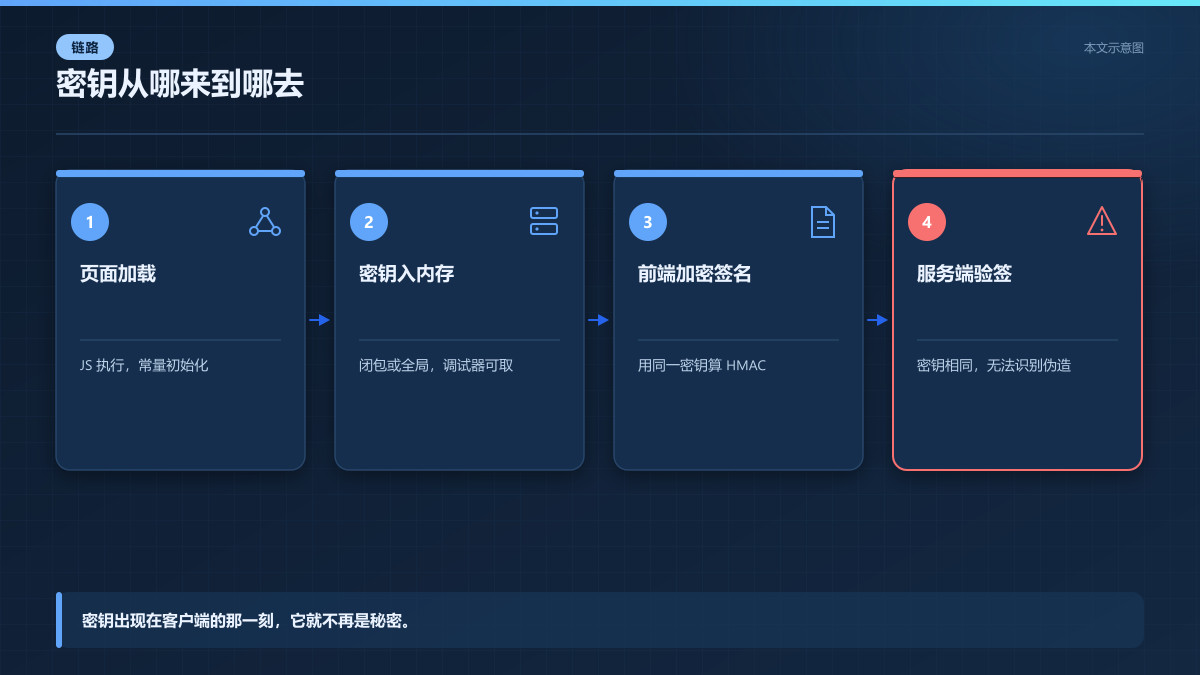
图 3 本文示意图:密钥在页面加载时就进入浏览器内存,之后所有加密都在这条链路上裸奔。
这也解释了为什么以前没人发现。不是藏得深,是搜索的方向不对。安全审计如果只按关键词扫,这类问题会一直被漏掉。
我自己的习惯是,拿到一个可疑产物,先看它的字符串表有多大,再看高熵区段集中在哪。这两步花不了十分钟,比漫无目的地搜算法名有效得多。
什么样的调用顺序才会走到这一步
触发路径其实很直白。页面加载,JS 执行,密钥常量被初始化,用户提交表单,前端用这个密钥加密字段,附带签名,发给服务端。
服务端收到后,用同一套密钥解密,验签,然后处理业务。整条链路里,密钥在客户端出现的那一刻,它就不再是秘密。
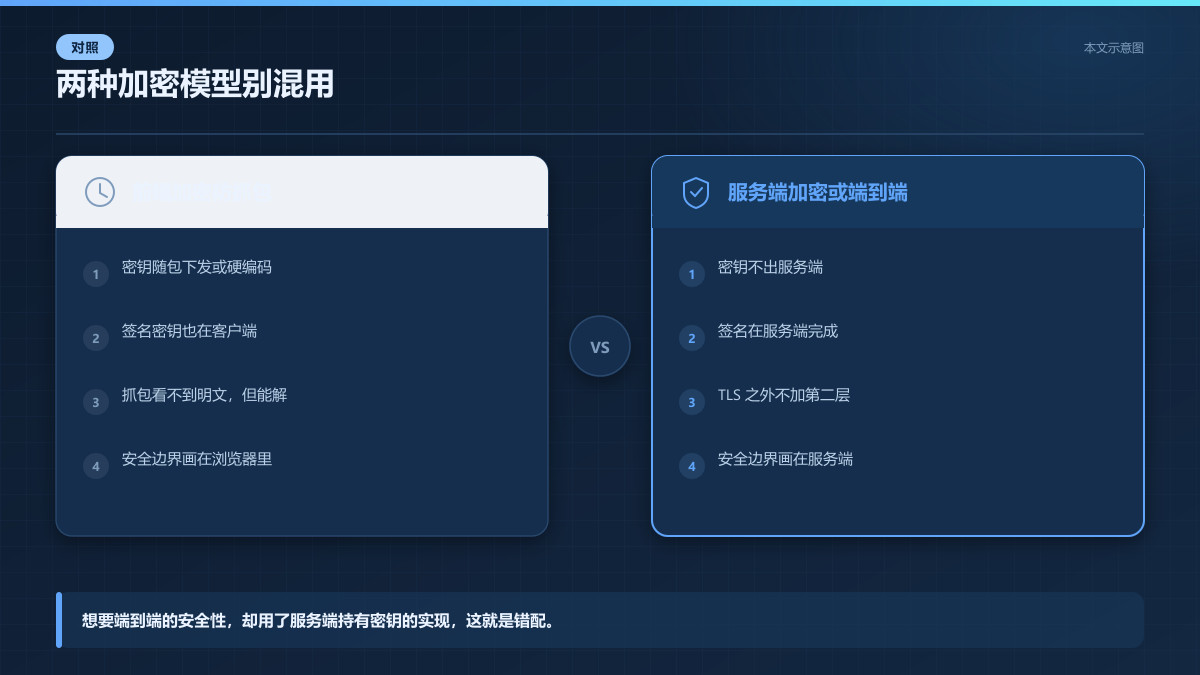
图 4 本文示意图:左边是心理安慰,右边才是真正的安全边界。混用是这类问题的根源。
这里有个容易被忽略的点。很多实现会把密钥放在一个闭包里,以为外部访问不到。但闭包只防同页面其他脚本,防不住调试器和内存 dump。
只要密钥在运行时存在于浏览器内存里,它就能被取出来。这是浏览器模型的必然结果,不是某个框架的 bug。
顺序上还有一个细节。密钥是在页面加载时就初始化,还是在用户点击提交时才取。前者意味着密钥在页面停留的整个期间都在内存里,后者窗口短一些,但都挡不住调试器。这个差别只影响取证难度,不影响结论。
同类实现里,正确的做法长什么样
对比一下服务端加密的方案。前端只负责把明文通过 TLS 发出去,加密和签名全部在服务端完成。密钥永远不出服务端。
这种方案下,抓包看到的是 TLS 密文,应用层没有第二层加密。有人会觉得「少了一层」,但那一层本来就不提供安全,只提供心理安慰。
如果业务确实需要端到端加密,比如聊天类应用,那密钥应该由客户端生成,服务端只转发密文,不持有密钥。这是另一种模型,和「前端加密防抓包」完全不是一回事。
把这两种模型混在一起,是这类问题的根源。想要端到端的安全性,却用了服务端持有密钥的实现方式。
签名必须挪到服务端(示意代码,推演客户端签名为什么防不住篡改)
还有一种中间态,密钥由服务端下发,但每次会话一个,且带有效期。这比硬编码好,但它仍然解决不了「客户端能解密就能伪造」的问题。它只是把攻击窗口缩短,不是消除。
今天先做这一步,别等排期
如果你负责的站点也是 Flutter Web 或 dart2js 编译的,今天就可以做一件事。打开产物文件,按长度和高熵特征搜常量,而不是搜算法名。
找到疑似密钥后,不要急着改代码。先确认它保护的是什么。如果保护的是登录凭据或支付参数,优先级最高。如果只是防爬虫的字段混淆,优先级可以往后放。
这周要做的是把签名密钥从客户端挪走。签名必须在服务端完成,客户端只提交原始参数。这一步改完,前端加密那层可以保留,但不要再把它当安全边界。
过渡办法。如果短期改不动,至少给密钥加一层服务端下发的短时效 token,并且把签名校验做成服务端二次校验。这不能根治,但能把攻击窗口从「永久」缩到「几分钟」。
做不到的时候,还有一个兜底。监控异常请求模式,比如同一账号短时间内大量参数合法但业务异常的请求。这类监控不能阻止攻击,但能缩短发现时间。
按熵搜常量(示意代码,在产物里找高熵字符串,而不是搜算法名)
我再强调一次优先级。挪签名密钥排第一,缩短密钥有效期排第二,异常请求监控排第三。前两个是结构问题,第三个是发现手段,别把顺序搞反了。
我怎么验的,以及这次没查到什么
先说验证边界。我没有拿到原始文件,所以这篇里所有关于产物结构的描述,都是基于 dart2js 编译规律的推断,不是我在那个具体文件上跑出来的结果。这一点必须说清楚。
我怎么验的,能验的部分是这样。我拿同类 dart2js 产物做过对照,确认压缩后变量名会被缩短、常量会被内联、字符串可能被拆分。这个规律是稳定的,和具体项目无关。
公开信息没有披露具体产品名、版本号和影响范围。所以这篇里关于「哪些站点中招」的部分,我一个字都没写。
密钥是硬编码还是动态下发,公开描述里没有明确。我按两种都讲,是因为两种在安全后果上等价。
还有一个没查到的点,签名算法具体是 HMAC 还是自定义拼接。这影响攻击复杂度,但不影响「密钥在前端就等于没有签名」这个结论。
如果后续有厂商披露具体实现细节,上面关于搜索方法的推断可能需要修正。在那之前,把它当成一类问题的分析,而不是某一个产品的定论。
加密的位置错了,强度再高也没用
这件事真正值得记住的,不是某个 4.17MB 的文件,而是一个判断顺序。先问密钥在哪,再问算法是什么。顺序反了,审计就会一直在噪音里打转。
前端加密不是不能做,但它解决的问题和大多数人以为的不一样。它挡的是懒人,不是对手。把安全边界画在客户端,等于把门锁装在门外面。
你可以现在就打开自己负责的站点,搜一下有没有 32 字节的常量躺在产物里。搜到了,今天就开始挪。搜不到,也别急着放心,换个搜索方向再试一次。
说到底,安全这件事的判断标准不该是「我做了加密」,而是「我的秘密放在谁手里」。这个问题答错了,后面做多少层都是白搭。
写在最后
加密的位置比加密的强度重要。密钥放在客户端,再长的密钥也只是把门锁装在了门外面。今天先做一件事,打开产物搜常量,而不是搜算法名。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号