安全:深入解析TLS握手过程与安全通信机制

TLS(传输层安全协议)握手是建立加密通信的关键过程。它通常发生在客户端和服务器之间,以确保双方的通信是私密和安全的。TLS握手涉及几个步骤,主要目的是身份验证和密钥交换。以下是TLS握手的基本步骤:
- 客户端Hello(ClientHello):
- 客户端开始通信,发送一个
ClientHello消息给服务器。 - 此消息包含客户端支持的TLS版本,可接受的加密算法(称为密码套件),以及一个随机数(Client Random)。
- 客户端开始通信,发送一个
- 服务器Hello(ServerHello):
- 服务器响应一个
ServerHello消息。 - 它选择客户端提出的设置中的最强算法和TLS版本,并提供自己的随机数(Server Random)。
- 服务器响应一个
- 服务器证书和密钥交换:
- 服务器发送其证书给客户端,证书中包含了公钥。
- 服务器可能还会发送一个服务器密钥交换消息,具体取决于所选密码套件的需要。
- 服务器完成消息:
- 服务器发送一个
ServerHelloDone消息,表明它已完成Hello和密钥交换消息的发送。
- 服务器发送一个
- 客户端密钥交换:
- 客户端可能会根据所选密码套件发送密钥交换消息。
- 客户端使用服务器的公钥加密一个预主密钥(Pre-Master Secret),并将其发送给服务器。
- 客户端验证和加密更改:
- 客户端发送一条消息告诉服务器,接下来的消息将被加密。
- 客户端还发送一个验证消息,以证明其密钥交换和认证信息的正确性。
- 服务器验证和加密更改:
- 服务器解密预主密钥,然后发送一个消息告诉客户端,它也将开始加密消息。
- 服务器发送一个验证消息,以证明其密钥交换和认证信息的正确性。
- 应用数据传输:
- 一旦上述步骤完成,客户端和服务器就可以开始加密的会话了。
- 他们使用之前交换的密钥信息来加密和解密通信数据。
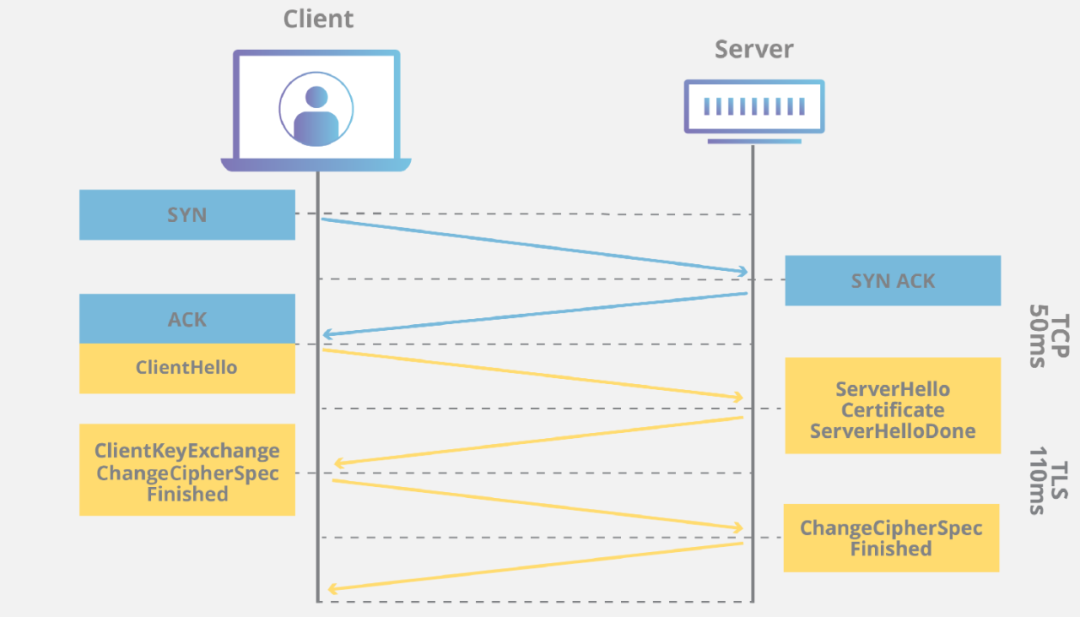
TLS握手的具体细节可能会因所使用的TLS版本(例如TLS 1.2与TLS 1.3之间有显著差异)和特定的实现而异。但整体目标是确保双方都验证了对方的身份,并协商了一个共享的密钥来加密随后的通信。
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2024-02-22,如有侵权请联系 cloudcommunity@tencent.com 删除
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号