如何简单两步 搭建自己的蜜罐


蜜罐是一种互联网安全系统,用于诱使网络犯罪分子在试图入侵网络进行非法攻击时欺骗对方。蜜罐通常是为了了解攻击者在网络中的活动而设置的,以便可以提出针对这些入侵的方法。蜜罐不携带任何有价值的数据,但是当攻击者进入蜜罐,则会留下攻击者的相关信息。
本文,我们一起来看看如何快速搭建自己的蜜罐系统。
项目地址: https://github.com/handbye/potmanager
编译项目
我们分别在kali中执行下面命令。需要注意的是,要安装Go环境。当然,也可以用我直接编译好的。
git clone https://github.com/handbye/potmanager
cd potmanager/honeyPot/
go build main.go
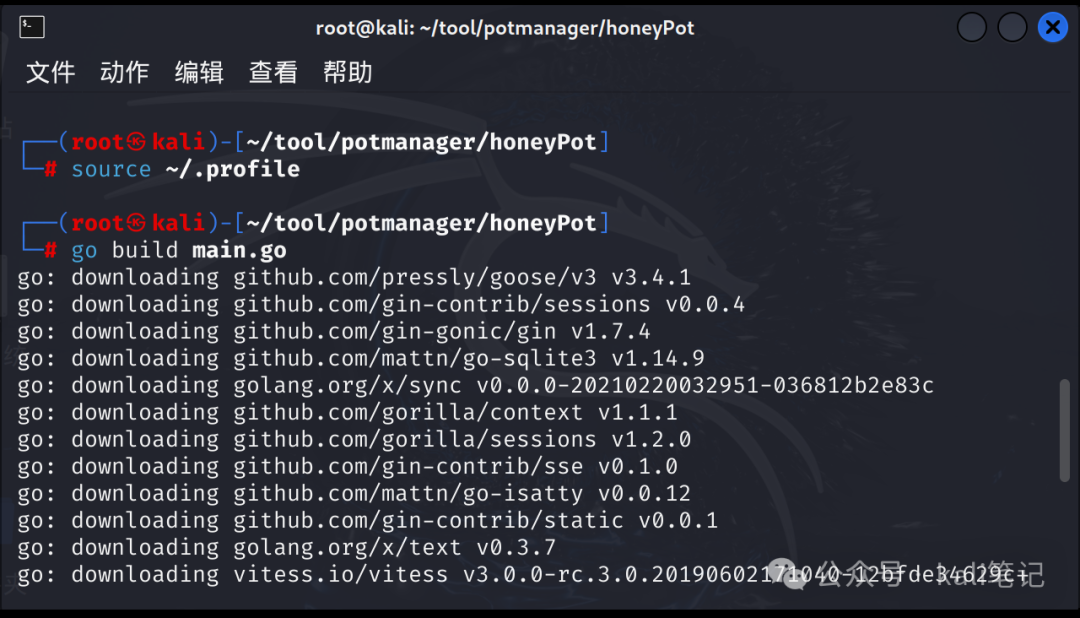
编译
编译完成后,会在目录下生成main二进制文件。因为我是在Linux 环境下编译的,如果在Windows环境,则生成exe文件。
测试
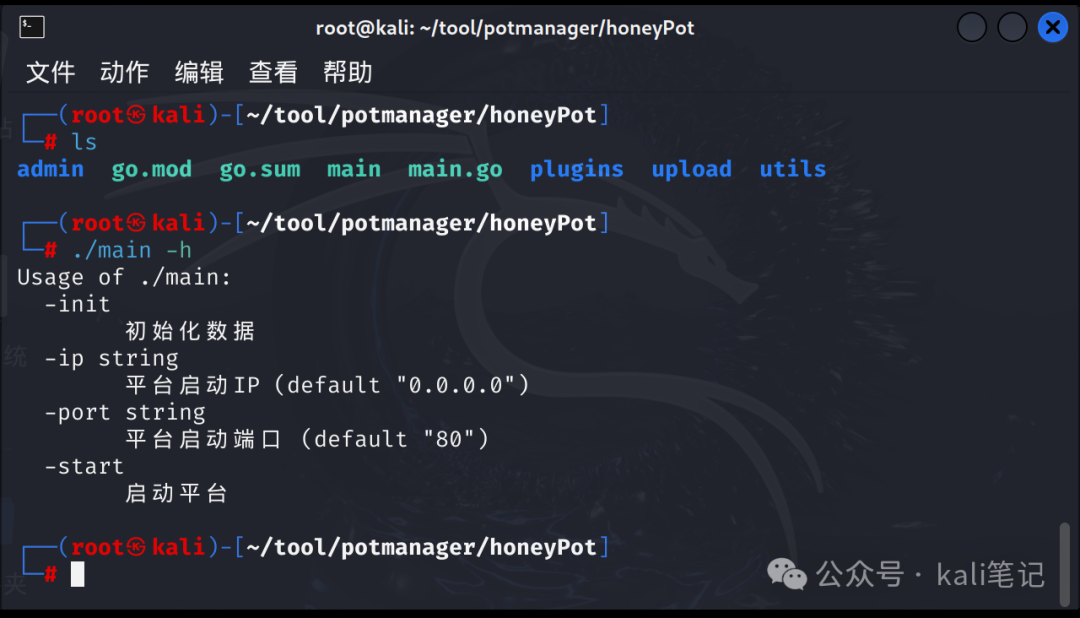
分别执行下面命令启动
./main -init
./main -start
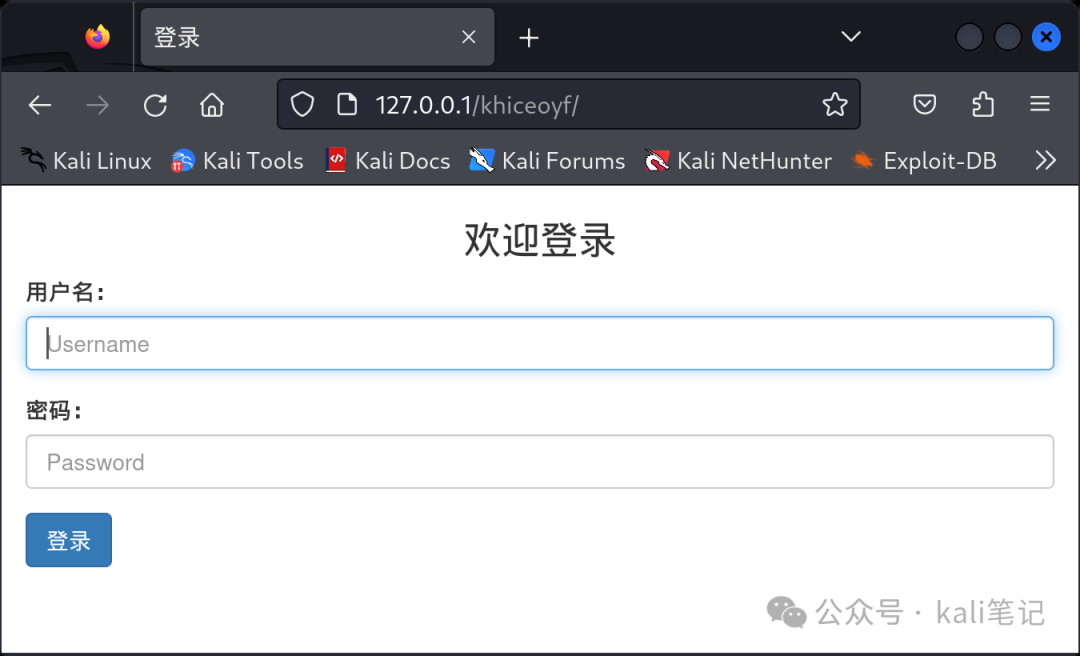
平台默认用户名密码:venus/venus@2021
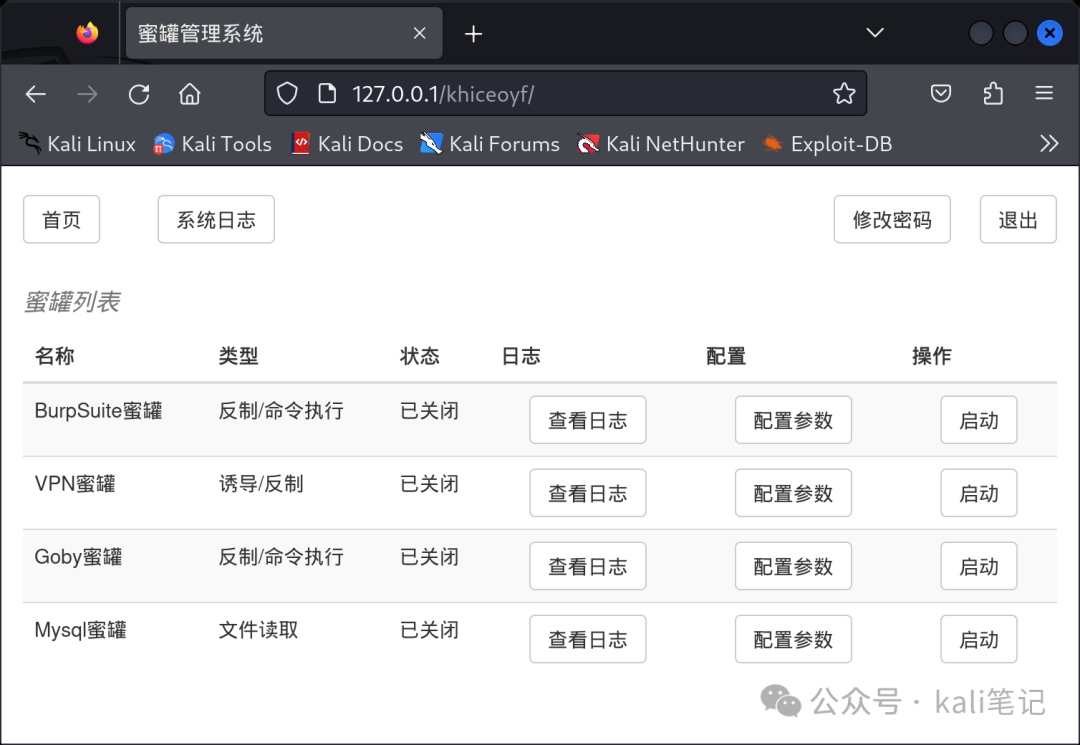
蜜罐使用
这里,我们以MySQL蜜罐为例。首先修改配置文件。
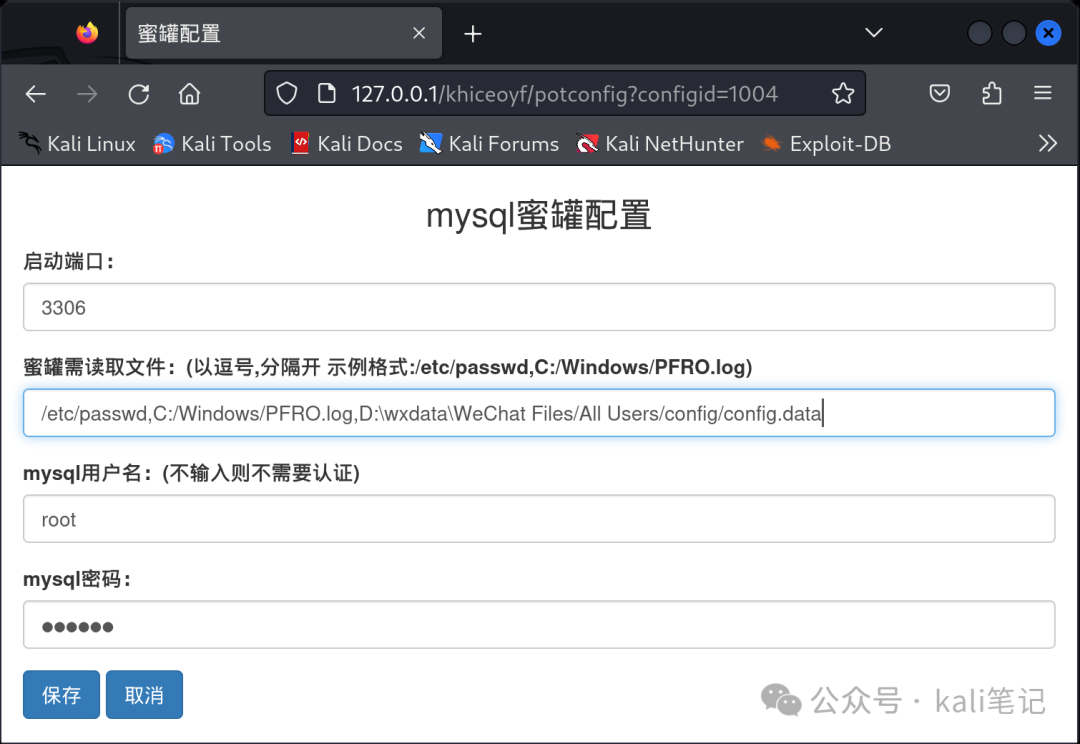
注意蜜罐读取文件根据你的实际情况而定,文中D:\wxdata\WeChat Files/All Users/config/config.data则为读取微信id。配置完成后,启动蜜罐。
接下来,我们首先利用nmap进行端口扫描。命令如下
nmap -T4 -A 192.168.50.77
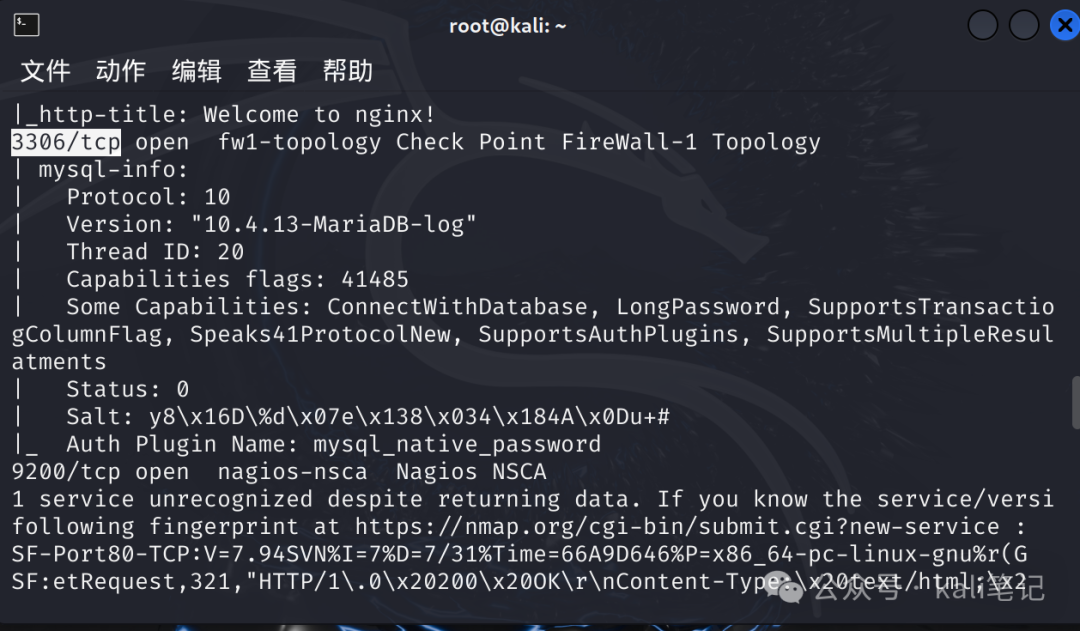
可以看到3306端口已经开启
接下来,我们模仿攻击者进行暴力破解。
hydra -l root -P /root/pass.txt 192.168.50.77 mysql
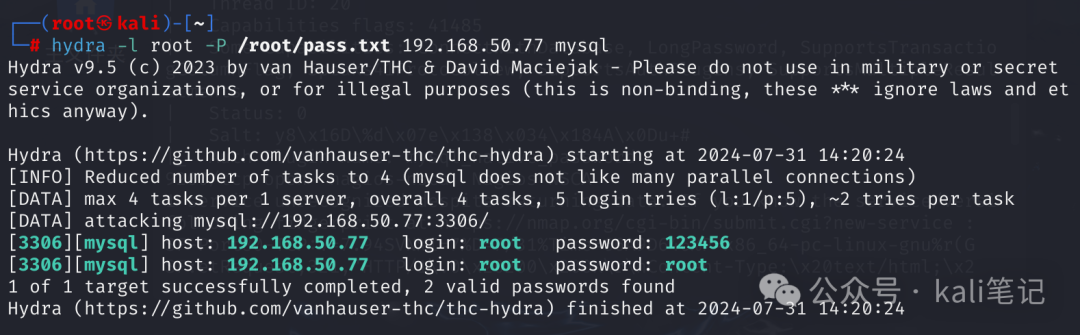
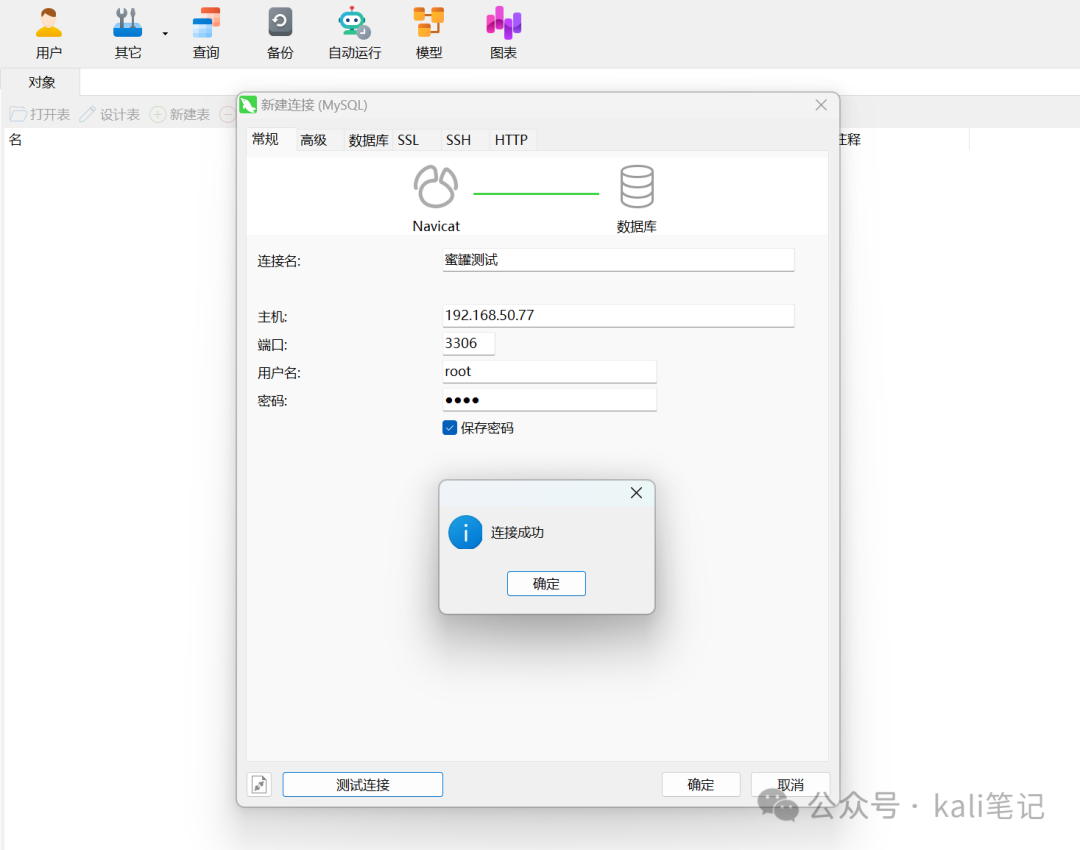
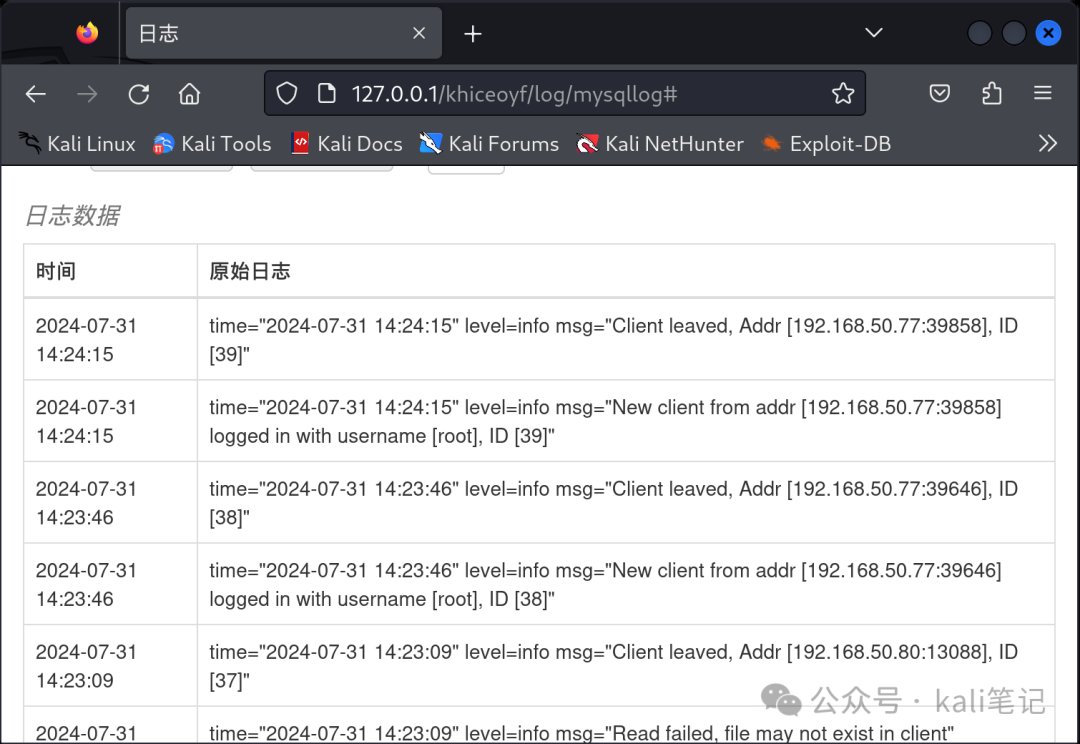
如上,我们得到了相关的账号和密码。接下来,我们分别用Navicat和命令登录。
相关日志
总结
利用蜜罐,我们可以很便捷地获取攻击者的相关信息,但是请注意,请勿将蜜罐部署在正式环境中。
BREAK AWAY
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2024-07-31,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号