如何防止业务员飞单私单?企业管控实操、配置步骤与踩坑复盘
原创
如何防止业务员飞单私单?企业管控实操、配置步骤与踩坑复盘
原创
企业安全-域智盾
修改于 2026-09-07 16:42:44
修改于 2026-09-07 16:42:44
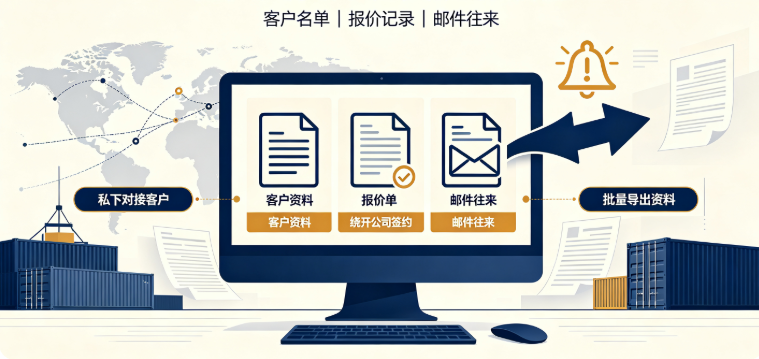
一家做工程机械外贸的企业,曾经发生过业务员私下单源的情况。业务员利用企业获取的海外客户联系方式,私下对接采购商,绕开公司签订订单,等企业发现时已经流失稳定大客户。
企业事后复盘,发现企业并非缺少管理制度,而是缺少终端层面的数据管控手段。
客户资料、历史报价、邮件往来全部保存在业务员本地电脑,管理者无法及时发现异常操作。
下面结合以上案例,拆解完整落地管控方案。
一、事前管控:划分权限,缩小数据泄露入口
很多企业管控失败,根源在于所有业务员拥有全部客户资料的访问权限。
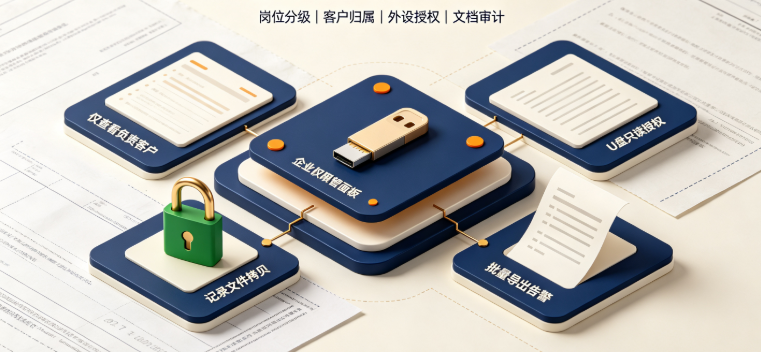
- 按客户归属设置终端访问策略,业务员仅可查看自己负责客户信息,跨区域客户资料禁止打开,统一身份管理。
- 移动存储设备差异化授权,普通业务员 U 盘仅支持读取,禁止批量导出文档;开启实时审计 U 盘插拔行为,记录文件拷贝的时间、文件名称、存储路径。
- 配置文档操作审计,全程记录文件复制、另存、打印行为,大批量文件导出时自动触发告警。
二、事中监测:设置异常行为预警,及时捕捉私单苗头
单纯依靠人工查看邮件、聊天记录效率很低,可以借助系统设置监测策略:
- 开启上网与邮件日志记录,监测业务员向外部邮箱批量发送客户资料、报价单的行为;
- 自定义屏幕快照,设置截屏间隔 20 秒,快照自带用户名、操作时间,审计文件设置自动清理周期,避免服务器磁盘占满;
- 程序管控规则,禁止终端私自运行脚本程序,拦截未报备的网盘、跨境文件传输工具,阻断资料外发通道。
三、事后闭环:员工异动权限快速回收
当出现员工离职、调岗这类异动,是飞单高发节点。
实操配置:在员工提交离职申请当天,收紧外设、文件外发权限,锁定终端,限制客户资料拷贝。
工具支持文档备份,留存该员工在职期间客户对接资料,保障业务平稳交接。
四、落地过程 3 个高频踩坑复盘
- 管控范围一刀切:给管理层、财务终端开启全套审计策略,造成不必要抵触,建议只针对业务岗配置客户资料审计规则。
- 只依靠技术、忽略制度:仅有终端管控,没有在劳动合同、员工手册中明确业务归属条款,即便监测到私单行为,后续追责缺少书面依据。技术管控需要和企业制度配套使用。
- 告警策略设置太灵敏:普通文件发送频繁触发报警,管理员容易产生告警疲劳,需要调整阈值,只保留大批量文件外发这类高危告警。
五、结语
技术手段只能降低飞单私单风险,无法做到完全杜绝。一套有效的方案,是业务归属制度加上终端数据审计相结合,提前堵住数据外流通道,在异常行为早期识别风险,最大程度保护企业客户资源。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号