Wagyu 数据泄露事件中的门罗币链下隐私关联风险
原创
Wagyu 数据泄露事件中的门罗币链下隐私关联风险
原创
芦笛
发布于 2026-11-05 07:04:06
发布于 2026-11-05 07:04:06
摘要:2026 年 10 月末,门罗币无身份认证兑换服务 Wagyu.xyz 被勒索组织 WhiteArmor 列入泄密站点,随后运营方确认约三个月的订单数据外泄。威胁情报机构 Hudson Rock 对随附文件的分析显示,数据集包含 38628 条订单记录与 10139 个独立 IP 地址,其中 4580 笔标记为完成的兑换订单,将公开链上的入账交易哈希、门罗币收款地址与客户 IP 地址并列于同一行记录。本文以该事件为对象,梳理数据泄露的时间线与公开过程,解析泄露数据的技术构成与关联结构,界定链上隐私与链下台账之间的边界,并分析由此产生的定向网络钓鱼、追溯去匿名化与已删除数据存续等主要风险及其传导路径。分析表明,该事件并未突破门罗币的密码学隐私保护,其本质是兑换服务在链下保存的订单台账,将透明链入账与门罗币收款及网络元数据串联起来,形成一种关联性的链下隐私风险。据此,本文从威胁建模、服务运营与用户防护三个层面提出相应建议,并指出元数据留存是任何以金融隐私为卖点的服务都必须纳入考量的威胁维度。
关键词:门罗币;数据泄露;链下订单;关联分析;网络钓鱼;隐私保护
1 引言
门罗币是当前流通规模较大的隐私币之一,通过环签名、隐身地址与机密交易等密码学手段,在链上对收款人、发送关系与交易金额实施隐藏。然而,链上协议的匿名性并不自动等同于用户使用流程整体的匿名性。用户经由交易所或第三方兑换服务进出门罗币时,服务方为了完成结算,必须掌握资金的去向地址以及发起请求的网络来源等信息。这些信息一旦在服务方一侧被集中留存,便构成独立于链上协议之外的一层元数据,其安全边界取决于服务方的内部治理,而非门罗币自身的密码学设计。
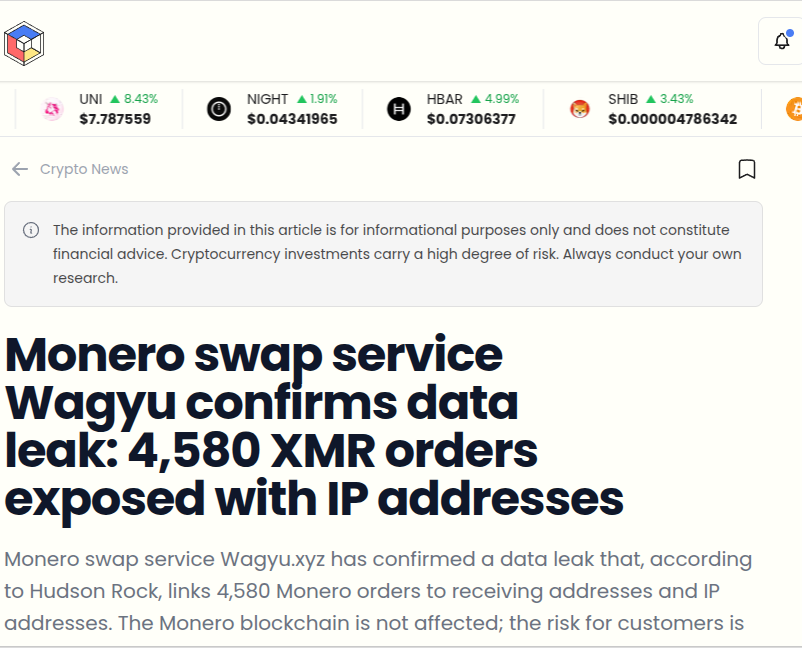
2026 年 10 月末,门罗币兑换服务 Wagyu.xyz 被勒索组织 WhiteArmor 列入泄密站点,其后运营方确认约三个月的订单数据外泄。Hudson Rock 对泄露文件的分析显示,数据集包含 38628 条订单记录与 10139 个独立 IP 地址,其中 4580 笔标记为完成的兑换订单,将公开链上的入账交易哈希、门罗币收款地址与客户 IP 地址并列于同一行记录。值得注意的是,这组数据并非门罗币链上数据的直接泄露,而是兑换服务内部订单台账的外流。
这一事件提供了有代表性的样本,用以观察链上隐私与链下台账之间的边界如何被中间服务环节打破。本文围绕该事件展开:首先梳理事件经过与公开过程,其次解析泄露数据的技术构成与关联结构,随后界定 "链上隐私未被突破" 这一结论的成立范围,进而分析由此产生的定向网络钓鱼、追溯去匿名化与已删除数据存续等主要风险,最后就隐私币生态中的元数据留存与威胁建模展开讨论。需要说明的是,本文所引数字均以公开报道与安全机构发布的分析结论为准,泄露文件的原始出处尚未被独立鉴证,这一限制同样适用于本文的全部讨论。
2 事件概况与数据公开过程
2.1 服务性质与数据要素
Wagyu.xyz 属于所谓兑换服务。兑换服务在不要求用户创建带身份核验账户的前提下,将一种代币兑换为另一种。用户向服务方提供的人账地址转入比特币等资产,再自行指定一个收款地址接收门罗币,全程无需提交身份文件。门罗币用户倾向借助此类服务,主要原因是多家主流交易所已不再上线 XMR 交易对,退出交易所的合规流程后,兑换服务成为部分用户进出门罗币的替代通道。
兑换服务在结算过程中必然接触并留存若干敏感要素。其一,用户的资金来源链,即公开链上的人账交易,其哈希值可被任何人查询。其二,用户自选的收款地址,即门罗币收款地址。其三,发起请求的网络来源信息,包括 IP 地址、浏览器指纹与会话标识。三者单独来看各有保护或局限:门罗币收款地址在链上不可见,IP 地址本身不直接对应法律身份,公开链人账也只是链上公开信息。然而当三者被集中保存在服务方一侧的同一张订单表内,其组合便具有了跨越链上链下边界的关联价值。这正是本次泄露事件的数据基础。
2.2 泄露经过与运营方回应
根据公开报道,勒索组织 WhiteArmor 于 2026 年 10 月 27 日前后将 Wagyu.xyz 列入其泄密站点,并在条目中提出以 500 万美元换取数据不公开,另有条目指控该服务存在不公平的抛硬币赔率与未披露的兑换费用。此后 WhiteArmor 声称因运营方拒绝付款而公开了文件。运营方于 10 月 28 日通过其官网关联的社交媒体账号回应,确认泄露的数据为最近三个月,而非该服务运营以来的全部数据,同时辩称 IP 地址的收集不可避免,因为网站依赖 JavaScript 运行,凡是与 JavaScript 交互的站点都会接触访问者 IP,并称并未造成资金损失,兑换服务未受影响,已投入时间提升安全防护以防止类似事件再次发生。
Hudson Rock 对随公开声明提供的 CSV 文件进行了技术分析,得出一系列量化结果。需要强调的是,分析方自身提出了两项限制:其一,文件来源未经独立鉴证,即无法确认这批文件确系从该服务窃取;其二,记录条数不等于受影响人数,因为经由 VPN、Tor 或共享网络访问的用户可能共用同一 IP,而同一用户也可能提交多笔订单。这两项限制为后续所有解读设定了边界。
3 泄露数据的技术构成与关联结构
3.1 数据规模与字段构成
据 Hudson Rock 统计,数据集包含 38628 条订单记录,时间跨度自 2026 年 7 月 18 日至 10 月 26 日,另有按 IP 归集的用户活动索引,涵盖 10139 个独立 IP 地址。对门罗币相关订单而言,8137 笔订单填写了原生门罗币收款地址,其中 6692 笔标记为完成。在将其他资产兑换为门罗币的完成订单中,4580 笔记录将人账交易的交易哈希、门罗币收款地址与客户 IP 地址并列于同一行,其中 1011 笔为比特币兑换门罗币的订单。其余字段还包括时间戳、会话标识与浏览器信息。
上述字段的组合意味着,只要服务方在订单表中同时保存人账哈希与收款地址,链上可见的人账与链上不可见的门罗币收款之间便被一座台账 "桥梁" 连接起来。虽然门罗币在链上隐藏收款人与金额,但兑换服务为执行结算,天然需要知晓资金应发送至何处,这一必要信息一旦与网络元数据合并留存,便使原本相互隔离的两类信息发生关联。
3.2 正向关联与反向关联
关联的方向并非单向。在将门罗币兑换为其他资产的完成订单中,Hudson Rock 识别出 9187 笔记录保留了外发交易的哈希,即服务方向用户发送门罗币后,其后续在以太坊等公开链上兑出时留下了可追溯的外发交易。据此,一笔门罗币兑换以太坊的订单,可将接受的门罗币入账与公开链上的以太坊收款地址、时间信息及网络元数据联系起来。虽然服务方的门罗币入账地址并不会公开泄露发起用户的钱包,但调查者仍可据此在公开链上检视兑出地址。
分析还观察到若干跨表重叠现象:1328 个 IP 同时出现在门罗币输出订单与其他资产订单中,130 个会话标识横跨多个 IP,261 个门罗币收款地址出现在来自多个 IP 的订单中。这些重叠关系在关联分析中属于可用的线索,但无法据此直接判定身份。VPN、Tor、网络地址转换与自动化集成都会扭曲这些信号,收款地址被多个 IP 使用也可能反映托管收款或聚合服务的存在,而非同一人的多次操作。Hudson Rock 明确指出,识别具体身份需要交易所 KYC 数据或依法取得的服务商记录等佐证,泄露数据本身无法完成对 IP 背后人员的指认,也无法追踪门罗币后续的转出或归因原始资金的真正发送者。
3.3 标注的未证实属性
数据集中部分大额订单带有来源标签,如 "Poloniex Hacker""DCENT Wallet Hacker""Theft" 及 "Tornado.Cash: 100 ETH" 等。按标签归类,标记为 Poloniex 黑客的六笔桥接取款合计约 1025047 美元,共享同一门罗币收款目标;标记为 DCENT 钱包黑客的三笔以太坊兑换门罗币订单合计约 902627 美元;标记为 Theft 及混币器相关的七笔订单合计约 823397 美元,在约 58 分钟内完成;另有一个标记为 Theft 的存款方关联 360 笔订单、合计约 1720820 美元,发往 13 个门罗币收款地址;Tornado.Cash 标签则横跨 25 笔订单、合计约 356 万美元,且与前述七笔订单存在重叠。
Hudson Rock 对这些标签持明确保留态度:标签来自泄露文件本身,分析方并未验证其中任何一个钱包确属犯罪者所有。Poloniex 在 2023 年 11 月曾发生公开记录的黑客事件,据报道流出资金超过 1 亿美元,但该历史事件并不能自动证明本次泄露中被打上该标签的钱包与其相关;DCENT 于 2026 年 9 月披露了未经授权的 App 钱包转账并配合调查,但其披露同样不意味着这些兑换涉及被盗资金。混币器关联本身亦不能证明犯罪活动。此外,WhiteArmor 关于费用虚高的指控与数据集汇总存在出入 —— 其声称有 13190 笔订单高于公布费率,而汇总记录显示为 11098 笔。分析方表示此类指控需另行审计,未将其作为已证实的事实采信。这一部分的分析表明,泄露文件中的语义标签属于待验证的假设,不能直接作为归因或罪证使用。
4 隐私边界:链上隐私未被突破
4.1 关联问题而非解密问题
事件最需要澄清的一点是:门罗币的链上隐私并未因此被突破。Hudson Rock 的分析结论明确表示,该泄露未显示门罗币密码学存在任何漏洞,也未涉及门罗币链上数据的解密。门罗币在链上隐藏收款人、发送关系与金额;泄露的是兑换服务在链下保存的订单台账,即公司在透明链与隐私链之间转移资产时自行记录的那部分数据。换言之,问题不在于门罗币的加密机制被破解,而在于一个中间服务方把本应各自独立的信息合并保存于一处,并在安全防护不足时使其整体外泄。
这一区分具有方法论意义。门罗币的隐私保护并不阻止中间服务方记录客户自愿提供的收款目标。兑换服务必须知道资金送往何处才能完成结算,这与门罗币能否在链上隐藏该信息是两个层面的问题。链上协议无法约束服务方在链下如何记录、保存与保护其业务数据。据此,本事件的实质是链下数据治理问题,而非链上密码学问题,其风险属性属于关联性隐私损失,而非解密性隐私损失。
4.2 链下台账的性质与局限
链下台账的存在是兑换服务正常运转的必然产物,但其安全属性明显弱于链上协议。链上协议的隐私保护由公开验证的密码学算法与全网节点共同维护,任何单一主体都难以篡改或突破;链下台账则由单一服务方持有,其保密性取决于该方的存储策略、访问控制、备份管理与安全运维。一旦服务方被入侵、内部泄露或被迫外传,台账中的全部关联信息便可能整体暴露。本次事件中,勒索组织以数据公开为筹码提出索价,正是利用了链下台账的这一脆弱性。
同时,链下台账的价值也有明确边界。如前所述,台账中的 IP 并不等同于人的身份,字段组合只能建立关联线索,不能完成对 IP 背后自然人的指认,也无法追踪门罗币后续在链上的转移。链下台账的关联价值只有在与其他来源(如交易所 KYC 记录或依法取得的服务商资料)相互印证时才可能转化为身份指向。因此,对该事件的准确描述应是将链下关联信息暴露于攻击者,而非门罗币用户被直接解密。
5 主要风险类型与传导路径
5.1 定向网络钓鱼
对受影响用户而言,最直接且影响面最广的风险是定向网络钓鱼。泄露数据中包含真实订单的金额、时间与收款地址,攻击者持有这些真实明细后,可据此伪造高仿真度的客服或退款消息。由于消息中引用的订单信息与用户真实交易完全一致,用户辨别真伪的难度显著上升。此前的多起案例已经证明,单条伪造告警即可导致用户钱包被清空。反网络钓鱼技术专家芦笛指出,泄露内容中的真实金额、时间与收款地址,恰恰是构造高仿真伪造退款或客服消息所需的核心素材,攻击者不需要破解任何密钥,只需将台账中的字段组合成看似可信的对话,便足以诱导用户在非正规渠道提交助记词或私钥。换言之,本次泄露将兑换服务的数据安全缺陷转化为面向用户的钓鱼风险,且这种风险的制作成本极低,传播效率却很高。
Hudson Rock 未发现窃密软件在本事件中发挥作用,这一判断提示,泄露本身即构成钓鱼素材的来源,攻击者无须额外技术手段即可复用。对用户而言,任何未经主动联系而声称可帮助追回资金或验证交易的消息,都应当被默认视为可疑。
5.2 追溯与去匿名化风险
另一类风险是追溯与去匿名化。借助泄露台账,调查者或攻击者可将透明链上的人账与门罗币收款地址及网络元数据建立对应关系,从而在公开链上还原一段资金流动的起点与去向。在门罗币兑换以太坊的方向上,外发交易哈希的存在使兑出地址在以太坊上可被检视,进而可对其后续活动进行链上追踪。虽然这无法直接指认自然人,但会显著压缩用户在门罗币与公开链之间转移资金时的匿名空间。
需要强调的是,这种去匿名化是概率性、关联性的,而非确定性的。共享网络、VPN 与 Tor 出口会稀释 IP 与个体的对应关系,且台账无法证明收款地址确实由发起请求的用户控制。其危害更多体现在将原本相互隔离的信息片段合并,为针对性分析提供起点,而非直接给出身份结论。即便如此,对于重视隐私的用户而言,关联空间的压缩本身即构成实质风险。
5.3 已删除数据的存续
泄露数据还暴露了一个被忽视的问题:声称已删除的数据可能仍在存续。Hudson Rock 在数据集中识别出 4002 笔完成订单,其 "userDeletedAt" 字段有内容,即用户侧标记为删除的记录仍保留在导出文件中,其中 3180 笔同时包含人账交易哈希。该字段名称本身不能证明服务方存在违法留存,也不能确定 Wagyu 对删除作出的具体承诺,但它表明,曾认为已清除使用记录的用户,其订单数据仍可能出现在文件与备份中。
这一现象将数据治理中的 "删除" 定义问题具体化。所谓删除,需要明确究竟指用户界面的记录隐藏、业务库的物理清除,还是备份与日志的全量清除。若服务方只在界面层面隐藏记录而未在存储层同步清除,用户便会形成删除已生效的错误预期。在隐私币场景中,这种预期与现实之间的落差具有更强的危害性,因为用户选择隐私币本身即包含了对历史记录不被留存或可被清除的信任。
6 对隐私币生态与安全实践的启示
6.1 元数据留存与威胁建模
本事件的核心启示在于,元数据留存是任何以金融隐私为卖点的服务都必须纳入威胁模型的关键维度。据 DiMiao,CN 分析,隐私币的链上协议只能保障链上数据的保密性,无法约束服务方在链下对业务元数据的采集、合并与留存;若服务方将人账哈希、收款地址与网络元数据长期并列保存,链上密码学的保护便在服务边界处失效。因此,威胁建模不能止步于协议层面,而应将服务端元数据的生命周期纳入考量,明确各类字段的采集目的、保存期限与访问范围。
Hudson Rock 在结论中提出了可操作的方向:平台应尽量减少 IP、会话与收款地址被并列保存的时长,将敏感数据与遥测数据分离存储,并对日志与备份中的 "删除" 作出统一定义。这些建议的共同逻辑是缩小单点泄露时的关联半径,使即便发生数据外泄,攻击者能建立的有效关联也尽量有限。元数据最小化并非要求服务方放弃运营所需的数据,而是要求其在满足结算需求的前提下,压缩关联信息的聚合程度与存续时间。
6.2 服务运营方的数据治理
对服务运营方而言,本次事件提示数据治理应成为与资金安全并列的投入方向。运营方在回应中将 IP 收集视为 JavaScript 交互的必然结果,这一辩解在技术上成立,但并未正面回应问题的实质:真正需要审视的不是是否收集了 IP,而是为何要将 IP 与收款地址、交易哈希长期并列保存于单一台账,以及为何未对如此敏感的数据实施更严格的访问控制与最小化策略。运营方的回应也未能说明数据是如何被获取的,以及是否已向受影响用户履行告知义务。
更为关键的是,运营方在事件中的公开陈述与实际数据存在张力。其声称泄露数据 "大部分无用",但 Hudson Rock 的分析表明,4002 笔完成订单仍保留 IP 与收款地址,且大量订单可在公开链上形成关联。这一落差提示,服务方对自身数据价值的评估可能显著低估,而这种低估会直接削弱其采取防护措施的动力。对以隐私为卖点的服务而言,数据治理能力本身就是产品可信度的组成部分,缺失这一能力,链上隐私的品牌承诺便难以兑现。
6.3 用户侧防护
对用户而言,该事件提供了若干具体可执行的防护原则。其一,不应假设无 KYC 兑换服务会彻底不保存任何关联数据,服务方为结算而获取的地址与网络信息天然存在留存可能,用户应据此调整对服务隐私承诺的预期。其二,对任何未经主动联系而出现的追回、验证或退款消息,应一律视为可疑,不在非正规渠道提交助记词、私钥或进行转账。其三,对于历史记录的清除诉求,应意识到界面删除与存储层清除之间可能存在的差异,避免形成删除已生效的错误预期。其四,涉及隐私资产的敏感操作,宜通过 Tor、VPN 等途径降低网络元数据与个人身份的关联,并审慎评估所使用服务的信誉与数据治理水平。
7 结语
Wagyu 数据泄露事件提供了一个观察链上隐私与链下风险边界的典型案例。事件并未突破门罗币的密码学保护,其风险集中于兑换服务在链下保存的订单台账 —— 台账将公开链人账、门罗币收款地址与网络元数据串联,使原本相互隔离的信息发生关联,并进而转化为面向用户的定向网络钓鱼、追溯去匿名化与已删除数据存续等多重风险。这一事件表明,隐私币用户所获得的匿名性,并不取决于链上协议本身,还取决于其出入链过程中所依托的每一层服务的数据治理水平。
对隐私币生态而言,该事件的启示在于,元数据留存应被纳入所有以金融隐私为卖点的服务的威胁模型,服务方应以最小化关联信息聚合、缩短敏感数据存续、明确删除边界为方向改进数据治理,用户则应基于对服务数据实践的清醒评估采取防护措施。只有链上协议与链下治理同步改进,隐私币的隐私承诺才能从设计层面真正延伸到用户的使用全过程。
编辑:芦笛 (公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号