首页
学习
活动
专区
圈层
工具
发布
综合排序丨最热优先丨最新优先
时间不限
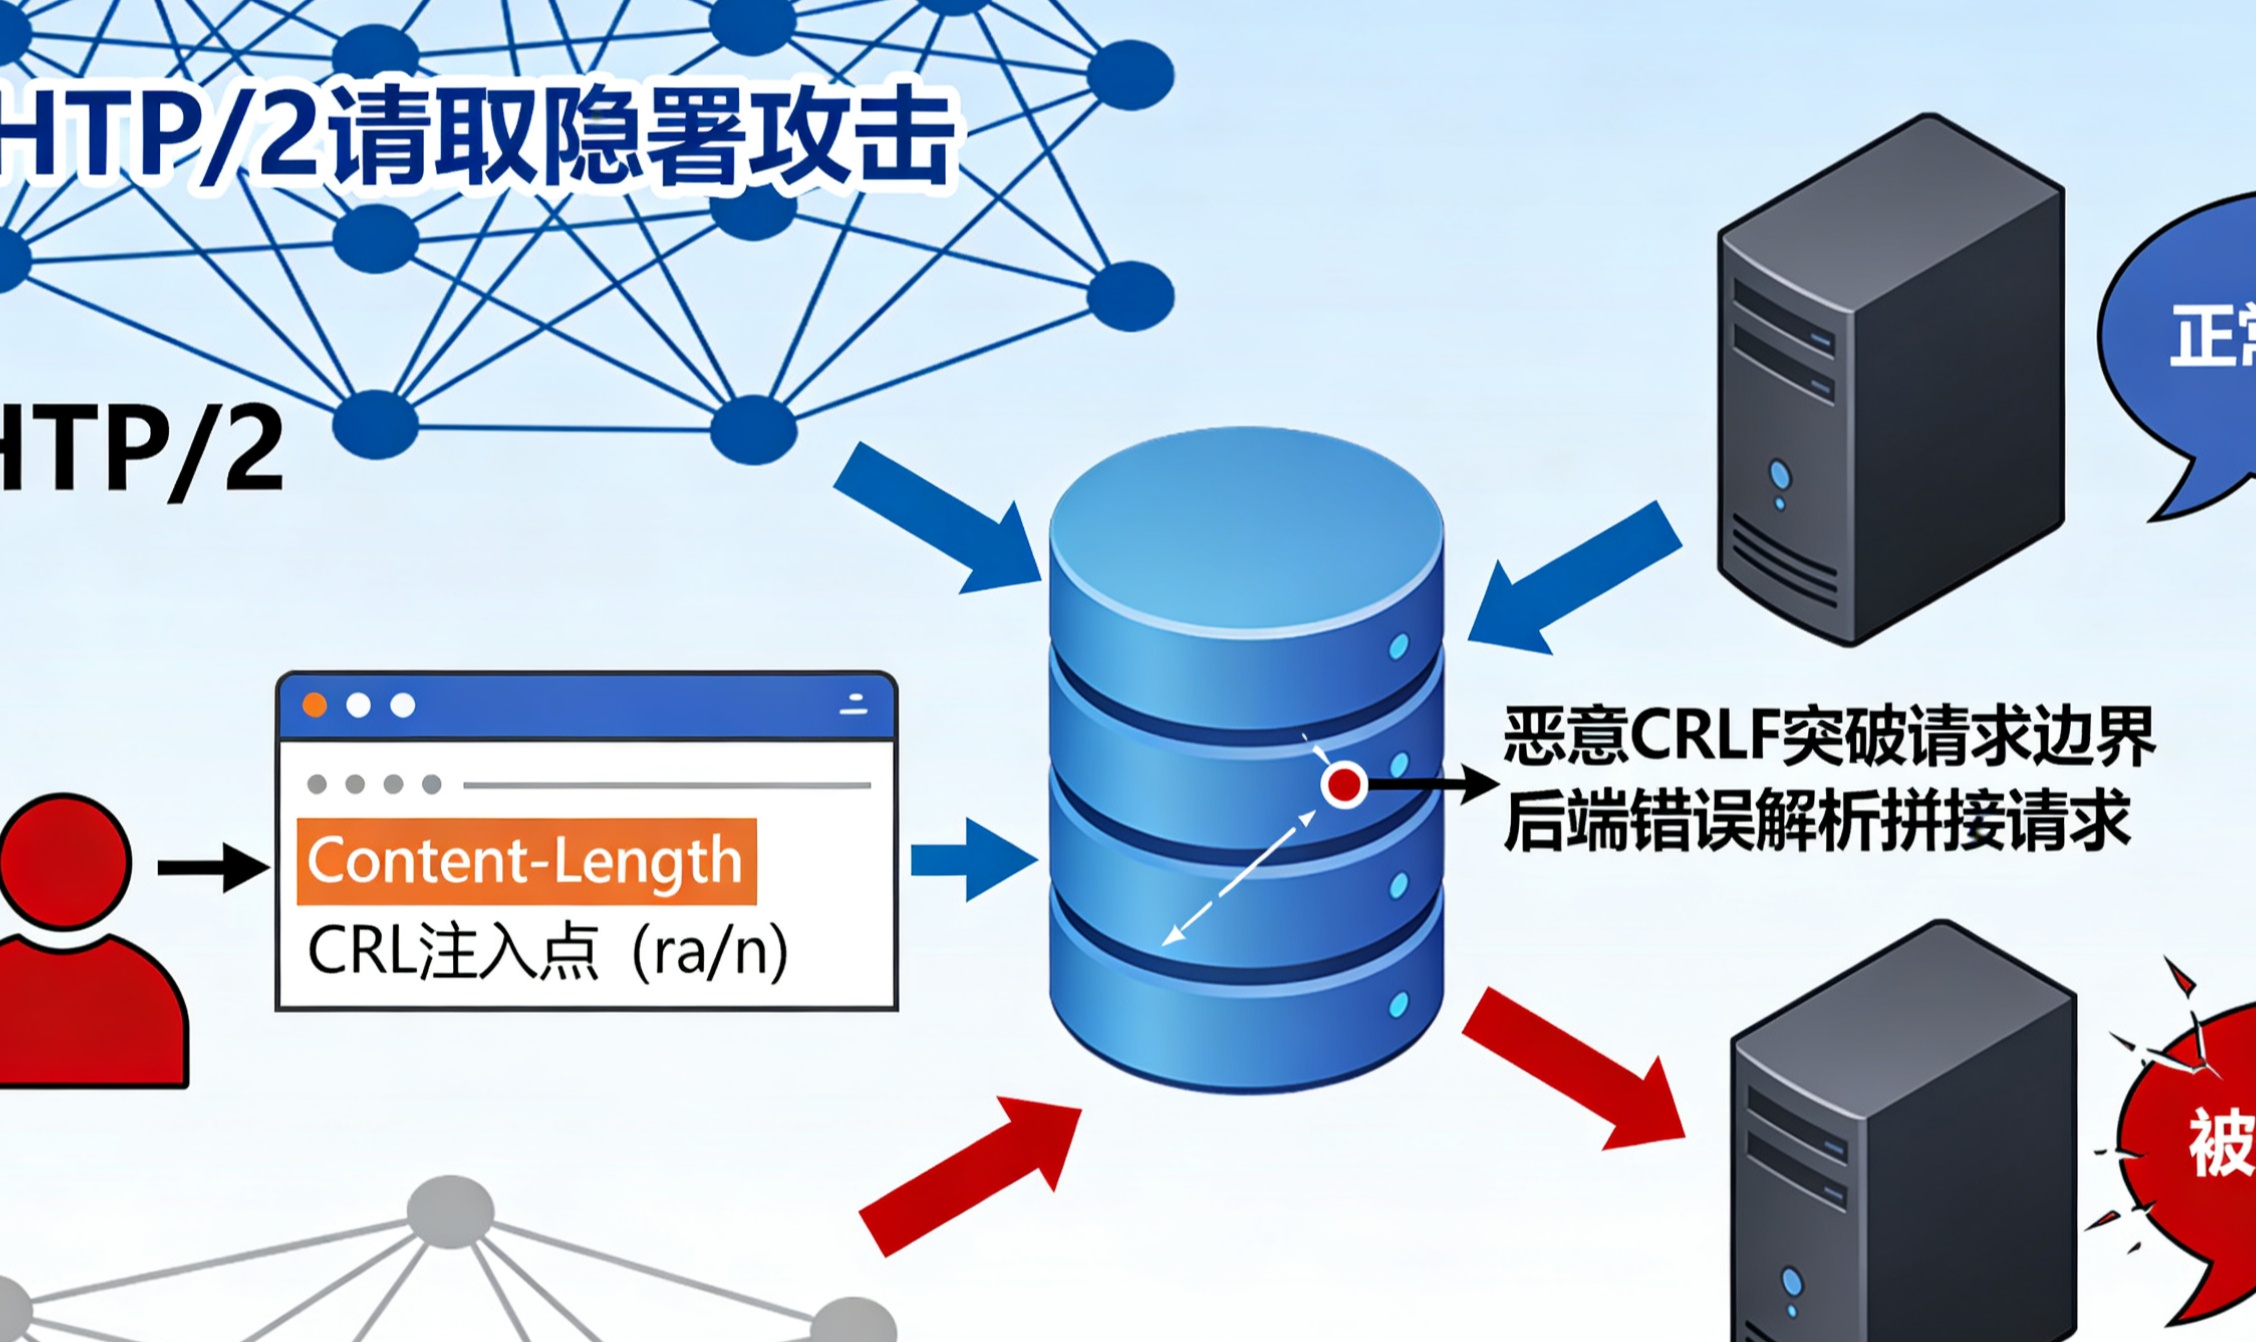
HTTP/2 请求走私:当现代协议遭遇传统威胁
现代浏览器通常不支持h2c(安全原因),但服务器可能仍支持。h2c伪装/隧道原理:当客户端(攻击者)向反向代理发送一个请求升级到h2c的HTTP/1.1请求时。 此时,代理认为连接协议已更改(可能为非HTTP),不再检查后续通过此连接隧道传输的内容。攻击者现在可以通过这个建立的HTTP/2隧道直接向后端发送任意HTTP/2请求,绕过代理的检查和限制。 HTTP/2隧道请求被禁止的/private路径。 禁用或正确处理h2c:如果不需要,禁用h2c支持。如果需要,确保代理正确处理h2c升级请求,而不是盲目转发。 无论是利用Content-Length头部欺骗后端的H2.CL攻击,还是通过CRLF注入伪造请求的狡猾手法,抑或是利用h2c升级机制建立直接隧道的隐蔽方式,这些技术都揭示了同一个核心问题:系统的安全性取决于最薄弱环节的实现质量
Neolnfra
2025-12-04
6941
标签:
Request Smuggling Via HTTP/2 Cleartext
也称为HTTP去同步)攻击,但它仍然允许您绕过重要的边缘服务器访问控制,在使用WebSocket支持测试服务时,这是一个很好的补充 但是如果我们不需要欺骗后端,只需要通过设计维护一个基于HTTP的TCP隧道呢 如果边缘代理不知道h2c,它会转发客户端的h2c升级请求吗? 如果边缘代理成功地将我的h2c升级转发到后端服务器并且该服务器接受了该升级,我可以绕过提供的TCP隧道中的代理限制吗? NGINX反向代理上的端点发送HTTP/1.1升级请求 代理将升级和连接头转发到后端,后端以"101交换协议"响应,并准备接收HTTP2通信 从后端接收到101响应后,代理将连接"升级"到非托管TCP隧道 ,h2cSuggler发送对受限/标志的附加请求 不再监视TCP隧道中的通信的代理将请求转发到后端服务器 服务器使用标志进行响应 如上所示,我们成功绕过了代理的访问控制来访问私有端点(在这里试用该工具和 ,您可以执行原始攻击,它将沿着每个代理创建的一系列中间TCP隧道传递数据 通过这种类型的请求走私("隧道走私")您可以通过HTTP/2复用发送任意数量的请求,此外正如我们从先前的研究中所知,HTTP请求走私会导致各种各样的攻击
Al1ex
2022-12-22
1.9K0
标签:
利用ICMP进行命令控制和隧道传输
在这篇文章中,你会了解到通过ICMP命令控制和ICMP隧道进行数据窃取的RED TEAM行动,使用这两种方法在网络中产生的畸形流量,有助于规避防火墙规则。 利用ICMP协议进行命令控制 我们发布的很多内容中都讨论了C2通道,又叫做命令控制,具体内容可以在这里找到。而在这篇文章中,你会了解到如何将ICMP协议用作命令控制通道。 和我们预期的结果完全一样,而且由于数据是利用PING请求/回复报文通过网络层传输,因此并不需要指定服务或者端口。这种流量是无法被基于代理的防火墙检测到的,因此这种方式可能绕过一些防火墙规则。 ? ICMP隧道搭建 ICMP隧道是指将TCP连接通过ICMP包进行隧道传送的一种方法。在此我们会获取一个被封装到ICMP包中的ssh会话。 通过ICMP连接SSH 到这里应该通过ICMP包建立了一个点对点隧道。服务端的隧道IP是10.0.0.1,客户端的隧道IP是10.0.0.2。
FB客服
2019-08-21
2K0
标签:
利用DNS隧道构建隐蔽C&C信道
实现DNS隧道的关键要点: (1)、规避DNS缓存机制 (2)、可利用DNS查询类型及其载荷编码 (3)、如何应道域名系统采用的C/S机制,即Server不可能发起连接——Client会定时向Server 相关介绍请参考利用DNS隧道进行隐蔽通信和远程控制。 (1)、dns2tcp:支持直连模式的DNS隧道,只实现了简单的DNS隧道,相关命令和控制服务需要自行搭建,且已在kali系统中直接集成。 (3)、测试隧道是否建立成功并可以数据数据(非必须) 1)、在服务端搭建一个Openssh-Server,即搭建SSH服务端并配置SSH登录,相关详细操作可参考利用SSH隧道加密、隐蔽C&C通信流量。 ,本次实验直接生成最简单PowerShell利用脚本 ? 五、总结与思考 本文方式实现的利用DNS隧道构建的隐蔽C&C信道较为隐蔽,因为DNS协议是当前网络中重要部分之一。大部分企业网络总会允许内网与指定DNS服务器(受信任)的查询、请求数据流量。
FB客服
2019-07-29
4K0
标签:
高效利用隧道代理实现无阻塞数据采集
本文将向您介绍如何通过使用隧道代理来解决这一问题,并帮助您成为一名高效、顺畅的数据采集专家。  1.了解隧道代理  首先,我们需要明确什么是隧道代理(tunnel proxy)。 3.配置代理设置  根据所选隧道代理提供商的要求,进行以下配置:  -获取分配给您的IP地址、端口号等信息;  -在爬虫程序中添加相应代码或使用专门工具来实现请求通过该隧道代理发送;  4.多线程与异步处理 这样能够最大化地利用系统资源。  5.设置适当延迟时间  在访问目标网站时,请确保设置适当且不过于频繁的延迟时间(例如每次请求之间休眠几秒钟)。 借助隧道代理技术,您可以高效利用无阻塞的方式进行数据采集。通过选择可靠稳定的提供商、合理配置代理设置、使用多线程和异步处理,并结合适当延迟时间与监控调试等策略,您将成为一名出色的数据采集高手。
用户614136809
2023-08-30
3890
标签:
利用SSH隧道技术穿越内网访问远程设备
通过 ssh 的端口转发(又称 ssh 隧道)技术,可以实现这种远程调试功能。 下文中,sshc 指 ssh 客户端,sshd 指 ssh 服务器。 利用 ssh 隧道建立远程调试环境 组网环境下设备角色如下: 代理机:把一个具有公网 IP 的中间服务器用作 ssh 代理,将这台代理机称作代理 A(Agent)。 在代理机 shell 中查看是否有未关闭的 ssh 隧道: sudo netstat -anp | grep 10022 若打印形如: tcp 0 0 0.0.0.0:10022 关闭 ssh 隧道既可在代理机 A 上进行(关闭相应的 sshd 进程),也可在目标机 T 上进行(关闭相应的 ssh 进程) 4. 每次只能访问一台目标机。 为保证安全,打开 ssh 隧道时尽量使用无登录权限的用户,并且此用户的密码建议经常更新 5.
叶余
2019-11-21
5.4K0
标签:
一文读懂利用PWNAT建立通信隧道
PWNAT 是一款非常好用的通信隧道创建工具。可以帮助用户在两个 NAT 网络中建立直接连接,而无需使用中介服务器或者端口映射。 查看帮助 pwnat -h 参数说明 参数名称 参数所代表的含义 -c pwnat 客户端所使用的参数,用以与服务器端连接 -s pwnat 服务器端所使用的参数,用以与客户端连接 -6 通信隧道使用
逍遥子大表哥
2025-09-03
4310
标签:
黑客利用DNS隧道技术扫描漏洞并实施攻击
黑客通常使用 DNS 隧道绕过网络防火墙和过滤器,利用这种技术进行指挥和控制(C2)以及虚拟专用网络(VPN)操作。DNS 隧道技术也有合法的应用,如绕过审查。 通过 DNS 隧道进行数据外渗和注入,图源:Unit 42 Palo Alto Networks 的 Unit 42 安全研究团队最近在涉及受害者跟踪和网络扫描的恶意活动中发现了更多使用 DNS 隧道的情况 TrkCdn 业务中使用的域名的生命周期,图源:Unit 42 Unit 42 的报告还强调了一个类似的活动,该活动利用 DNS 隧道跟踪垃圾邮件的发送,被称为SpamTracker。 SecShow 活动 分析人员发现的第二个活动代号为「SecShow」,利用 DNS 隧道扫描网络基础设施。 攻击者会在 DNS 查询中嵌入 IP 地址和时间戳,以绘制网络布局图,发现潜在的配置漏洞,并利用这些漏洞进行渗透、数据窃取或拒绝服务。
FB客服
2024-05-17
8600
标签:
利用Python隧道爬虫ip轻松构建全局爬虫网络
别担心,今天我来分享一个利用Python隧道爬虫ip实现的方法,帮助你们轻松搭建全局爬虫ip网络,解决反爬的难题 首先,我们要明白什么是隧道爬虫ip 隧道爬虫ip,顾名思义,就是在网络上建立起一个隧道来隐藏我们的真实 通过这个隧道,我们能够实现通过爬虫ip服务器发送和接收网络请求。这就为我们构建全局爬虫ip网络提供了便利。 那么,我们该如何利用Python来实现隧道爬虫ip呢?接下来,我将给你们一个简单的指南。 前者用于发送HTTP请求,后者用于实现爬虫隧道ip。 通过以上几个简单的步骤,我们就能实现利用Python隧道爬虫ip来构建全局爬虫ip网络了。这样,我们就能轻松地解决网站反爬的问题,顺利完成数据爬取任务。 总结一下,利用Python隧道爬虫ip实现全局爬虫ip网络其实并没有想象中的那么复杂。选择好爬虫ip提供商、安装必要的Python库、编写代码实现爬虫隧道ip,你就可以顺利地爬取数据了。
华科云商小徐
2023-12-16
3940
标签:
利用SSH隧道加密、隐蔽C&C通信流量
在Windows平台下使用Plink.exe工具的SSH功能搭建SSH隧道。 2.1 SSH隧道介绍 SSH 会自动加密和解密所有 SSH 客户端与服务端之间的网络数据。 SSH隧道的实现主要使用SSH的参数配置进行端 口转发,即将所需传输的数据内容通过加密的SSH隧道进行转发。 快速部署后期漏洞利用模块,内置模块有键盘记录、 Mimikatz、绕过UAC、内网扫描等等,并且能够适应通信躲避网络检测和大部分安全防护工具的查杀,简单来说 Empire类似于渗透神器Metasploit PowerShell利用脚本 注:生成的Powershell代码直接复制并保存,以备在受控windows主机(win7、win10)执行。 (3) 利用SSH的端口转发搭建SSH隧道。 (4) 配置C&C和SSH参数使二者配合实现加密、隐藏恶意流量的目的。 本文思想源于FreeBuf大神"興趣使然的小胃",特此感谢。
FB客服
2019-07-22
2.9K0
标签:
问题归档专栏文章快讯文章归档关键词归档开发者手册归档开发者手册 Section 归档
