
首页
学习
活动
专区
圈层
工具
发布
综合排序丨最热优先丨最新优先
时间不限
常见网络边界安全防护设备,核心功能和应用场景
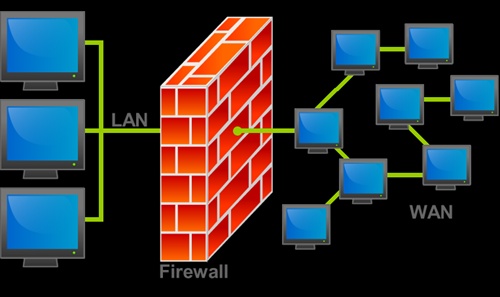
和中科技认为网络边界是内外网交互的“出入口”,也是攻击最集中的区域。这类设备的核心目标是“过滤危险流量、允许合法访问”,常见设备包括传统防火墙、NGFW、WAF、抗DDoS设备等。 1.传统防火墙(Firewall)传统防火墙是最早的边界防护设备,也是企业网络的“基础门岗”。它基于TCP/IP协议栈的网络层(三层)和传输层(四层)进行访问控制,通过预设规则判断流量是否允许通过。 •网络地址转换(NAT):将内网私有IP转换为外网公有IP,隐藏内网拓扑,减少暴露面。应用场景:中小企业边界防护的“入门配置”,常部署在路由器与内网交换机之间,控制内外网基础访问。 应用场景:中大型企业、政府机构的边界核心防护设备,可替代传统防火墙+独立IPS的组合,减少设备部署数量和运维成本。 以上是常见的网络边界安全防护设备,核心功能和应用场景!
用户11931848
2025-11-27
1.5K0
标签:
基于腾讯iOA的企业安全防护体系融合升级指南:从边界防御到无边界纵深防护
某金融企业遭遇供应链攻击,攻击者利用第三方合作商的合法凭证突破边界防火墙后,在内部网络横向移动长达三周未被察觉。 一、传统防护体系的瓶颈:边界失效与内网盲区 当前主流企业安全架构普遍依赖“防火墙+终端+审计”的三层模式,虽满足等保合规基线,却面临两大致命短板: 静态边界的坍塌:传统防火墙基于IP和端口策略构筑的“护城河 内网信任滥用:一旦突破边界,攻击者可在“可信内网”中肆意横向移动。 业务隐身:暴露面收敛革命 SDP网关实现业务系统“不可见”:外部扫描仅见网关IP,真实业务端口完全隐藏 单包授权协议(SPA)技术:未认证设备发送的TCP/UDP包直接被丢弃,从网络层阻断探测46 ,需重构三层防护逻辑: ▶ 边界层:防火墙与iOA的联动控制 防火墙策略瘦身:AF防火墙仅保留DDOS防护等基础能力,放行所有用户流量至iOA网关 iOA执行七层精细化控制:基于身份与应用类型动态放行
熊猫钓鱼
2025-08-07
1.1K0
标签:
PHP 漏洞边界防护实践
摘要: php2shell 漏洞(CVE-2026-109618、CVE-2026-109619)通过特制 multipart POST 请求触发,防护关键是在网络边界识别并拦截异常流量。 二、边界防护为什么有效 把防护放在网络边界有一个直接好处:攻击流量在到达运行 PHP 的主机之前就被过滤,不依赖主机是否已打补丁。 虚拟补丁:在不改动源站的前提下,于网络层拦截针对已知漏洞的攻击流量,为升级争取窗口。 边界防火墙:高级版以上支持集成 NAT 能力的边界防火墙,对进出流量进行管控。 六、边界防护之后仍要升级 PHP 边界防护解决的是"攻击流量进不来",但 PHP 官方已明确本次漏洞没有完整缓解方案,升级到安全版本才是根治。 腾讯云云防火墙的 IPS 实时拦截、虚拟补丁与暴露面分析,可阻断攻击并收敛入口,配合网络日志溯源形成闭环。但边界防护是过渡手段,升级 PHP 到安全版本才是根治。
hollyx
2026-10-23
2380
标签:
私有云边界网络部署实践
;实际应用中,大多数云业务通信场景都需要依赖安全、NAT、负载等边界设备组合使用来实现,云承载网络中与边界设备对接的Leaf节点我们通常定义为Border角色。 云网络中的Border角色如何与防火墙、负载均衡为典型的边界设备进行对接实现不同VPC租户业务需求,是私有云网络设计中一个关键问题。 Border边界网络对接方案简介在私有云网络解决方案中,低时延交换机作为Border角色支持VLAN与VXLAN之间、VXLAN与VXLAN之间的映射和封装转换;采用“共享VTEP+物理横联设计”和“不同 VTEP+无横连设计”两种基础架构设计,并可以进行混合部署使用;案例01、需求承载网的Border设备与边界两台防火墙、边界出口路由器旁挂对接,同时保证设备和链路层面的高可用性;承载网的Border设备同时下挂 (该方案适用于防火墙双主、部分主备场景以及采用静态路由方式的对接场景)<Border部署方案二>两台Border配置不同的VTEP地址,利用物理三层接口以及三层子接口和边界防火墙和边界路由器对接;同时组建
星融元Asterfusion
2023-11-14
24.1K0
标签:
网络边界安全ACL基本配置
网络边界安全ACL基本配置 前言 作者:神的孩子都在歌唱 企业网络中的设备进行通信时,需要保障数据传输的安全可靠和网络的性能稳定,网络安全很重要。 访问控制列表ACL(Access Control List) 可以定义一系列不同的规则,设备根据这些规则对数据包进行分类,并针对不同类型的报文进行不同的处理,从而可以实现网络访问行为的控制、限制网络流量 、提高网络性能、防止网络攻击等。 搭建ospf网络 R1 [Huawei]ospf 1 [Huawei-ospf-1]area 0 [Huawei-ospf-1-area-0.0.0.0]network 192.168.9.0 0.0.0.255
神的孩子都在歌唱
2025-03-05
5620
标签:
Trellix 网络威胁防护 (NX) FireEye
Trellix Network Security 是一种有效的网络威胁防护解决方案,可准确检测并立即阻止隐藏在互联网流量中的高级、有针对性和其他规避性攻击,从而帮助企业最大限度地降低代价高昂的入侵风险。 使用 Trellix Network Security,您可以有效地抵御当今网络威胁,无论这些威胁是:利用 Microsoft Windows、 Apple OS X 或应用程序漏洞。 Trellix 网络威胁防护设备有多种外形尺寸、部署方式和性能供您选择。它通常 部署在下一代防火墙、入侵防御系统(IPS)和安全网关(SWG)等传统检测互联 网流量的安全设备后面。
特别关注外国供应商
2025-06-26
5720
标签:
EDR 终端防火墙实践:边界防护之外,内网主机网络管控的能力与落地痛点
引言传统网络安全架构中,硬件、下一代防火墙部署在互联网出口,负责外网出入口 IP、端口访问控制。但攻防实践表明,钓鱼邮件、系统漏洞可以绕过边界,将恶意载荷投递到内网终端。 主流 EDR / 端点安全产品普遍内置终端防火墙组件,运行在主机网络协议栈之上,直接管控本机进出流量,作为边界防护的重要补充。 3 三类网络防护能力对比网关防火墙、操作系统自带防火墙、EDR 终端防火墙属于互补关系,不存在互相替代。 表格防护类型部署位置管控对象核心局限性硬件边界防火墙网络出口网关全网进出流量无法感知终端内部进程行为,仅管控网关流量操作系统自带防火墙单台终端整机本机 IP、端口缺少集中策略分发、统一日志汇总,大规模运维成本高 4 总结思考终端防火墙不是简单的断网开关,它是 EDR 纵深防御体系下主机侧网络访问控制组件,用于边界被突破之后,约束威胁在内网横向扩散,管控终端违规网络行为。
zz防护录
2026-09-29
2090
标签:
混合办公时代,内网边界失效后企业该怎么防护?
一、边界失效带来的三重安全挑战 过去二十年,企业安全主要依赖"城堡与护城河"模型——在办公网络边界部署防火墙,默认"进了内网就是可信的"。 原因在于 VPN 本质上仍是"边界延伸"思路——它把内网的信任边界通过网络隧道延伸到员工家中,一旦隧道建立,用户在内网中的访问范围往往缺乏细粒度限制。 三、重新设计防护:零信任的三条主线 零信任的核心思想可以概括为一句话:永不信任,持续验证。它不再以网络位置作为信任依据,而是对每一次访问请求都进行身份验证、授权和持续监控。 结语 内网边界的失效,不是安全的终点,而是防护思路升级的起点。 与其执着于把边界修得更厚,不如转向"以身份为中心、以验证为常态"的零信任架构,从持续信任评估、动态访问控制到网络隐身,逐层重建无边界环境下的安全能力。
克劳德2048
2026-09-08
2010
标签:
web网络安全防护方案
这里就跟大家聊聊web网络安全防护方案。Web网络安全分为两大类:  · Web服务器的安全性(Web服务器本身安全和软件配置)。   这样,攻击计算机或网络上的其他软件可行方案就极为有限了。  · 安装最新的安全补丁并时刻关注漏洞的最新动态。  · 删除默认示例并避免安装类似的示例。   直接部署在Web服务器上的防火墙软件可以为服务器提供额外的防护。  Web应用防火墙。Web应用防火墙(WAFs)是具有Web流量深度检查功能的设备。 但是我们在日常使用的过程中常受到网络攻击的威胁,针对服务器的安全防护方案如下:  一、 及时安装系统补丁  ​不论是Windows还是Linux,任何操作系统都有漏洞,及时地打上补丁避免漏洞被蓄意攻击利用 安装网络杀毒软件:现在网络上的病毒非常猖獗,这就需要在网络服务器上安装网络版的杀毒软件来控制病毒传播,同时,在网络杀毒软件的使用中,必须要定期或及时升级杀毒软件,并且每天自动更新病毒库。  
德迅云安全-李康强
2023-06-25
2.1K0
标签:
网络入侵防护系统深度选型指南
概述 在数字化转型加速的今天,网络安全已成为企业不可忽视的重要议题。网络入侵防护系统(IDS)作为网络安全的一道防线,能够检测和响应潜在的网络攻击,保护企业免受恶意软件、黑客攻击等威胁。 本文将深入探讨华为云和腾讯天幕的网络入侵防护产品,为企业提供一份详尽的选型指南。 腾讯天幕网络入侵防护系统 产品特点 云原生:腾讯天幕的IDS解决方案专为云环境设计,提供云原生的安全防护。 华为云网络入侵防护系统 产品特点 全面监控:华为云提供的IDS解决方案能够全面监控网络流量,及时发现异常行为。 实时分析:实时分析网络数据,快速识别和响应安全威胁。 结论 选择网络入侵防护系统时,企业需要综合考虑产品特点、技术优势、安全需求、技术兼容性、成本效益和用户体验等多个因素。 华为云和腾讯天幕都提供了强大的网络入侵防护解决方案,企业应根据自身需求和预算,选择最合适的产品。
gavin1024
2025-07-29
3980
标签:
问题归档专栏文章快讯文章归档关键词归档开发者手册归档开发者手册 Section 归档