
首页
学习
活动
专区
圈层
工具
发布
综合排序丨最热优先丨最新优先
时间不限
专网为什么还会发生违规外联?
然而,在实际运维过程中,仅依靠物理隔离和传统网络边界控制,并不能完全避免违规外联风险。 因此,企业需要从终端控制、网络准入、资产识别以及行为审计多个方面建立完整的违规外联防护体系。本文将围绕专网违规外联问题,分析风险来源以及如何构建多层次安全防护体系。 二、构建专网违规外联防护体系的核心思路面对复杂的违规外联场景,单一安全措施往往难以覆盖全部风险。更有效的方法是建立:终端控制 + 网络准入 + 外联检测 + 审计追踪的多层防护体系。 外联行为快速处置当发现违规外联行为时,可以:禁用网络接口;隔离风险终端;锁定设备状态;保存事件日志。避免风险持续扩大。六、违规外联监测:发现风险并实现追踪安全防护不仅需要阻止风险,也需要发现风险。 违规外联问题,本质上是:终端行为不可控、网络资产不可见、安全事件不可追溯。因此,企业需要构建覆盖:网络准入;资产管理;终端控制;外联监测;日志审计;的一体化防护体系。
id小杨
2026-08-10
3020
标签:
怎么防止涉密电脑违规外联?1招教你防护数据安全
物理隔离为何挡不住所有外联物理隔离是涉密信息系统最基础的防护前提。涉密信息系统不得接入非涉密网络,涉密设备原则上不配备无线网卡、蓝牙等无线模块,机房与互联网无物理链路。 现实里多数违规外联,恰恰不是网线接错,而是无线模块被悄悄打开。所以物理隔离是底线,不是终点。只要设备还长着"无线耳朵",就必须有持续在线的监测手段兜住那道底线的缝隙。 违规外联监测靠什么信号监测的核心思路,是让每一台涉密终端持续自检"我有没有非法联网"。 所有操作——外联尝试、接口插拔、策略变更——都应生成审计日志长期留存,既满足合规留痕要求,也为事后追责提供客观依据。 涉密电脑的防护是隔离打底、监测兜底、管控收口的闭环,违规外联从靠人自觉转为系统拦得住。责编:小赵
安企神
2026-09-08
3900
标签:
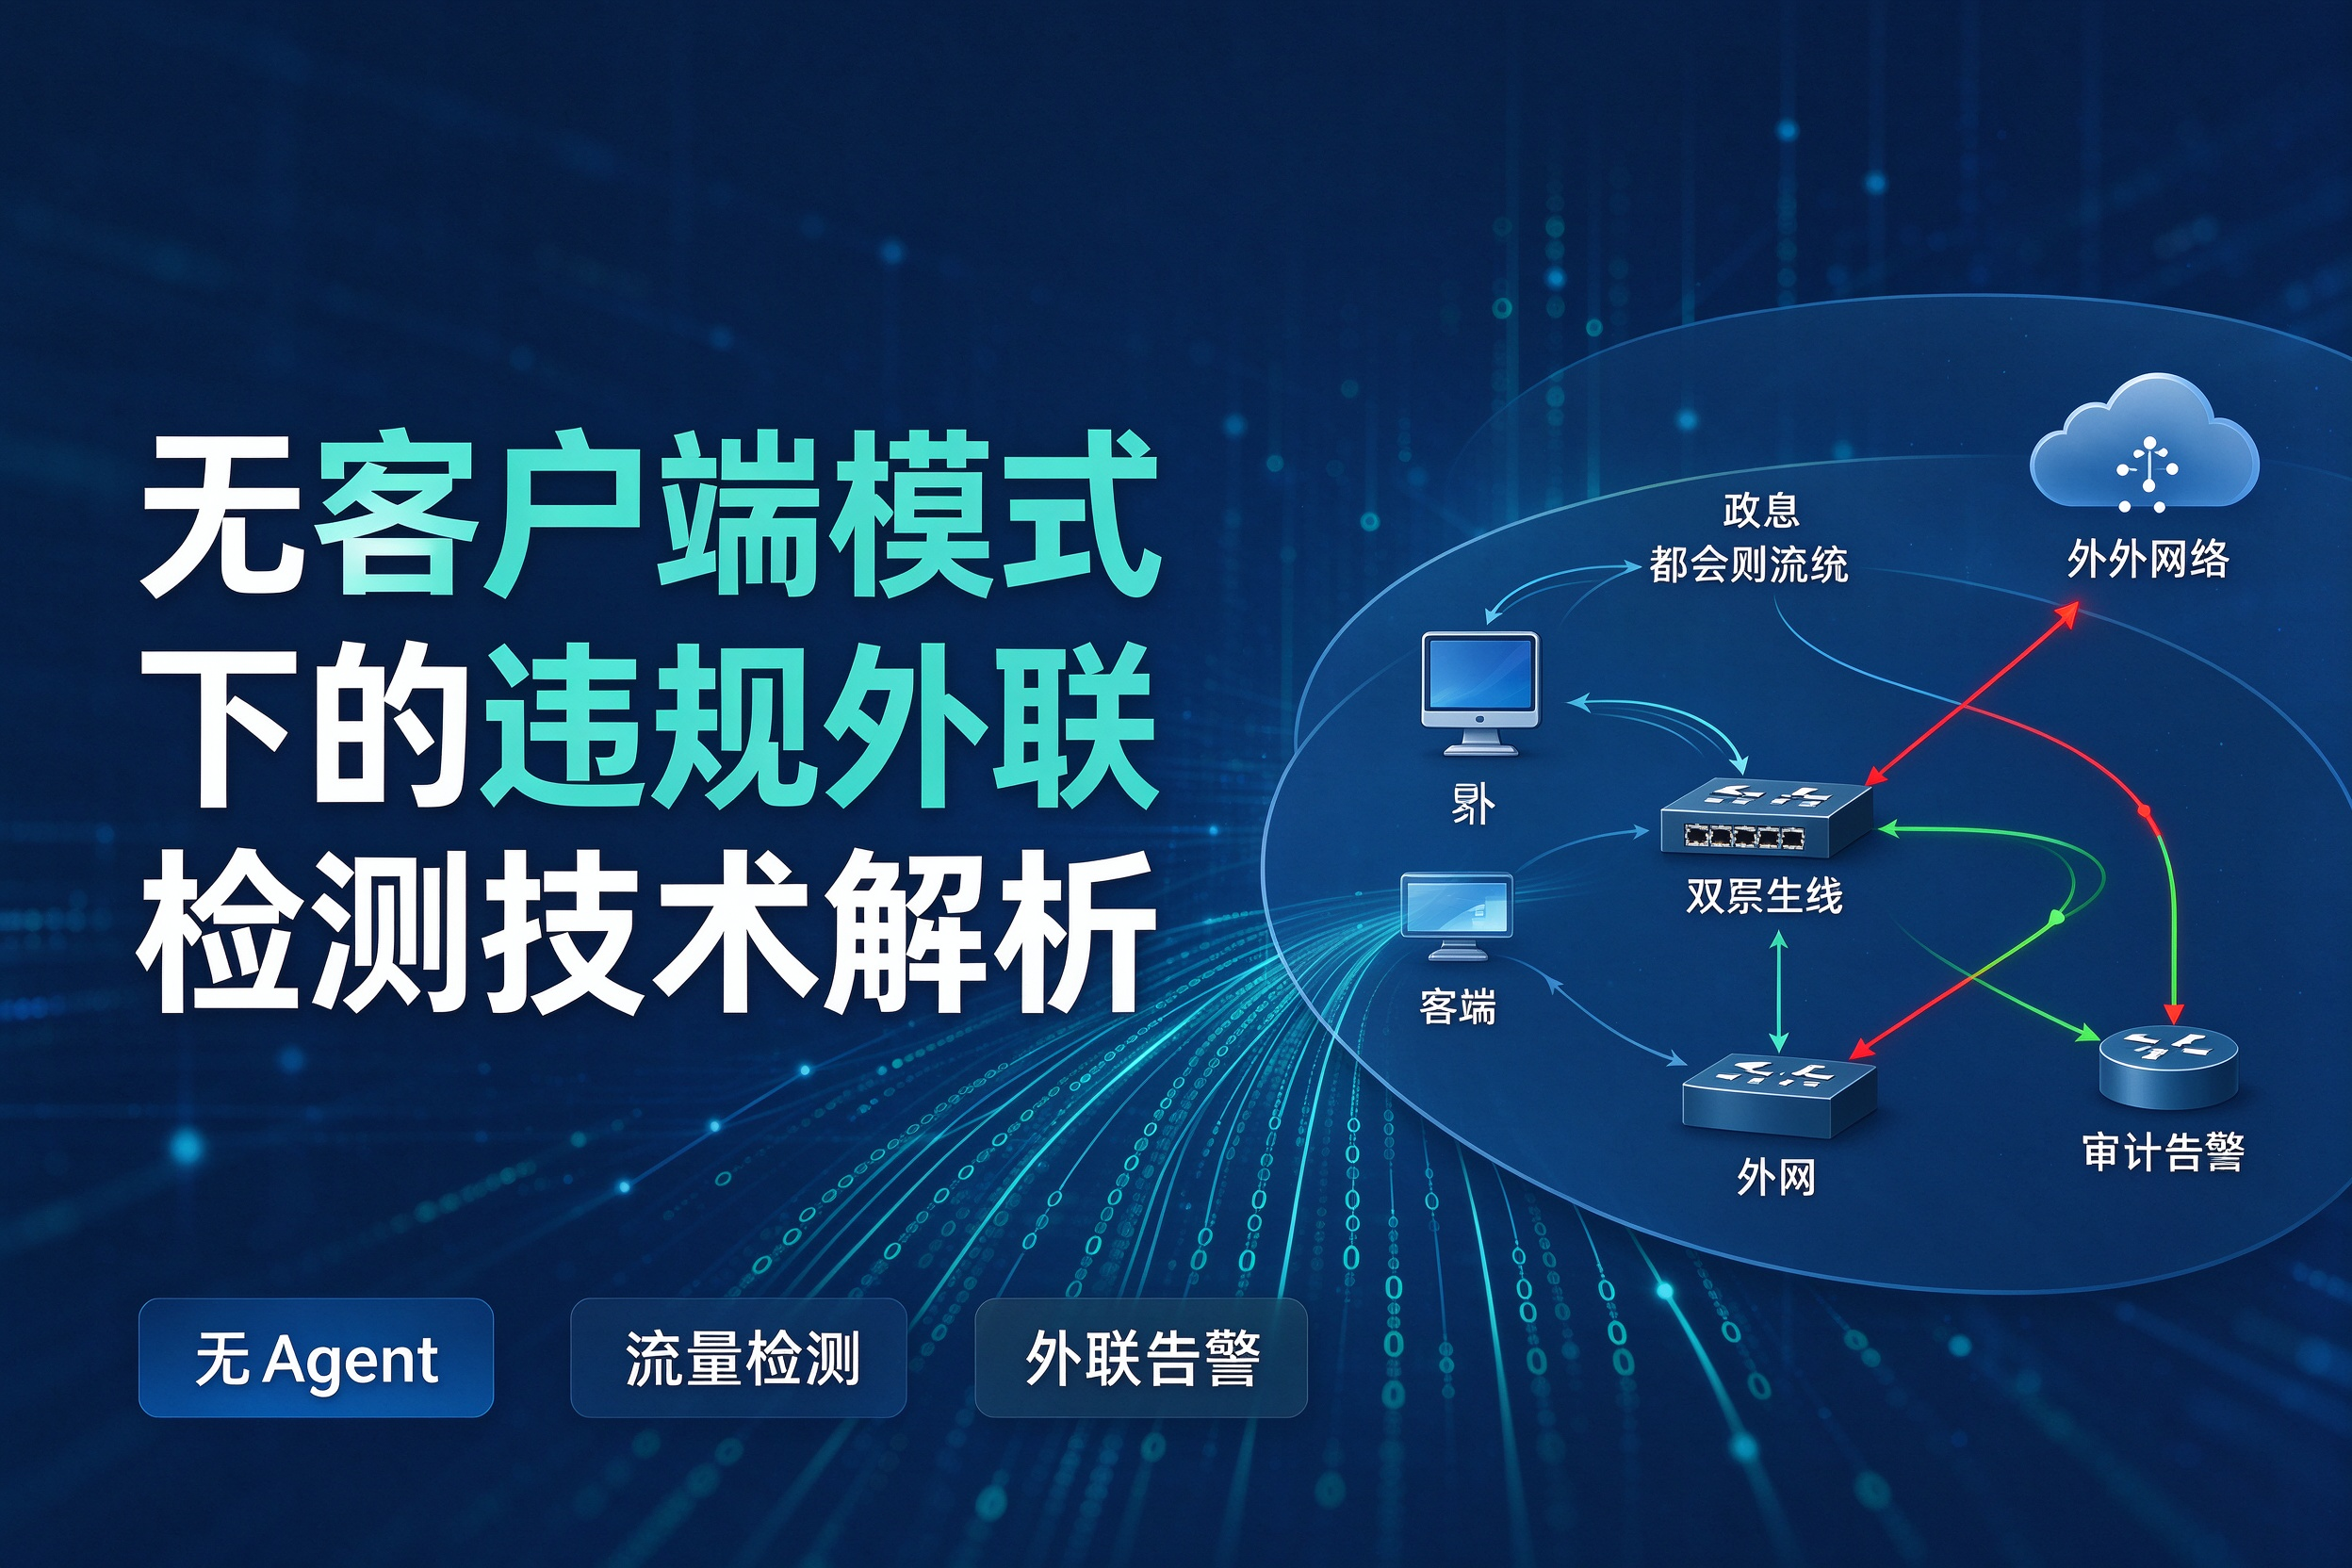
无客户端模式下的违规外联检测技术解析
一、什么是违规外联,为什么难以发现违规外联指内网终端或网络设备在接入内网的同时,通过其他通道与外部网络建立连接。 确认外联后,上报终端内网IP、MAC、外联时间,并联动准入策略执行阻断或告警。 3.3 定位与取证确认违规后,需要回答"谁私接的、接在哪"。 因此,无客户端外联检测在行业内的权威测评中,通常要求提供第三方机构的实测证明材料,而非仅凭功能宣称——迪康网络准入控制管理系统在违规外联条款中就要求出具符合CNAS认可准则的第三方检测证明,这也反映了此类能力的验证标准 六、结语无客户端违规外联检测,本质上是一场协议栈指纹学与网络侧信道分析的工程实践:用TTL和IP-ID计数器推断终端的双通道状态,用MAC漂移和隧道封装识别交换机层的私接外网,用二层报文指纹揪出只蹭链路不走三层的外联设备
重庆数安
2026-10-09
2710
标签:
3个禁止方法,让违规外联彻底“断气”
内网违规外联,就像给公司安全埋了颗定时炸弹。你以为拉了网线、封了端口就万事大吉?黑客和内鬼的套路,永远比你想象的野。 别慌,今天给你掏3个实操方法,从软件到硬件到管理,层层设卡,让违规外联连“喘气的机会”都没有。方法1:用终端安全管理软件,给每台电脑装个“电子哨兵”这玩意儿简直是内网安全的“保姆级”神器。 方法2:物理隔离+准入控制,从根源上“掐断”外联可能软件是“事后监管”,硬件才是“事前预防”。 方法3:管理制度+定期审计,让“不敢违规”成为共识技术和硬件是“硬手段”,管理才是“软约束”。很多公司的问题不是没技术,而是没制度。 你得明确写进员工手册:内网电脑严禁使用任何外联方式,包括但不限于4G网卡、私人热点、代理软件,违者直接开除。然后每个月做一次“钓鱼测试”:故意在内网放几个假的“外联入口”,看有没有人上钩。
域智盾-企业的防护盾
2026-09-22
1870
标签:
怎么禁止内网违规外联:从真实事件复盘看边界防护的认知误区
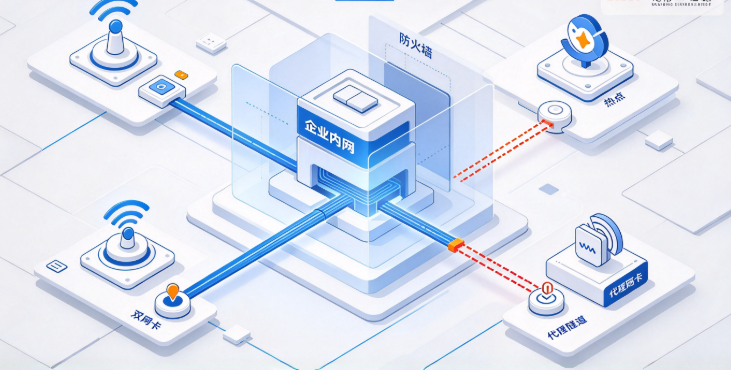
内网终端通过手机热点、USB 无线网卡、蓝牙共享网络、双网卡、代理隧道等方式绕过网关访问互联网,这类行为统称为违规外联,也叫一机两用。 这次事件之后企业才意识到,禁止内网违规外联,不能单纯依靠网络硬件,需要网络边界 + 终端管控双向配合。 二、拆解四类容易被忽视的违规外联通道 很多人理解的违规外联,只是网线误插内外网网口。 即便拦截全部代理程序,员工插入随身 WiFi 依旧可以完成违规外联,防护体系存在明显短板。硬件层面的封堵和软件层面的识别需要同步推进。 制度层面依旧要配套安全培训,明确违规外联的责任划分;定期导出外联告警报表做复盘,针对高频告警岗位做安全宣导。技术工具加管理制度,才是完整的治理方案。 当发生违规外联事件,完整的日志记录,既可以用来复盘事件发生过程,也能在安全测评、审计检查过程中,证明企业已经落实安全技术防护措施。
企业安全-域智盾
2026-09-21
2420
标签:
AI办公时代终端防泄密实战:影子AI、违规外联与私装软件的治理与联动
结合这几年在企业终端安全项目中的落地实践,我们总结了三个最典型的隐蔽通道:AI投喂、违规外联、私装软件。这篇文章讲这三条通道怎么识别、怎么堵、怎么串成闭环。 二、违规外联监测:掐断"偷偷上网"的通道背景痛点:内网终端私连外网,在政企环境里比想象中普遍。 落地做法:在终端侧部署违规外联监测,实时检测非法外联行为,支持配置合法出口地址白名单(内网出口、合规上网代理等)。终端只要连接了白名单之外的网络,系统自动阻断并报警,同时记录审计日志。 联动细节:外联行为往往伴随终端环境变化。可以配合关键信息变化报警(终端IP地址、计算机名变动自动告警并计入审计),一旦发现终端网络属性异常,立即定位设备,避免违规终端"改了IP重新连"的绕过操作。 总结AI投喂、违规外联、私装软件,是当前终端防泄密最容易被忽略的三条隐蔽通道,单靠加密和外设管控堵不住。落地的关键,是"事前有策略、事中有阻断、事后有留痕",并且三块能力联动形成闭环。
迪康coolmu
2026-09-18
1890
标签:
你违规了吗?
问题中没有对“半年内”进行定义,这里我们可以自己定义下业务含义为“当前日期前半年(182天)之后”。
猴子数据分析
2022-07-13
8260
标签:
图解 SQL join 语句内联合(inner join)全外联合(full outer join)左外联合(left outer join)笛卡尔积 (交叉联合(cross join))
name id name -- ---- -- ---- 1 Pirate 2 Pirate 3 Ninja 4 Ninja 全外联合 Spaghetti null null null null 1 Rutabaga null null 3 Darth Vader 左外联合 Monkey null null 3 Ninja 4 Ninja 4 Spaghetti null null 为了生成只在表A里而不在表B里的记录集,我们用同样的左外联合 -- -- ---- 2 Monkey null null 4 Spaghetti null null 为了生成对于表A和表B唯一的记录集,我们用同样的全外联合
一个会写诗的程序员
2018-08-17
2.6K0
标签:
网络准入控制管理系统的功能架构与技术要点分析
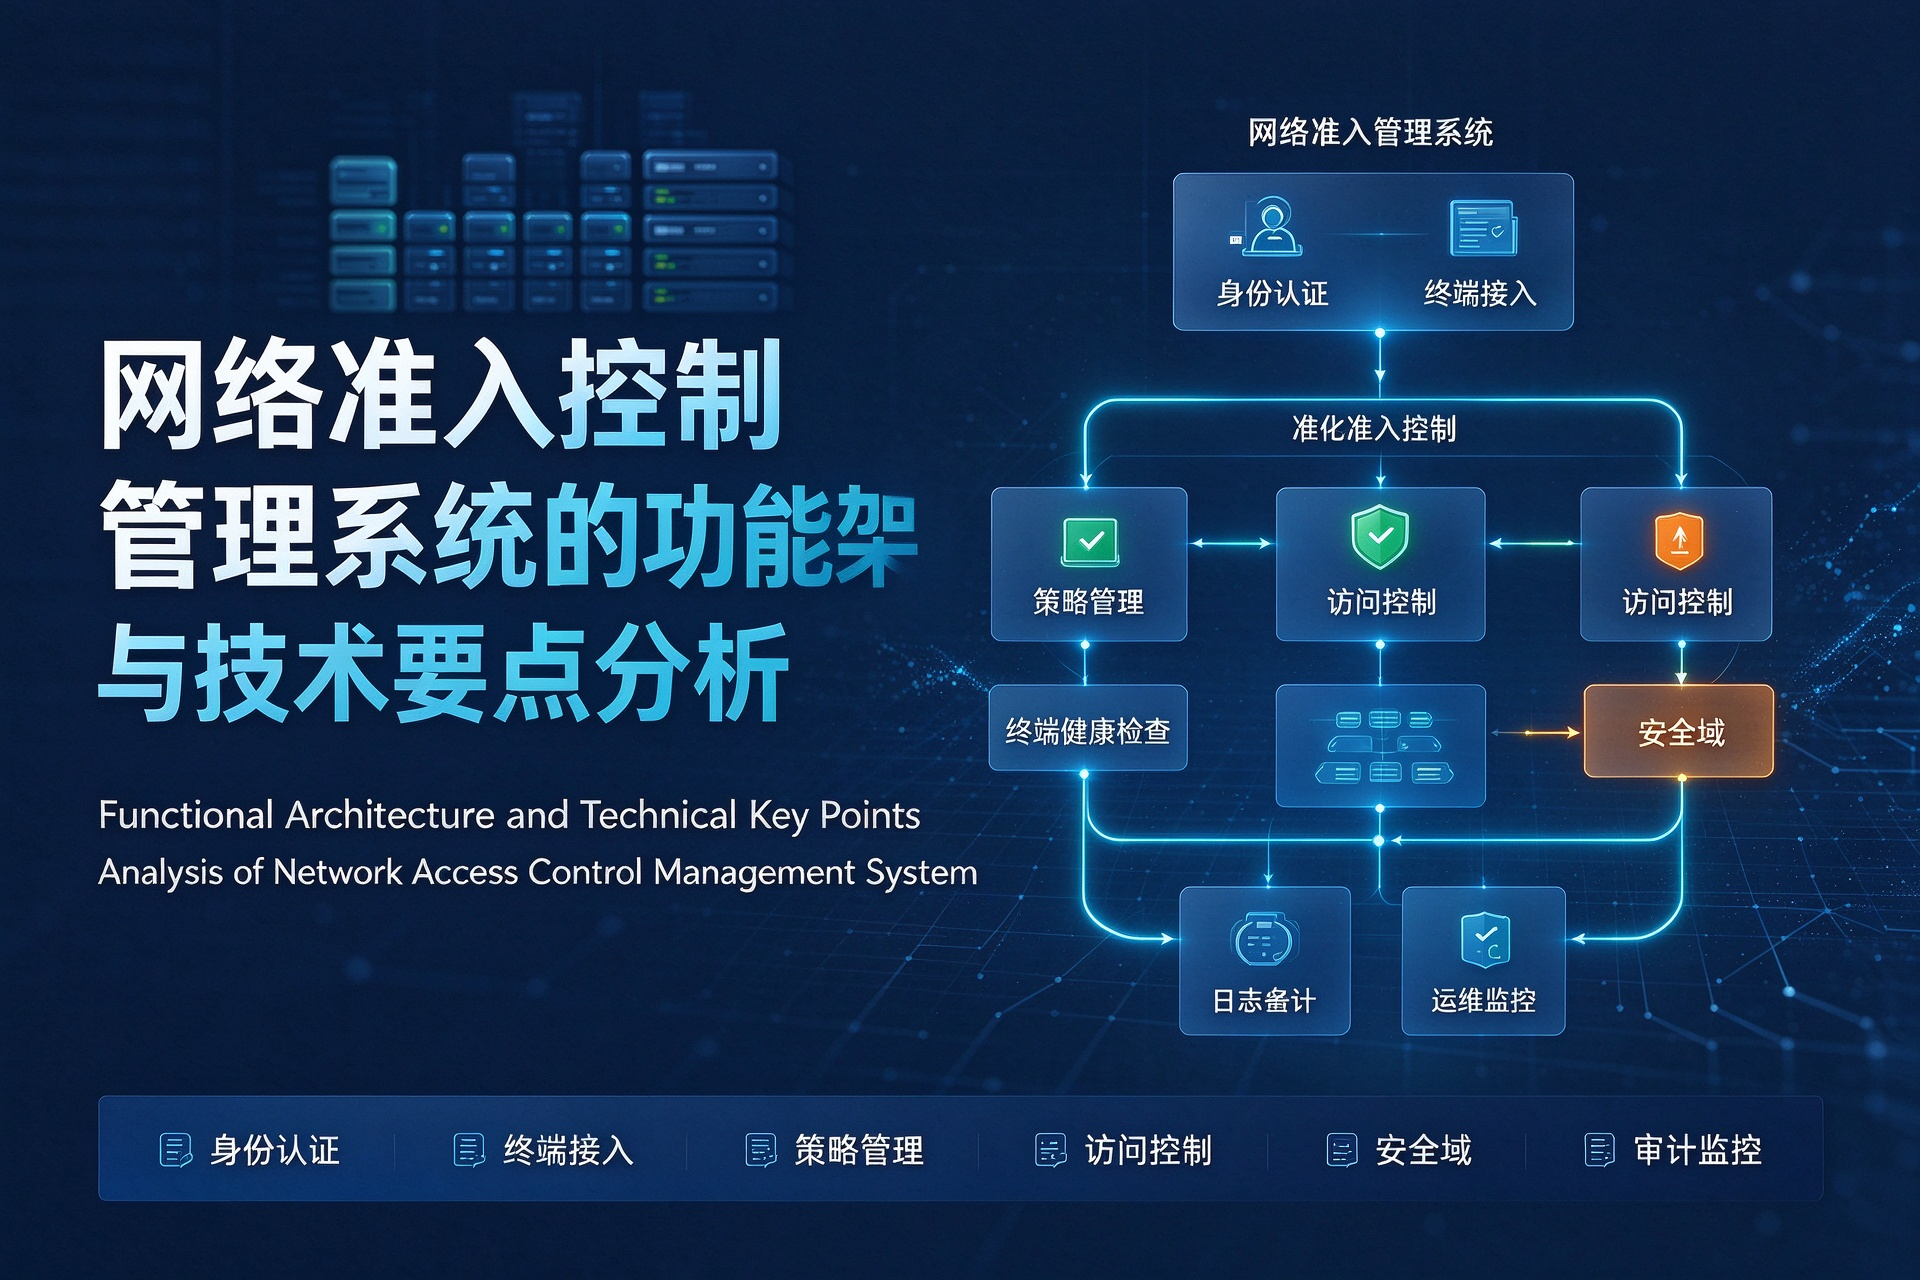
违规外联监测是资料中较为突出的能力。 系统支持在不安装客户端的情况下,发现管理域内设备在内部网络和外部网络交替混用的行为,上报内网IP和外联时间;也可发现数据链路层联通而网络层不联通的可外联设备,并监测内部网络存在的违规外联行为,上报设备内网 系统管理方面,功能模块涵盖首页概览、全网设备资产、网络、客户端管理、全网资产安全态势、违规外联、信息审核、网络设置、准入设置和系统管理。 违规外联、关键设备离线、设备变更等日志需要与运维流程结合,避免只告警不处理。对于高可用和逃生机制,也应提前测试,防止准入系统自身异常影响正常业务。 资料所展示的功能体系,覆盖了准入技术、资产识别、终端安检、违规外联、来宾管理和级联运维等主要环节,可作为理解该类系统技术架构和功能边界的一个参考。
重庆数安
2026-10-10
1820
标签:
工厂人员违规行为识别
工厂人员违规行为识别系统借助视频监控ai分析技术+计算机视觉学习技术,人员违规行为识别系统利用现场已有监控摄像头,对车间园区人员擅自离岗、玩手机、区域入侵、吸烟、劳保服不佩戴等个人行为实时检测分析,当系统识别到人员违规行为立即抓拍提醒 ,违规截图和视频保存到数据库系统生成表,推到后台人员妥善处理,及时纠正不符合操作规范的行为。
燧机科技SuiJi
2022-11-21
1.3K0
标签:
问题归档专栏文章快讯文章归档关键词归档开发者手册归档开发者手册 Section 归档