
腾讯云
开发者社区
文档
建议反馈
控制台
登录/注册
首页
学习
活动
专区
圈层
工具
MCP广场
文章/答案/技术大牛
搜索
搜索
关闭
发布
文章
问答
视频
用户
沙龙
专栏
专区
综合排序
丨
最热优先
丨
最新优先
时间不限
致歉声明,Kafka
数据
中转
传输
致歉声明 本人CainGao,在这里深深的为之前的一篇文章<记一次海外
数据
进行
中转
传输到Kafka集群的过程>的错误进行道歉。 需求起源 由于某些海外节点的
数据
发送到Kafka的上海集群会产生较高的延迟,因为公网访问的时候
数据
可能会进行多次
中转
,而导致网络延迟较高。 所以增加了一个地区
中转
,该地区的网络情况到所有的节点的网络情况较好(厂商推荐)。 所以想把
数据
通过该地区做一次
中转
,再发送到上海。这样来看整体时延约120ms+。 所以在Kafka的producer直接把host配置为该
中转
节点。经过测试,发现
数据
能够到上海。所以,就有了刚才那篇文章<记一次海外
数据
进行
中转
传输到Kafka集群的过程>。 其他地区到
中转
地区节点的时延约90ms+,
中转
地区到上海节点的时延约30ms+。修改了ping
数据
包的大小,数量。发现丢包率,时延等一切都很正常。Kafka
数据
依然延迟。 网络原因基本排除。
CainGao
2020-04-14
2K
0
标签:
nginx
kafka
html
压力测试
育种
数据
分析
中转
化
数据
对结果的影响
问题提出 在模型假定中,
数据
需要符合正态分布,在动物模型分析中,如果对
数据
进行转化,对育种值和方差组分变化的情况,进行测试。 2. 表型
数据
log10(x)转化 结论: 方差组分变化 育种值和原育种值相关:0.9
数据
转化后偏离正态分布 1# 原始
数据
,log10(x)转化 2# 方差组分变化,育种值与原来育种值相关性系数:0.9 结论 混合线性分析数量性状时,假定表型
数据
是符合正态分布的,所以当
数据
严重偏态时,需要对
数据
进行转化,但是转化后的
数据
方差组分和育种值会有变化。 分析中,虽然
数据
要求正态分布,但是对于稍微偏态的
数据
,模型具有强健性,没有必要一定是符合正态分布,
数据
量大时,一般对异常值进行筛选删除,对
数据
不做转化。 拔剑四顾心茫然案例 m1为原始
数据
的模型 m2为log10(x)转化的模型 方差组分变化: ? 遗传力变化: ? 所以,不要轻易做
数据
转化,多多考虑加大
数据
量,或者提高
数据
质量吧。
邓飞
2019-12-05
948
0
标签:
models
Iptables NAT:实现网络
中转
Iptables NAT:实现网络
中转
在本文中,我们将深入解析iptables NAT(网络地址转换)的功能,以及如何使用它进行网络
中转
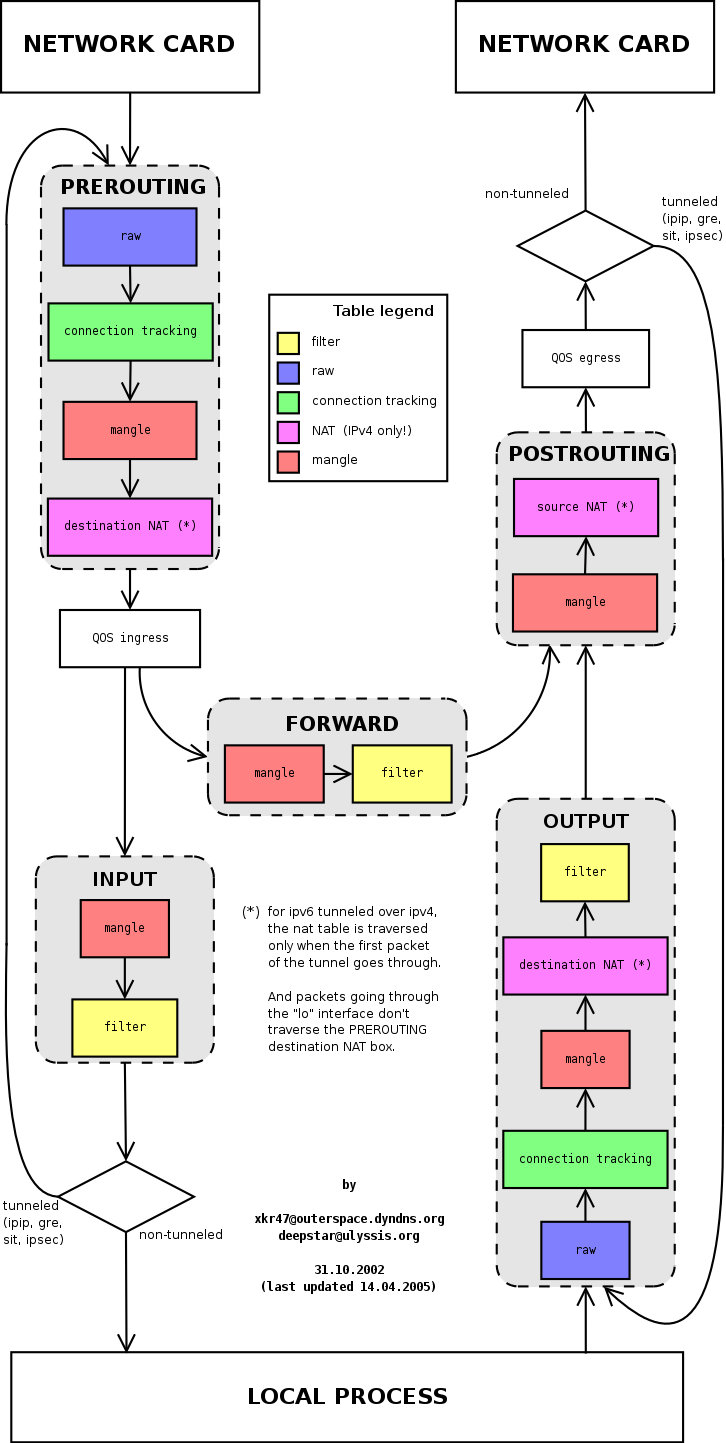
。 Mangle表(mangle) PREROUTING链:用于在
数据
包进入本机之前修改
数据
包的特征。 INPUT链:用于在
数据
包进入本机后修改
数据
包的特征。 FORWARD链:用于在
数据
包通过本机进行转发时修改
数据
包的特征。 OUTPUT链:用于在
数据
包从本机发送出去之前修改
数据
包的特征。 因此,SNAT使用内网IP地址是实现内网
中转
的关键。 0.0.0.0/0 8.209.1.81 tcp dpt:8005 to:192.168.1.1 总结 以上就是iptables NAT实现网络
中转
的全过程详解
ppxai
2023-11-18
4.6K
0
标签:
nat
iptables
互联网
配置
网络
SQLMAP配合PHP
中转
忽略ssl
sleep(10))a' 在很多地方都能测试,比如登录界面,或者是其他提交参数的地方,反手试一下,要是页面突然停顿了10s,那就血赚,说明存在漏洞了 我测试完成后,开开心心的在 burpsuite上把http
数据
包保存下来后 sqlmap无法和对方网站进行ssl连接,所以我就尝试用了一个新方法,来解决这个问题 这个方法就是,利用Php的php_curl函数来对流量进行
中转
,这样就不需要sqlmap来进行ssl连接了 首先我们在 然后开始编写
中转
流量用的Php文件 ? 这样一来,你访问 http://127.0.0.1/Elapse.php的时候,出现的就是对方页面的内容了,因为我通过php去请求了他的页面 ? s=elapse,经过拼接 到那边发送的
数据
就是 name=elapse 于是逻辑就变成了 sqlmap注入我的网站,然后我的网站把流量发送到对方网站,对方网站做出回应后,回显到我的网站上,接着我的sqlmap
Elapse
2020-08-17
2.2K
0
标签:
安全
SSL 证书
https
http
网络安全
中转
Webshell 绕过安全狗(一)
抓包我是没有监测到异常
数据
包。为了以防万一,且更好使用中国菜刀硬杠安全狗。笔者收集了一下资料。无耻的copy大佬的源码,只是在大佬的基础上简单修改了一下,达到Webshell绕过安全狗。 原理 菜刀不直接向shell发送
数据
,而是发送到
中转
的一个页面上,这个页面对接收的参数全部进行加密,然后再发送给shell,shell接收后用同样的算法进行解密,执行命令。 transServ.php为定制一句话 $webshell = 'http://192.168.253.129/waf/transServ.php'; $pdata = $_POST;//接受所有POST
数据
//echo $pdata[$key]; } } $data = http_build_query($pdata);//模拟http请求的,把得到的
数据
'content' => $data) ); $context = stream_context_create($opts); //模拟post、get请求,创建资源流上下文,
数据
包
洛米唯熊
2019-07-25
1.8K
0
标签:
shell
php
安全
中转
Webshell 绕过安全狗(二)
前言 在实践
中转
webshell绕过安全狗(一)中,在服务端和客户端均为php。某大佬提示并分享资源后,打算使用python完成
中转
。部分代码无耻copy。
洛米唯熊
2019-07-25
1.4K
0
标签:
shell
python
http
安全
使用 B VPS
中转
A VPS 流量
引言 由于某些不可抗力原因, 所处网络环境无法访问 A VPS, 因此 增加 能访问到的 B VPS 来
中转
流量到 A VPS me --x-> A VPS me <----> B VPS < Cloudflare Proxy 类似 me(X Client) <----> Cloudflare <----> A VPS <----> google.com me(X Client) <---->
中转
机 containing NAT implementations.[2] 网络地址转换(英语:Network Address Translation,缩写:NAT;又称网络掩蔽、IP掩蔽)在计算机网络中是一种在IP
数据
包通过路由器或防火墙时重写来源 由路由器跟踪每个连接上的基本
数据
,主要是目的地址和端口。 当有回复返回路由器时,它通过输出阶段记录的连接跟踪
数据
来决定该转发给内部网的哪个主机;如果有多个公用地址可用,当
数据
包返回时,TCP或UDP客户机的端口号可以用来分解
数据
包。
yiyun
2023-04-12
75K
0
标签:
vps
流量
路由器
配置
网络
对逆向
中转
API说“不!”
不过,今天我不是要说这件事,而是想说另外一件事,就是很多打着Claude Code或Codex的API
中转
服务的网站,在忽悠程序员们的钱。 今天整个
中转
服务界就像被洗劫了一般,很多网站的API用不了。 由于过去很长一段时间,Claude没有在意,这些
中转
商实际上赚取了巨大的利益差。 他们首先会注册一批账号,建立账号池。 原因很简单,只要官方在服务上做一点点小调整,他们就必须修改逆向方案,在这个修改过程中,下游的使用者就会发现那些被他们称为“官方
中转
”的稳定服务,这个时候完全不可用。
中转
服务本来是一项非常常规的服务,比如openrouter、byteplus、fal.ai也提供了
中转
服务(不过它也遵守上游的限制),它们是基于与上游服务商的正常合作,价格不会和官方差很多。 而那些真正做稳定
中转
服务的提供商,在这种低价劣质的冲击下,无法获得用户,不得不关停。等到上游服务商们找到封杀逆向者们的方法后,这些逆向者也无法在从中获取利润。
www.tangshuang.net
2026-01-27
6.8K
0
标签:
api
服务
工具
开发者
流量
UDP
中转
服务器
UDP
中转
服务器: 这个
中转
服务器是通过UDP协议在一个有公网独立IP的服务器上进行转发消息,从而达到一种群聊的效果,让连接上这个
中转
服务器的客户端之间能够互相发消息。 首先编写UDP
中转
服务器类,这个服务器是线程池做的多线程服务器,这个服务器能记录连接的服务器客户端IP和端口。 因为心跳包要接收客户端的发送的
数据
信息,然后这些信息中的IP信息也要转发到其他的客户端上,所以我们还需要编写一个客户端的信息封装类。 UDP
中转
服务器类代码示例: ? ? ? 然后还需要编写一个客户端服务类,这个类要完成向服务器发送心跳包
数据
还有消息
数据
和连接服务器的IP等业务,还有显示服务器上转发过来的消息,将消息显示到图形界面上。 图形界面代码示例: ? ? ?
端碗吹水
2020-09-23
4.3K
0
标签:
tcp/ip
udp
使用nodejs做文件下载
中转
但是对于OSS存储的文件比如图片点击后在浏览器直接打开了,即使是添加了download属性也无济于事,于是我就想到了使用nodejs来搭建一个
中转
站。 当get请求有响应后,我们开始做向客户端返回
数据
的准备。 如上面代码中所示,我们获取了content-length,来告诉客户端浏览器将要下载的文件总大小是多少。 随后当请求返回
数据
后,我们也将
数据
写入到接口的响应体中,同时编码格式也是二进制。直到流获取完成,此时也将
数据
全部都写入到了响应体中,之后调用res.end来结束连接。 如此,一个使用nodejs来作为文件下载
中转
的例子就写好了。
OECOM
2020-07-02
4.4K
0
标签:
node.js
问题归档
专栏文章
快讯文章归档
关键词归档
开发者手册归档
开发者手册 Section 归档