
腾讯云
开发者社区
文档
建议反馈
控制台
登录/注册
首页
学习
活动
专区
圈层
工具
MCP广场
文章/答案/技术大牛
搜索
搜索
关闭
发布
文章
问答
视频
用户
沙龙
专栏
专区
综合排序
丨
最热优先
丨
最新优先
时间不限
隔离
网络
那点事
通过无法访问互联网的封闭
网络
保护重要资产,攻击者不能与
隔离
网络
(全文都在说物理
隔离
网络
)直接通过
网络
接触,传统攻击渗透手段都会失效,但是
隔离
网络
并不代表绝对安全,虽然
隔离
了
网络
访问,但由于
网络
维护、数据交互等原因 本文对freebuf历史上发表过的有关
隔离
网络
相关攻击技术进行梳理性解读。 一、相关概念 Air-Gapped Devices 从未连接互联网的设备,封闭的计算机
网络
或独立的安全
隔离
网络
。 三、技术工具
隔离
网络
的攻击难点在于武器进入、过程控制、信息输出三个部分。 1)控制通道 震网病毒 过程控制取决于攻击意图、
网络
具体情况,参考安天报告。 HVACKER 利用供热通风与空气调节(HVAC)系统向
隔离
网络
电脑发送指令。 CIA
网络
武器主要针对微软Windows操作系统进行攻击,通过 USB存储介质对安全
隔离
网络
进行渗透攻击和窃取数据。
FB客服
2019-12-23
1.8K
0
标签:
https
html
安全
硬件开发
网络安全
简单主机
网络
隔离
方案
前言 如果想
隔离
主机中进程的
网络
环境,可以使用network namespace(后面简称ns)来做。
隔离
方法很多种,本文介绍几种简单的可行方案。 net exec $myns ip link set eth0 up ip net exec $myns ip route add default via 10.0.6.1 dev eth0 设置后
隔离
环境
网络
情况为 inet6 fe80::98c1:6dff:fede:deb7/64 scope link valid_lft forever preferred_lft forever 设置后
隔离
环境
网络
情况为 设置后主机环境
网络
情况为: [zj.png] 设置后
隔离
环境
网络
情况为: [gl.png] 和另一台cvm测试
网络
连通性:
隔离
环境连通另外一台cvm: [ping.png] //另一台cvm连通
隔离
环境 写在后面
网络
隔离
通常用于容器服务,上面是自己基于underlay
网络
做的一些实践,如有错误,还请指出,感谢阅读!
Agang
2021-03-06
2.3K
0
标签:
云服务器
腾讯云测试服务
nat
tcp/ip
NAT 网关
Kubernetes Pod间
网络
隔离
Hi~朋友,关注置顶防止错过消息
网络
隔离
的对象 使用NetworkPolicy对象来实现。 cidr: 10.0 . 0.0 / 24 ports: - protocol: TCP port: 5978 spec.podSelector:定义被
网络
隔离
器管理 pod(default namespace pod上有roles:db标签的Pod) policyTypes:
网络
隔离
的方向,入口(ingress)或者出口(egress) ingress:可以有三种方式来定义如何
隔离
入口流量 如何实现
网络
的
隔离
Kubernetes对Pod进行
隔离
依靠的就是在宿主机上生成NetworkPolicy对应的iptables规则来进行实现。 CNI
网络
插件需要设置两组iptables规则来实现。
shysh95
2023-08-23
1.1K
0
标签:
kubernetes
插件
对象
路由
网络
zabbix agent
隔离
网络
ICMP监控实现
: UserParameter=ping.storage,/bin/bash /etc/zabbix/zabbix_agentd.d/pingstorage.sh 标题:zabbix agent
隔离
网络
cuijianzhe
2023-11-20
471
0
标签:
zabbix
agent
监控
网络
ICMP
用Kube-router实现
网络
隔离
Network Policy Network Policy是k8s提供的一种资源,用于定义基于pod的
网络
隔离
策略。 Networking IPVS/LVS based service proxy Network Policy Controller 在腾讯云TKE上,Pod Networking功能由基于IAAS层VPC的高性能容器
网络
实现 ,同一namespace的pod互通 通过 不同namespace的pod互相
隔离
,同一namespace的pod
隔离
通过 不同namespace的pod互相
隔离
,白名单指定B可以访问A 通过 允许某个 namespace访问集群外某个CIDR,其他外部IP全部
隔离
通过 不同namespace的pod互相
隔离
,白名单指定B可以访问A中对应的pod以及端口 通过 以上用例,当source pod 和 destination pod在一个node上时,
隔离
是否生效 通过 功能测试用例
腾讯云原生
2020-02-14
2.1K
0
标签:
https
github
git
开源
网络安全
Docker
网络
实战:容器通信与
隔离
之道
1.2 常见
网络
类型 Bridge
网络
(桥接
网络
):是 Docker 的默认
网络
模式,它会在宿主机内部创建一个私有虚拟
网络
,容器像连接到同一个虚拟交换机一样被分配独立IP,并通过NAT与外部通信,是实现单主机上多容器间通信最常用且
隔离
性良好的方式 Host(宿主机
网络
):让容器直接共享宿主机的
网络
命名空间,容器本身没有独立IP,直接使用主机网卡和端口,消除了NAT开销从而提供最佳
网络
性能,但代价是牺牲了
网络
隔离
性并可能引发端口冲突。 新创建的容器不会创建自己的网卡,配置自己的 ip,而是和一个指定的容器共享 ip,端口等,两个容器除了
网络
方面,其他的如文件系统、进程列表等还是
隔离
的。 None(无
网络
):模式为容器提供了一个完全无
网络
的环境,内部仅存在回环接口,使其与外界彻底
隔离
,适用于追求绝对安全或只需执行离线计算的特殊任务。 exec -it box4 ifconfig 该模式的缺点:宿主机和容器的端口是共用的,无
隔离
,所以不能让它们用相同的端口。
敲上瘾
2025-11-15
686
0
标签:
服务
连接
通信
网络
容器
如何实现
网络
切片的端到端
隔离
?
# 资源
隔离
某一
网络
切片所使用的
网络
资源与其他
网络
切片所使用的资源之间相互
隔离
。 # 运维
隔离
对于一部分
网络
切片用户来说,在提供业务
隔离
和资源
隔离
的基础上,还要求能够对运营商分配的
网络
切片进行独立的管理和维护操作,即做到对
网络
切片的使用近似于使用一张专用
网络
,
网络
切片通过管理平面接口开放提供运维
隔离
功能 根据切片的安全
隔离
要求,在 DU、CU上的
隔离
机制可单独或组合使用。 承载网的切片
隔离
网络
切片在承载
网络
的
隔离
也可通过软
隔离
或硬
隔离
技术实现。
网络
切片在承载
网络
的
隔离
还可以使用软
隔离
和硬
隔离
结合的方式,在对
网络
切片使用 VLAN实现逻辑
隔离
的情况下,进一步利用 FlexE分片技术,实现在时隙层面的物理
隔离
。
网络
切片的安全
隔离
可通过切片对应基础资源层的
隔离
、
网络
层的
隔离
以及管理层
隔离
的三级
隔离
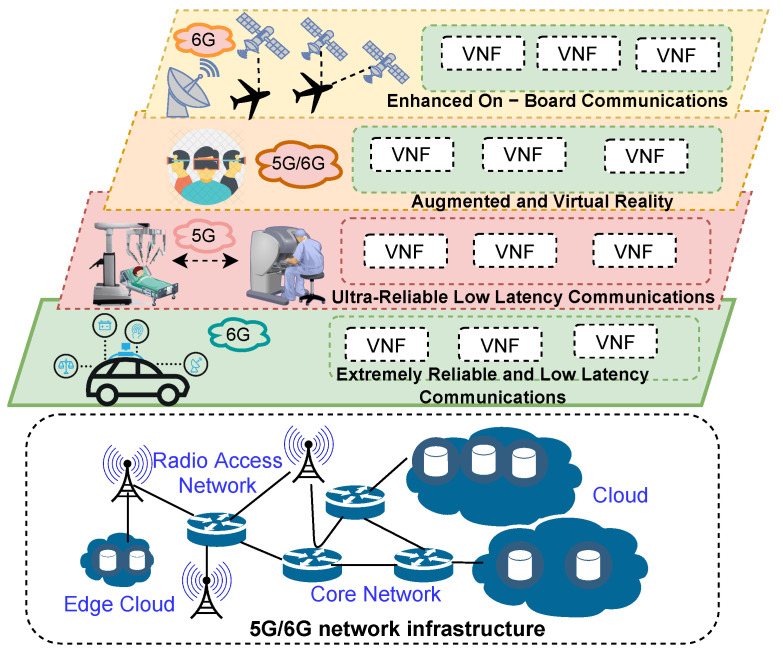
方式实现,如下图所示。 根据应用对安全的需求,可提供物理
隔离
和逻辑
隔离
两种
隔离
方案。
SDNLAB
2022-12-13
1.6K
0
标签:
虚拟化
sdn
安全
eBPF Cilium实战(1) - 基于团队的
网络
隔离
--------------------------------------------------------- ✅ 69/69 tests successful (0 warnings) 设置团队
网络
隔离
Cilium 的
网络
隔离
策略遵循白名单机制,在不创建
网络
策略的情况下,对于
网络
不作任何限制,在为指定类型的 pod 集合创建
网络
策略后,除策略中允许的访问地址外,其它请求都会被拒绝。 不受任何特殊限制 [2.png] [3.png] 限制只允许本团队内组件互相访问,隔绝其它团队访问 在实际生产中,一个集群内部可能会同时部署开发、测试、生产等多个团队,基于安全性的考虑,需要对每个的团队做出
网络
隔离
nginx-dev-ingress0 85s 测试效果 [8.png] [9.png] 设置开发团队允许本团队下组件访问的同时,允许开发团队下的 nginx-dev 组件被测试团队中任意组件访问 在设置了团队
网络
隔离
的情况下 ,有时候需要临时开放一些组件给其它团队访问以便进行调试,下面以 nginx-dev 组件为例说明如何在设置
网络
隔离
的情况下开放外部团队的访问权限。
Rainbond开源
2022-04-06
1.3K
0
标签:
nginx
腾讯云测试服务
kubernetes
隔离
网络
环境下如何实现文件传输
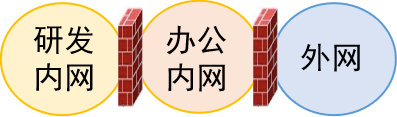
为了防止内部数据的泄密,他们先做了内外网
隔离
,后来又将内网
隔离
出了研发网和办公网,并且研发网内部采用了云桌面虚拟化的方式。 据了解,不光是科技型企业,金融、医疗、电力、政府、制造等行业,大部分都做了
网络
隔离
,甚至在内部
隔离
出更多的
网络
,比如生产网、测试网等。 通过
隔离
的方式将重要数据“困”在内部,从而提升
网络
整体安全水平。
隔离
后如何安全的发送文件呢?
网络
隔离
后,不同
网络
之间就无法互传文件了,使得跨网业务无法顺利开展。 小张公司经过调研和梳理后,总结出了安全可控、便捷高效的跨网文件摆渡,是需要满足以下需求的: 1、在确保
网络
隔离
安全的前提下,终端用户可以简单快捷的收发文件; 2、跨网收发文件时,一些重要、敏感文件可能需要经过领导审批 ,可进行灵活的权限分配,支持部门空间、项目空间的协作管理模式,各工作空间逻辑
隔离
,互不影响,可独立开展文件管理和安全管控; 3、不仅可以实现内部
隔离
网间的文件摆渡,还可以支持和外部合作伙伴之间的文件安全收发
信安之路
2022-12-30
1.5K
0
标签:
安全
企业
Docker
网络
高级实战:
隔离
网络
、检查路由表和自定义
网络
驱动
端点:一个端点可以加入一个沙盒和一个
网络
。一个端点只可以属于一个
网络
并且只属于一个沙盒。
网络
:一个
网络
是一组可以直接互相联通的端点。一个
网络
可以包含多个端点。 但是,容器的其他方面,如文件系统、进程列表等还是和宿主机
隔离
的。集群的时候使用。overlay驱动。通过
网络
虚拟化技术,在同一个物理
网络
上构建出一张或多张虚拟的逻辑
网络
。适合大规模的云计算虚拟化环境。 2.5、
网络
隔离
效果展示我们都知道,不同
网络
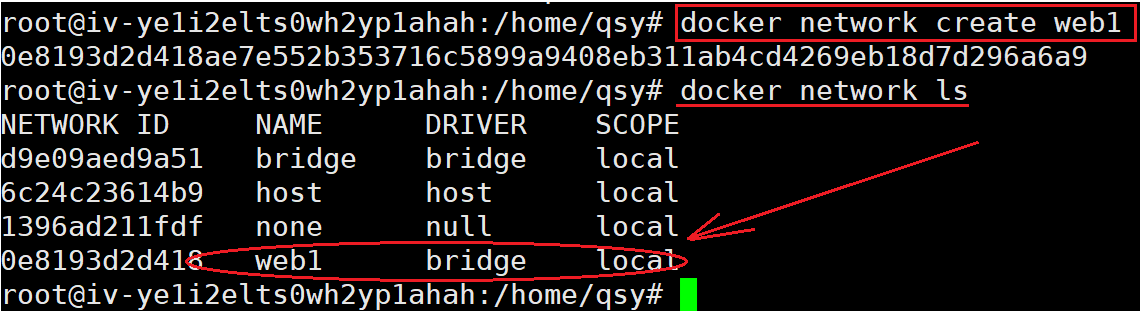
的机器是不能通信的。(1)创建两个bridge
网络
。 2.6、host驱动
网络
创建host驱动
网络
,向
网络
添加容器,演示网卡数,容器
网络
等情况。(1)创建host驱动的
网络
实例,注意:一个宿主机只允许有一个host驱动的
网络
实例。 三、总结掌握Docker
网络
高级实战对于构建安全、高效且可扩展的云原生应用程序非常重要。理解Docker
网络
隔离
机制,并使用标签和策略实施
网络
隔离
。
Lion 莱恩呀
2025-09-24
1K
0
标签:
腾讯技术创作特训营S15#自选日志
容器服务
云原生
问题归档
专栏文章
快讯文章归档
关键词归档
开发者手册归档
开发者手册 Section 归档