首页
学习
活动
专区
圈层
工具
发布
综合排序丨最热优先丨最新优先
时间不限
流量治理开篇
本篇文章是笔者流量治理的第一篇文章,笔者希望在这里系统的讲解下这些年以来对流量和流量治理的理解,希望对读者有所帮助,也希望读者能够及时指正文章中笔者理解不对的地方。 本篇文章笔者会从下面几点来介绍流量治理。 问题一:流量治理是什么? 问题二:为什么需要流量治理? 问题三:如何进行流量治理? 一、流量治理是什么 流量治理:顾名思义流量治理就是针对流量就行治理,这里面有两个关键字,流量和治理。 三、如何流量治理 笔者根据对流量治理的程度将流量治理划分成了三个层级去治理: 层级一:提供稳定和准确的流量转发功能。 2.尽量提供力所能及的数据价值,对于流量来说,它们本身就存在很多价值,例如运行时经过的轨迹、业务处理的快慢、99线、分布的时间曲线,消息本身的数据大小,消息的类型等等。
灰子学技术
2022-12-03
1.2K0
标签:
istio之流量治理篇
本篇文章就是来整理和讲解istio中的流量治理功能,更准确的说是介绍envoy的治理功能,流量治理的常见场景,如下图所示,本文主要对这些场景做一个详细的介绍: ? 1. 限流可以认为服务降级的一种,限流就是限制系统的输入和输出流量已达到保护系统的目的。 一般来说系统的吞吐量是可以被测算的,为了保证系统的稳定运行,一旦达到的需要限制的阈值,就需要限制流量并采取一些措施以完成限制流量的目的。比如:延迟处理,拒绝处理,或者部分拒绝处理等等。 A/B测试:同时在线上部署A 、B两个对等的版本来接收流量,按照自定义的流量规则,让一部分用户到A,一部分到B,并收集这两部分用户的反馈,通过分析数据来决定最终采用那个版本。 外部注入服务治理 概念: 在业务变得很复杂之后,内部服务已经不能够满足需求,此刻我们就需要外部的服务来提供支撑,而这个外部接入的服务也是需要进行管理和维护的。
灰子学技术
2021-07-09
1.9K0
标签:
流量治理第三篇:流量特点介绍
上一篇,笔者概括介绍了一下对于流量治理的三板斧操作;本篇文章笔者主要来介绍下流量的常见特点,所谓知己知彼百战百胜,我们只有了解了流量的特点,特别是他们存在的挑战,我们才能更好的治理流量。 针对流量而言,长期的流量不均,流量的响应延迟过高,瞬时的流量过大,以及流量本身内容的不安全,是我们平时治理流量的时候,不得不面对的问题,并且这些问题往往会对我们的产品产生很大的影响和冲击。 如果上述几种负载均衡策略还是不能满足你的流量需求,特别是流量中夹杂着某一类耗时很久的特殊流量的情况,这就需要构建流量反馈机制,让负载均衡和后端服务进行配合,通过反馈机制做自适应调节,对负载均衡进行实时调节来达到目的 当然也可以在业务服务上面实现降级,例如:流量优先级丢弃策略,在流量超过限制之后,选择性丢掉一些优先级不高的流量。 3.瞬时流量过大问题 这类问题,首先要识别流量特征,是可以丢弃的,还是不可以丢弃的。 如果上报流量的客户端也是自己开发的话,可以做个闭环设计,在客户端做下流量过滤和聚合来减少无效流量的上报,不过这种玩法取决于对客户端的定位。
灰子学技术
2022-12-03
1.3K0
标签:
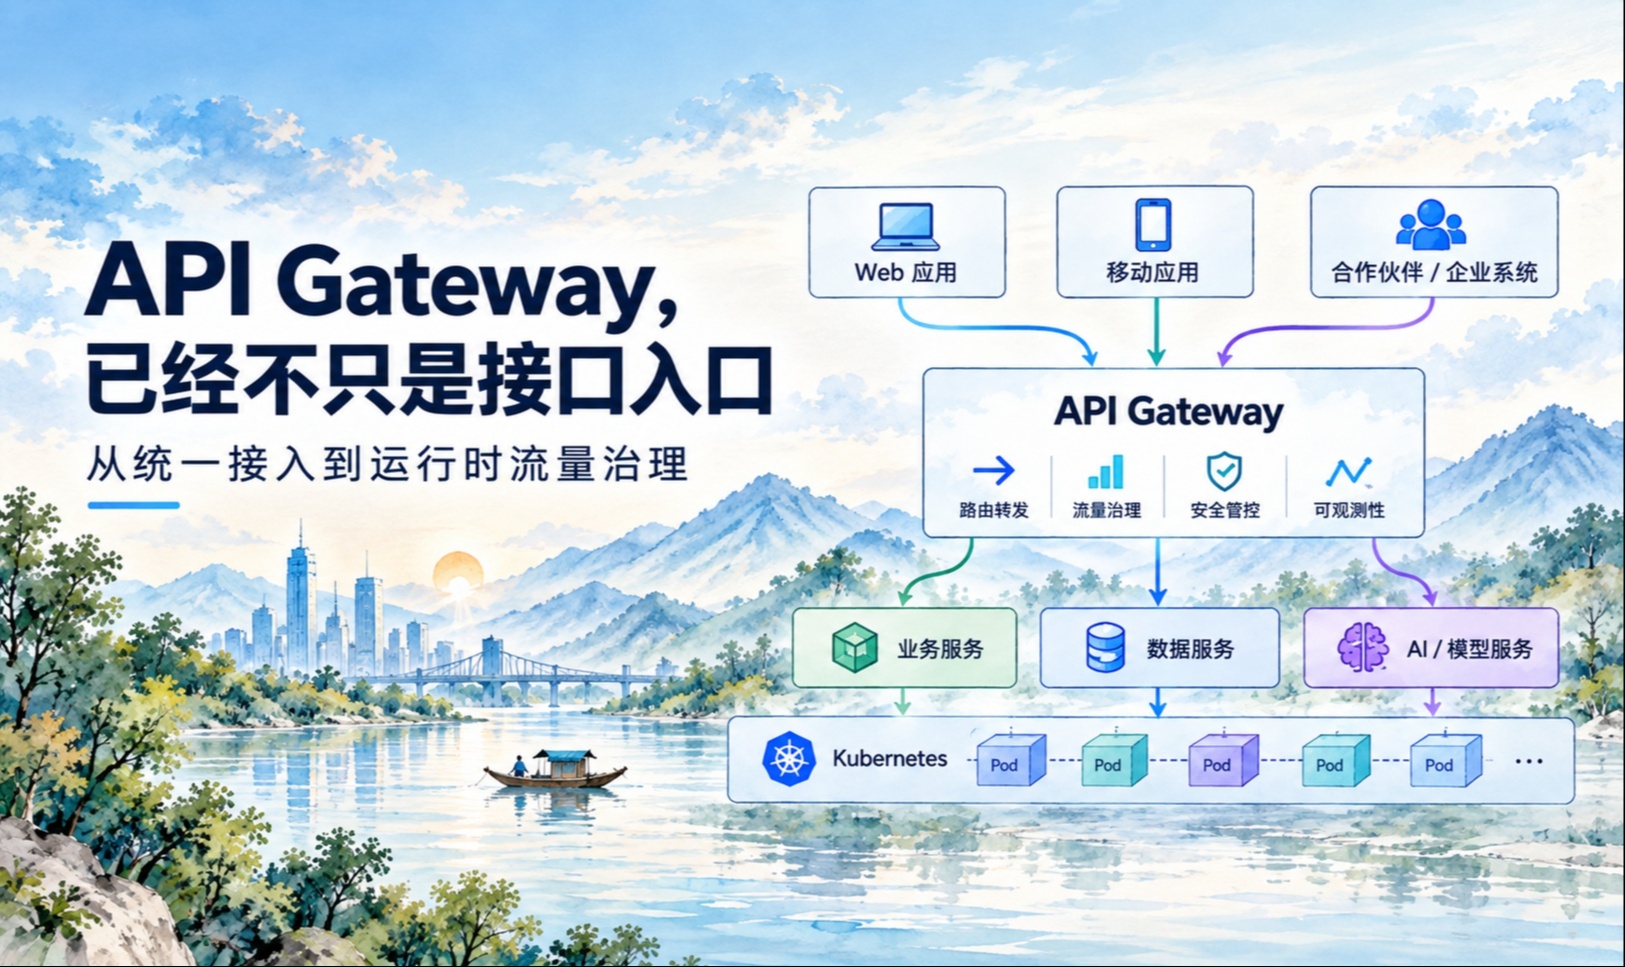
以不变应万变:API Gateway 从统一入口到运行时流量治理
Spring Cloud Gateway、Kong、APISIX 这类 API Gateway 更偏向应用和服务调用治理;Kubernetes Gateway API 则是一套 Kubernetes 原生的流量配置模型 模型还是被管理对象时,Gateway 更多承担统一接入;模型真正变成在线服务以后,流量治理的重要性才会显出来。  这并不是 AI 平台需要一种特殊的 Gateway。 MLOps 处理模型从训练、评估、注册到部署的过程,Kubernetes 负责模型实例怎么运行,API Gateway、Kubernetes Gateway API 或其他流量治理组件处理模型已经运行以后 反过来,让 API Gateway 去管理模型注册、GPU 分配甚至 Pod 生命周期,同样会把流量治理和资源管理混在一起。  需要分开看的其实就是两件事:实例能不能运行,以及它现在应不应该被使用。 越靠近运行时,边界越要清楚  Gateway 参与运行期流量以后,能够看到的信息自然会更多。请求量、响应时间、错误码、调用方、目标服务和版本路由,都能从请求侧反映服务现在发生了什么。  
害羞的恐龙蛋
2026-09-24
6057
标签:
基于Librados的流量治理方案
基于Librados的流量治理方案 1 需求背景&现状 需要自己实现一套类似RGW的对象存储服务,解耦元数据存储到独立的数据库服务(如TiDB),同时提供跨Ceph集群的数据读写能力,实现横向扩展和跨集群级别的容灾 数据请求的跨集群路由 整个系统的数据写入会分布在不同的Ceph集群,因此需要在入口侧进行数据流量的按集群拆分。
用户1260683
2021-05-13
6760
标签:
istio在vm上的流量治理
/run/secrets/tokenssudo cp "${HOME}"/istio-token /var/run/secrets/tokens/istio-token •安装包含Istio虚拟机集成运行时的软件包
有点技术
2020-11-25
2.8K1
标签:
服务网格流量治理演进实录
这是朴素而正确的思路,但它只解决了寻址问题,治理问题一个没解决。1.2流量治理逻辑侵入业务代码超时重试、熔断降级、限流——这些逻辑被开发团队写进了业务代码。 ——荀子目标:消灭硬编码IP,统一南北向治理,把最严重的出血点堵上。 关键配置——声明式流量策略(零业务代码侵入):展开代码语言:YAMLAI代码解释#库存服务的流量治理策略#一个YAML,替代每个服务里200行SDK代码apiVersion:policy.linkerd.io 没有治理能力的基础设施,AI生成的职场比人工职场更乱。 P1统一Nginx/Kong南北向治理接入层标准化3周P2引入Linkerd东西向治理服务间治理,核心攻坚2月P2建设黄金指标监控体系可观测性基础1月P3建设OpenAPI规约契约库OPC时代的基础设施持续
李福春
2026-04-08
4581
标签:
Istio流量治理原理之负载均衡
流量治理是一个非常宽泛的话题,例如: 动态修改服务间访问的负载均衡策略,比如根据某个请求特征做会话保持; 同一个服务有两个版本在线,将一部分流量切到某个版本上; 对服务进行保护,例如限制并发连接数、限制请求数 一句话总结Istio流量治理的目标:以基础设施的方式提供给用户非侵入的流量治理能力,用户只需关注自己的业务逻辑开发,无须关注服务访问管理。 Istio流量治理的概要流程如图1所示: 图1  Istio流量治理的概要流程 在控制面会经过如下流程: (1)管理员通过命令行或者API创建流量规则; (2)Pilot将流量规则转换为Envoy的标准格式 在数据面会经过如下流程: (1)Envoy拦截Pod上本地容器的Inbound流量和Outbound流量; (2)在流量经过Envoy时执行对应的流量规则,对流量进行治理。 负载均衡 下面具体看看Istio提供了流量治理中的负载均衡功能。
用户5766560
2019-07-05
2.6K0
标签:
使用 Istio 实现非侵入流量治理
它们还收集和报告所有网格流量的遥测数据。 服务网格使用代理拦截所有的网络流量,允许根据您设置的配置提供广泛的应用程序感知功能。 由 Envoy 代理启用的一些 Istio 的功能和任务包括: 流量控制功能:通过丰富的 HTTP、gRPC、WebSocket 和 TCP 流量路由规则来执行细粒度的流量控制。 Istiod 将控制流量行为的高级路由规则转换为 Envoy 特定的配置,并在运行时将其传播给 Sidecar。 DestinationRule(目标规则):虚拟服务视定义将流量如何路由到指定目标地址,然后使用目标规则来配置该目标的流量,在评估虚拟服务路由规则之后,目标规则将应用于流量的真实目标地址。 流量路由完全独立于实例部署,所以实现新版本服务的实例可以根据流量的负载来伸缩,完全不影响流量路由。相比之下,Kubernetes 则只支持基于实例缩放的流量分发,这会更复杂。
我是阳明
2021-07-27
2.2K0
标签:
Java学习笔记-微服务(8)-流量治理Sentinel
SentinelSentinel 面向分布式、多语言异构化服务架构的流量治理组件。替换 Spring Cloud CircuitBreaker。 Sentinel 实现了从流量路由、流量控制、流量整形、熔断降级、系统自适应过载保护、热点流量防护等多个维度来帮助保障微服务稳定性。 通过 QPS 可以大致估计出一个系统在不同配置情况下所能承受的最大访问流量,是用来评价后端服务端性能的指标之一。 流控效果-预热 WarmUp当流量突然增大时,我们通常会更希望系统从空闲到繁忙的切换时间长一些。 @SentinelResource 注解SentinelResource 是一个流量防卫组件的注解,用于防护指定资源,对配置的资源进行流量控制、熔断降级等功能。
咸鱼程序员
2025-03-09
1K0
标签:
问题归档专栏文章快讯文章归档关键词归档开发者手册归档开发者手册 Section 归档
