首页
学习
活动
专区
圈层
工具
发布
综合排序丨最热优先丨最新优先
时间不限
保护你的制品:制品的安全策略与实践
01漏洞扫描的秘密漏洞扫描是对软件交付制品包进行深入分析,以发现并识别其中可能存在的安全漏洞的重要环节。 制品瘦身在软件安全的世界里,我们都在寻求一种最优的策略,那就是在确保功能和性能的同时,最大限度地减少安全隐患。 当制品涵盖的项目数量庞大时,修复潜在的安全漏洞将变得异常复杂,而重新构建整个制品的过程也将变得异常艰难,充满挑战。那么我们该如何打破这个困局呢? 这样的策略,不仅可以让我们的制品瘦身成功,降低安全风险,提高扫描效率,更使得我们的工作流程更加清晰高效。 其次,早期扫描可以阻止有问题的制品上传到制品库中,或者对外开放下载。这样,在开发过程中可以确保引用的都是安全的依赖,将不安全的应用投入生产环境的风险降至最低。
嘉为蓝鲸
2024-12-12
4320
标签:
Hadess实战教程系列 - 如何使用推送规则和制品扫描提高制品安全
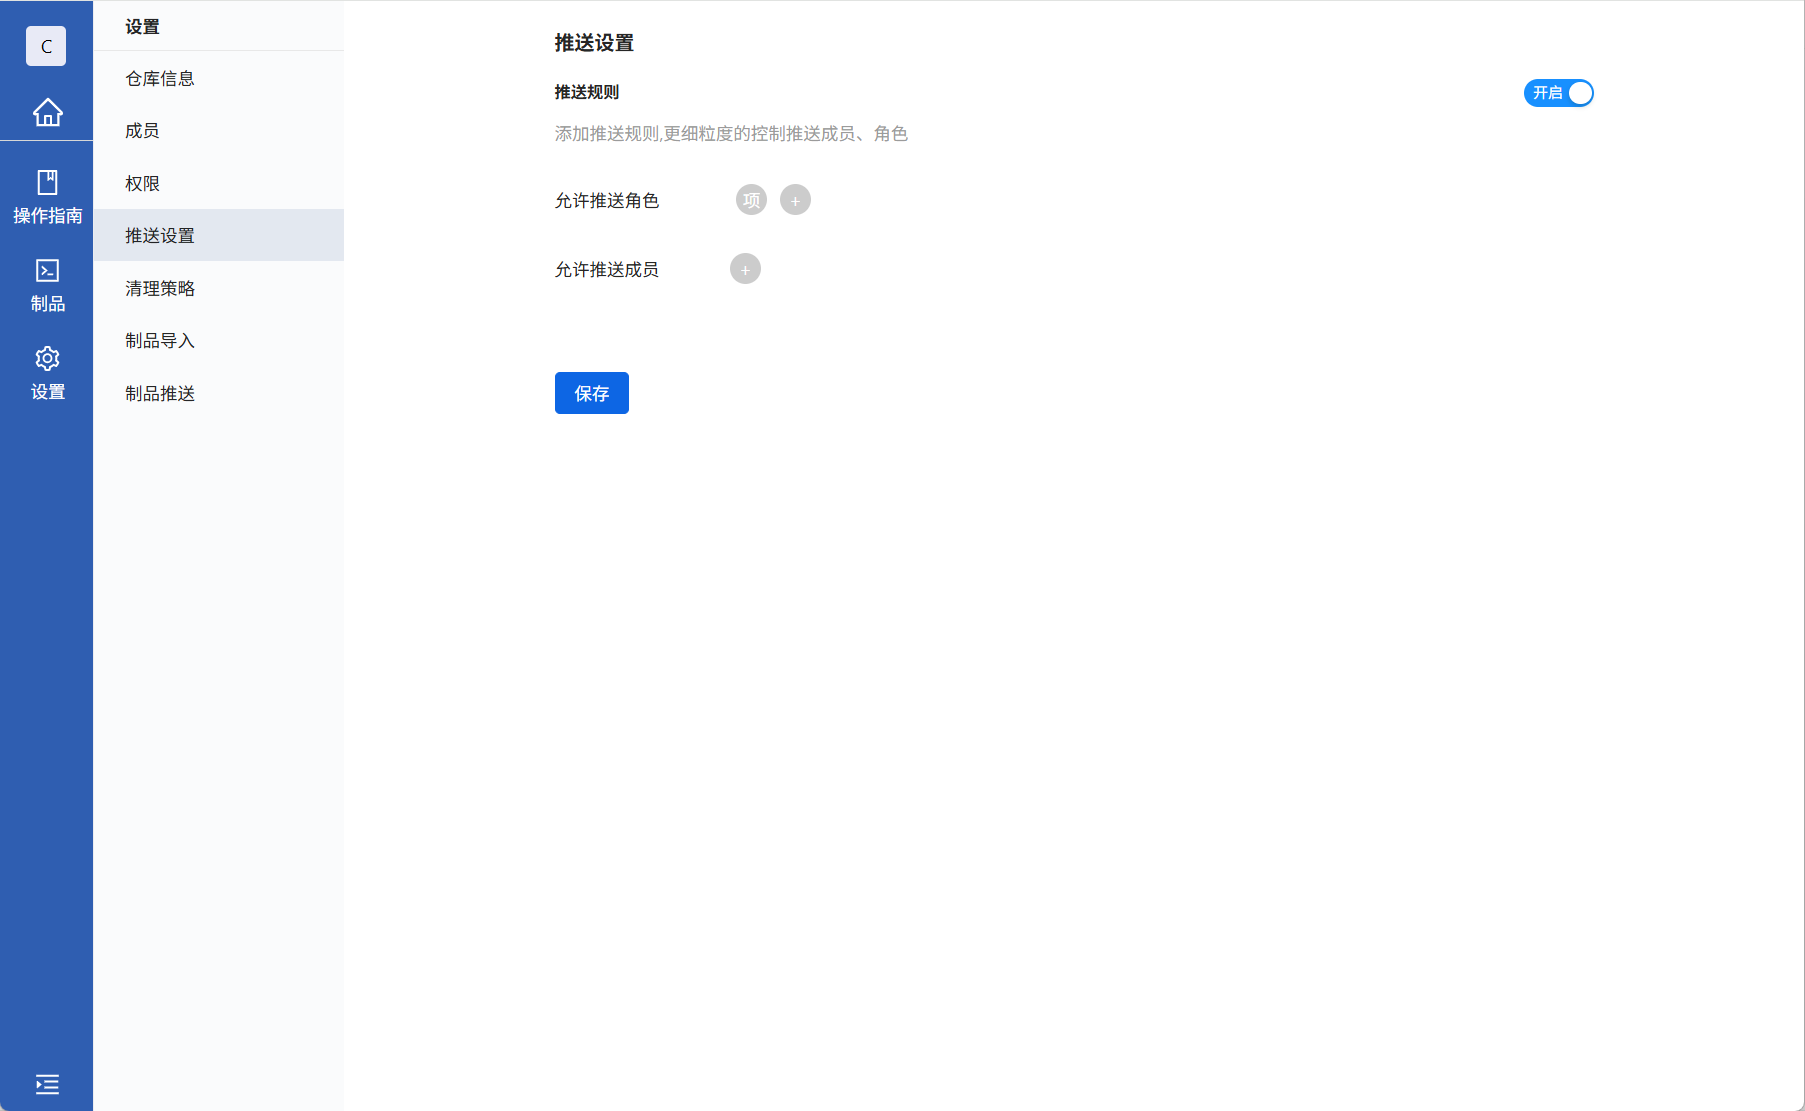
Hadess 的推送规则与制品扫描,正是为保障企业级项目交付质量与安全而设计。推送规则从源头规范每一次代码提交,而制品扫描则为构建结果提供深度的安全洞察。 阅读本文,您将掌握如何配置这两大关键环节,为您的制品注入坚实的可靠性1、制品推送规则基于角色的制品推送权限控制,通过精确分配推送权限,确保只有授权成员或角色才能向制品库提交内容,从源头保障制品安全与合规 1.1 配置1.进入Hadess后,点击你所创建的制品库2.进入制品库后,点击左侧设置按钮进入设置页面3.进入设置页面后,点击推送设置进入该页面4.来到推送设置页面后,打开推送规则可根据角色或者成员来选择谁可以往该制品库进行推送制品 1.2 使用保存后,除选择的角色或成员可推送制品外,其余用户都无法推送制品到该制品库中报错内容会显示104也就是没有权限2、制品扫描制品扫描功能通过自动化检测识别制品中的安全漏洞与合规风险,确保只有安全可靠的制品才能进入生产环境 ,从源头保障软件供应链安全2.1 创建计划1.进入Hadess后,点击左侧制品扫描进入后点击添加计划2.根据内容填写完成后,点击确定即可3.进入你创建的计划,点击右侧添加制品根据真实需求选择要添加的制品
DevOps探索之旅
2025-11-28
2990
标签:
企业级制品管理:腾讯云 CNB 制品库的权限控制与安全扫描
摘要: 腾讯云 CNB 制品库支持 Docker、Helm、Maven、npm 等 11 种制品格式,提供版本追溯、漏洞扫描和细粒度的访问控制,帮助团队实现制品全生命周期的安全管控。 四、漏洞扫描与安全检测能力 制品安全是软件供应链安全的重要组成部分。CNB 制品库集成安全扫描能力,对制品进行自动化安全检测,帮助团队在部署前发现潜在的安全风险。 自动化安全检测:制品库支持在制品推送或构建完成后自动触发安全扫描。扫描范围包括制品中引用的开源组件及其已知漏洞信息,帮助团队及时识别存在安全风险的依赖版本。 与流水线联动:安全扫描可以与流水线结合,在制品构建阶段即介入检测,把安全检查前置到研发早期,降低后期修复安全问题的成本。 对于正在构建云原生研发流程的团队,CNB 制品库可以作为制品统一管理的核心基础设施,配合流水线的自动化能力,实现从代码到部署的全链路安全管控。
hollyx
2026-08-24
3500
标签:
云原生制品那些事(3):OCI 制品Artifact
第一篇:容器镜像的结构 第二篇:OCI 镜像规范 第三篇:OCI 制品 第四篇:Registry 的作用原理 《Harbor权威指南》目前当当网优惠中,点击下图直接购买。 无论是否有镜像索引,在镜像结构定义中都没有涉及层文件所包含的内容,也就是说,不同用途的数据如 Helm Chart、CNAB 等制品,可依照 OCI 镜像规范定义的结构(清单、索引等)把内容打包到层文件里面 CSDN等网站转载亨利笔记的文章均为未经授权的剽窃) 为了和 OCI 镜像做区分,这种遵循 OCI 清单和索引的定义,能够通过 OCI 分发规范推送和拉取的内容,可以统称为 OCI Artifact(OCI制品 ),简称 Artifact(制品)。 开发者如果希望自定义一种新的Artifact类型,就可以按照 OCI 的制品作者指导文档(ArtifactAuthor Guidance)来定义配置、清单、索引等结构,可分4个步骤来完成。
Henry Zhang
2023-04-18
1.5K0
标签:
直播 | SDS 容灾方案,让制品数据更安全
联合解决方案可以帮助客户优化研发过程体验、专注研发效能提升,领跑数字化业务赛道;同时在数据层面满足客户尤其是金融客户的高可用建设合规要求,能够大大降低源码、制品等资产数据丢失的风险,保障极端情况下资产安全 如果您所在的企业,在管理制品时,同样面临如下困扰:依赖制品管理混乱,比如开发团队容易混淆依赖来源。支付制品管理混乱,比如从制品的生成到部署到生成环境,整个链条不受控。 那么,您的企业就需要引入制品库,实现所有制品统一管理、唯一可信,比如说腾讯 WePack 制品库管理平台。 而如果您所在的企业,对于制品库的数据安全更为关注,尤其是金融行业对于金融数据的存储合规性需求更高,比如:如果数据中心运行突发故障无法预测,那么怎么做好数据容灾以确保数据安全? 欢迎您来参与腾讯云 CODING与 XSKY 星辰天合联合举办的、主题为“SDS 容灾方案,让制品数据更安全”的线上研讨会,就在 7 月 18 日(周二)15:00-16:00。
腾讯云 CODING
2023-07-13
3670
标签:
Hadess实战教程系列 - 使用制品扫描消除安全漏洞
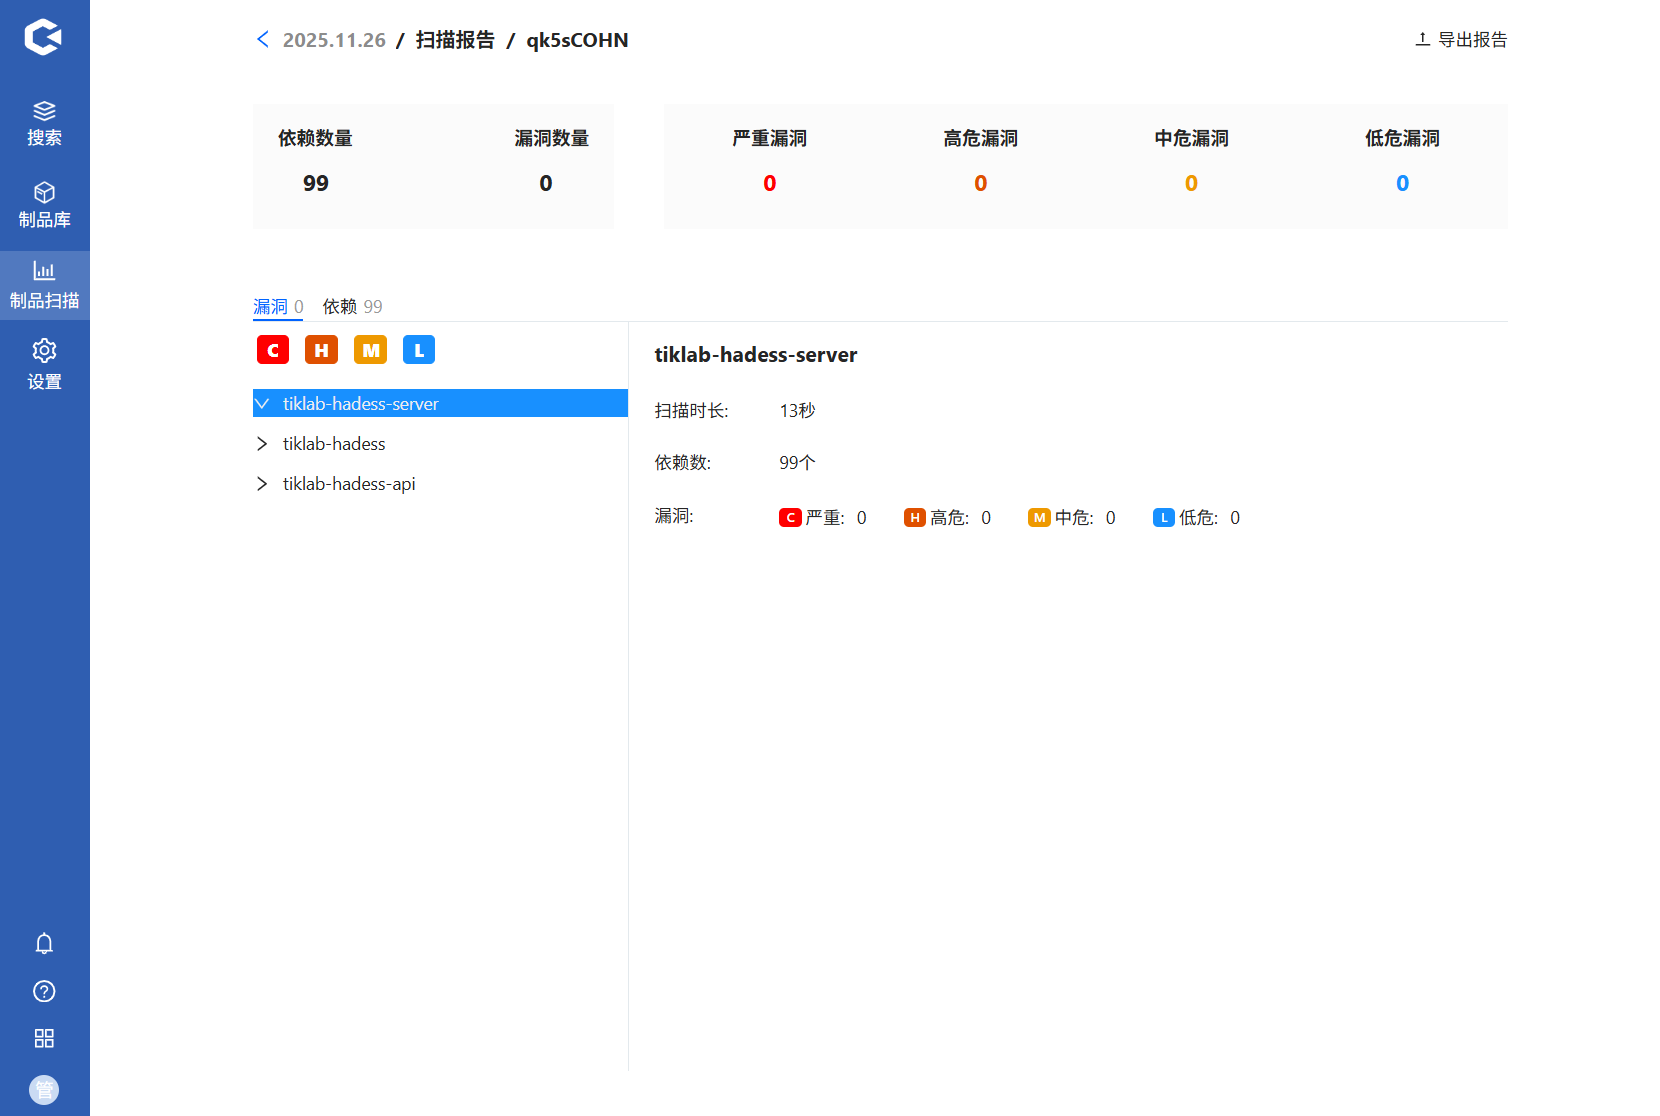
在严谨的软件交付流程中,制品的质量与安全不应是“可选项”,而必须是通往生产环境的“强制关卡”。Hadess制品扫描正是这样一道核心防线。 它能对构建产物进行深度透视,精准识别其中的安全漏洞,并生成清晰的合规报告。 阅读本文,确保每一个交付物都安全、可信1、制品扫描使用指南制品扫描通过自动化检测,精准拦截含漏洞的制品,确保环境安全无忧1.1 添加扫描计划1.登入Hadess后点击左侧制品扫描进入该页面2.进入页面后 点击添加计划跳出创建页面3.我们根据真实的需要来取对应的名称即可,制品库选中你需要扫描的仓库,扫描方案选择Maven扫描方案1.2 添加制品1.创建完成后进入你刚刚创建的扫描计划中,进入后点击右侧的添加制品 2.选中你需要扫描的制品,点击确定即可1.3 执行扫描1.制品添加完成后,点击右上角扫描按钮等待扫描完成即可2.扫描完成后,会提示扫描成功可以直接在日志中进行详细查看扫描内容3.也可以点击扫描报告查看详细扫描问题分类等
DevOps探索之旅
2025-11-28
3070
标签:
直播 | SDS 容灾方案,让制品数据更安全
联合解决方案可以帮助客户优化研发过程体验、专注研发效能提升,领跑数字化业务赛道;同时在数据层面满足客户尤其是金融客户的高可用建设合规要求,能够大大降低源码、制品等资产数据丢失的风险,保障极端情况下资产安全 如果您所在的企业,在管理制品时,同样面临如下困扰: 1. 依赖制品管理混乱,比如开发团队容易混淆依赖来源。 2. 支付制品管理混乱,比如从制品的生成到部署到生成环境,整个链条不受控。 那么,您的企业就需要引入制品库,实现所有制品统一管理、唯一可信,比如说腾讯 WePack 制品库管理平台。 而如果您所在的企业,对于制品库的数据安全更为关注,尤其是金融行业对于金融数据的存储合规性需求更高,比如: 1. 如果数据中心运行突发故障无法预测,那么怎么做好数据容灾以确保数据安全? 2. 欢迎您来参与腾讯云 CODING与 XSKY 星辰天合联合举办的、主题为“SDS 容灾方案,让制品数据更安全”的线上研讨会,就在 7 月 18 日(周二)15:00-16:00。
腾讯云 CODING
2023-08-08
4270
标签:
软件供应链安全“黑洞”:2025安全合规的制品库如何选择?
如果缺乏统一、安全的制品库进行版本控制、访问审计和加密传输,制品极易在流转过程中被篡改、替换或泄露,造成“狸猫换太子”的安全事件。 上传即扫描,阻断高危漏洞:任何制品上传至CPack,都会自动触发安全扫描。平台深度集成国内权威漏洞库,能够精准识别组件中的已知漏洞。 2)流转可控:构建全链路可追溯的“安全走廊”制品一旦入库,其后续的所有流转行为均在CPack的严密监控之下,形成安全可控的闭环。 03.实战价值:如何将安全能力转化为业务优势引入嘉为蓝鲸CPack这样的现代化制品库,其价值远超解决安全问题本身,它更能为企业带来直接的业务收益:降本增效:基于校验和的智能去重技术,可节省超过50%的存储空间 选择如嘉为蓝鲸制品管理平台·CPack这样具备“内生安全”基因的国产化方案,意味着企业不仅堵住了安全漏洞,更是在数字化转型的深水区,为自己构筑了一道自主可控、高效可靠的“数字护城河”。
研发小能
2025-12-01
4660
标签:
【DevOps系列】升级你的制品:探讨制品晋级的战略
我们知道,在DevOps模式下或CI/CD流水线中,制品管理起着承上启下的关键作用,它对这些制品进行统一的管理。所以说,制品对持续集成而言是终点,同时也会是持续发布或者持续运营的起点。 对可部署的制品,运维团队可以基于制品包发起部署操作,并拉取相应环境下的服务;对于需要进入市场的发布包,运营团队可以基于制品包,分发至不同的市场渠道。 02制品晋级治理的方案经过上文的阐述,我们认识到仅凭简单的制品版本号信息,难以准确判断制品是否已达到可交付的标准。在此背景下,一个科学合理的制品晋级治理方案显得尤为重要。 图 3 中展示了制品晋级整体方案的核心要点。在制品等级划分方面,我们可以根据具体业务需求,灵活选择最适合的方式。同时,制品晋级规则在某种程度上,也反馈出了团队实施制品晋级治理时面临的业务实际约束诉求。 随后,在制品库内执行预设的晋级规则,为同一制品在其生命周期的不同阶段赋予相应的“晋级”标识(即打上不同的等级标签)。紧接着,部署工具会从制品库中提取所需制品,并对接相应的环境进行部署操作。
嘉为蓝鲸
2024-12-12
1K0
标签:
制品属性应用实践:制品与测试报告双向追溯
本文主要介绍如何实现制品与自动化测试报告的双向追溯。 何谓制品与测试报告双向追溯 软件制品是软件企业持续交付的目标产物,其质量是制品交付的重要属性。 图1 制品生命周期过程 制品与测试报告双向追溯,一方面,可以通过制品查看对应的测试报告;反之,根据测试报告也可以追溯所测制品的信息。 如何实现制品与测试报告双向追溯 1、实现制品追溯测试报告 通过为制品定义测试报告相关属性,我行实现了通过制品追溯对应的测试报告。 在制品库中,可在制品属性页查看测试报告链接地址,点击可跳转至自动化测试平台相关页面。 2、实现测试报告追溯制品 项目管理平台测试准出流程生成手工测试报告(功能、性能、安全)过程中,调用制品库接口实现测试制品以及自动化测试报告链接的关联选择。
DevOps时代
2023-12-06
6961
标签:
问题归档专栏文章快讯文章归档关键词归档开发者手册归档开发者手册 Section 归档